




















Innovative Tech
テスラを15秒で乗っ取る攻撃 ドライバーに気付かれずドアを開け、運転まで 専用キーに脆弱性
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。Twitter: @shiropen2
中国のShanghai Fudan Microelectと復旦大学に所属する研究者らが発表した論文「Access Your Tesla without Your Awareness: Compromising Keyless Entry System of Model 3」は、Tesla Model 3のキーカードとフォンキーの脆弱性を利用し、ドアのロック解除から運転までを可能にした研究報告である。
テスラは、モデル3、モデルX、モデルY、モデルSにおいて、フォンキー、キーカード、キーフォブの3種類のキーをサポートしている。キーカードの場合、車に対してかざす必要があるが、テスラモバイルアプリのフォンキー機能は、スマートフォンをポケットやバッグに入れたままでもロックを解除することができる。
この研究では、Tesla Model 3の実用的な実装に焦点を当て、鍵のペアリングと認証プロセス、特にキーカードとフォンキーの詳細なセキュリティ解析を実証する。リレーアタックの影響を受けやすい従来のキーフォブは、ここでの議論から外す。
まず研究チームは、ISO14443(非接触ICカードの規格)とBLE(Bluetooth Low Energy)のペアリングと認証処理をスニッフィングして、通信パケットを取得する。ISO14443は、NomadLABというスパイ機器をModel 3のカードリーダーに対してキーカードと平行に設置する方法で盗む。
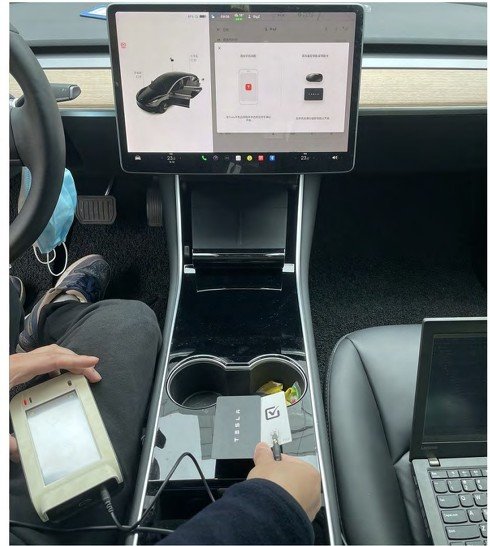 ISO14443の信号を盗んでいる様子
これらの情報からリバースエンジニアリングすることで、アルゴリズムや仕組みに関する多くの手掛かりを得て、最終的にキーカードとフォンキーのペアリングと認証のプロトコルを復元する。
キーカードのペアリング・プロトコルの弱点は、模倣された偽キーカードが公式キーカードとして使える点にあるという。実証するため、研究チームはプログラム可能なJavaカードを作成して攻撃を行う。この実証により、こうしたサードパーティー製品がテスラのセキュリティを危うくすることを示した。
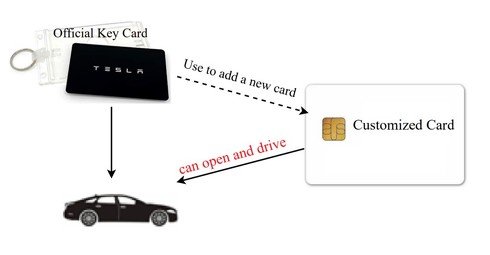 敵対的カードを作成し、Tesla Model 3を攻撃する
さらに研究チームは、BLEを介したフォンキーの認証に対する改良型リレーアタックも実証する。複数の欠陥を組み合わせて、フォンキー認証プロセスにおけるTesla Model 3の実用的なMitM攻撃を作成する。
この攻撃は、登録されたフォンキーに接続したと車両に信じ込ませることができ、その結果、オーナーのスマートフォンに何の操作もなく、オーナーに気が付かれないようにTesla Model 3に侵入して運転することができるという。
Android端末に実装することで、MitM攻撃の実現可能性を実証する。Google Pixel 5aに特定の静的MACアドレスによるブロードキャストを強制するための、新規のバックドアファームウェアとカスタマイズされたフレームワークを提案する。また、この攻撃を実装するために「TESmLA」という名前のAndroidアプリを開発した。
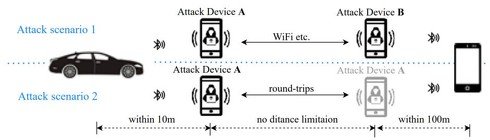 (上段)攻撃端末を2台使った攻撃、(下段)攻撃端末を1台使った攻撃
この実装により、次に示す攻撃シナリオが可能となる。攻撃者は、攻撃端末(スマートフォン)を2台使い、Tesla Model 3の近くに攻撃端末1台を配備し、もう1台はオーナーが所持する端末(フォンキー)に近づけておく。BLEを介してそれぞれ接続しておく。攻撃端末同士はWi-Fiなどでつなげておく。
オーナーは車を止め、Tesla Model 3から500m離れた場所のカフェにいるとする。攻撃者は5mほど離れてオーナーに近づき攻撃を開始する。オーナー端末は攻撃端末に自動で接続され、2つの認証が転送される。攻撃者はこの2つの認証をTesla Model 3に送信して車のロックを解除する。その間、オーナー端末はスクリーンロックが維持されているため、気が付くことが出来ない。全攻撃時間は約15秒で、ドアのロック解除から始動させ運転まで行える。
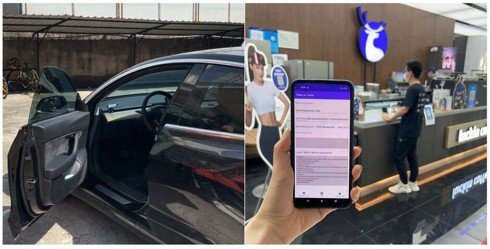 オーナーに近づいてTesla Model 3に攻撃を仕掛けている様子
Source and Image Credits: Xinyi Xi, Kun Jiang, Rui Dai, Jun Lu, Lihui Wang, Qing Li B, and Jun Yu. Access Your Tesla without Your Awareness: Compromising Keyless Entry System of Model 3
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
3
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR