




















この頃、セキュリティ界隈で
名古屋港のシステムを停止させたランサムウェア「LockBit」とは? 攻撃の手口や特徴を解説(2/2 ページ)
LockBitの入り口は“フィッシング詐欺”
標的に対する最初の侵入に使われる手口は、フィッシング詐欺、別の場所や手段で入手したログイン情報の利用、Remote Desktop Protocol(RDP)などリモートツールの悪用、Log4Shellのような脆弱性の悪用など、他のマルウェアとそれほど変わらない。しかしサイバーセキュリティ企業の露Kaspersky Labによれば、LockBitの被害が拡大する一因は自律的な拡散能力の高さにあるという。
LockBitには開発時点から自動化プロセスが埋め込まれている。他のランサムウェアが不正侵入したネットワークの接続を維持するために手動の操作を必要とするのに対し、LockBitはネットワーク内部で自動拡散する。
攻撃者が1つのホストに手動で感染させれば、あとはLockBitがアクセスできる他のホストを自ら見つけて接続する仕組み。この一連の操作を人間の介入なしに繰り返す。
そのプロセスの中で権限昇格しながら高度なアクセス権を手に入れ、ネットワークに深く、広く侵入したLockBitは、ネットワークの準備が整うと暗号化攻撃を開始する。
ここまで周到に準備する目的は、被害組織が自力で復旧することを不可能にしたり、身代金を支払う以外に現実的な解決策がないと思わせたりするためだ。実際に、LockBitのサポートデスクに連絡して身代金を支払う被害組織もあるという。しかし「犯人からの要求に応じるのは賢明とはいえない。攻撃者が最後まで約束を果たすとは限らない」とKasperskyは警告する。
セキュリティ対策への投資が重要に
そうした被害を防ぐための対策としては、強力なパスワードの使用、多要素認証の有効化、ユーザーアカウントの権限設定見直し、システム全体の定期的なバックアップとクリーンなローカルマシンイメージの用意などが挙げられる。
Kasperskyは「最終的には、ランサムウェアなどの悪意のある攻撃を阻止できるようシステムを復元する仕組みを導入することが、最も大切な防止策」と解説する。
CISAのアドバイザリーでも、最初の侵入を阻止するための対策から、侵入されてネットワーク内部で感染を広げ、権限昇格や水平移動、データ抜き取りへと至る過程で検知するための対策、さらにはデータを暗号化された場合でも被害を最小限に抑えるための対策を紹介。そうした対策を組み合わせてランサムウェアを食い止める手段を示している。
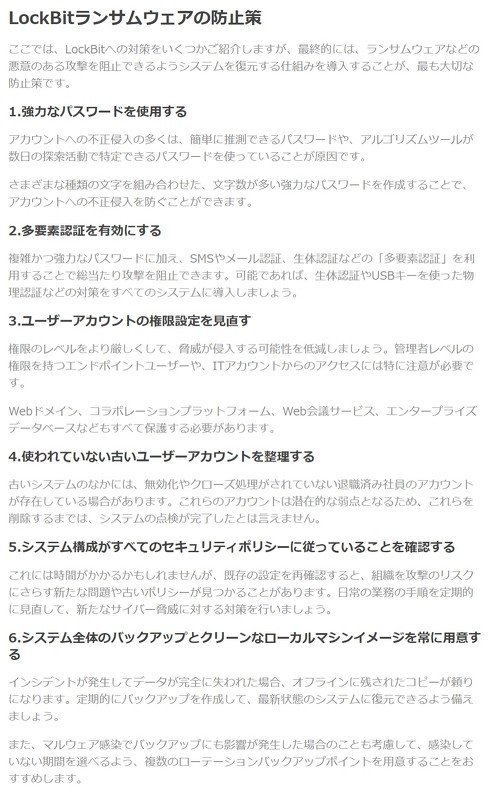 Kasperskyが提唱するLockBit対策
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR