




















「マイナ保険証の確認をお面で突破」記事が笑われるワケ 「あなたは誰?」の仕組みを解説(2/2 ページ)
「あなたは誰?」の確認は意外と難しい
なぜこんなまどろっこしいことをするのかと疑問の人もいるだろう。考えても見てほしい。いちユーザーとして意識することは少ないが、システムとして「あなたは誰?」を確認するのは意外と難しい。
これまでは「あなたは『IT太郎さんの保険証』を持っているからIT太郎さん(としての資格で医療が可能)ですね」だった。医師や受付の看護師などが患者の顔を把握していなければ他人がその保険証でIT太郎として医療を受ける、つまりなりすましが簡単だった。
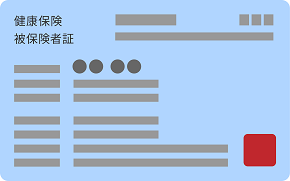 保険証には顔写真も暗証番号保護もない
マイナ保険証だとこれがどうなるかというと、IT太郎のマイナンバーカードを持っていて、さらにIT太郎しか知らないはずの暗証番号を打てる、もしくはマイナンバーカードに保存されている顔写真と同じ顔立ちであることを、システムか目視で確認できればあなたはIT太郎である、ということになる。
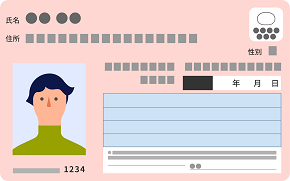 マイナンバーカードには顔写真と暗証番号保護がある
逆に言えば、顔写真のお面を使ったなりすましでなくても、マイナンバーカードと暗証番号が手に入るならなりすましはできる(医師や看護師が患者の顔をよく見なければ)。問題はあくまで「難易度」だ。
あくまでなりすましの「抑制」 減らせるなら役目は果たしている
東京新聞の記事では、病院の受付に置かれたカードリーダーによる顔認証は簡単に突破できる可能性があると指摘している。
しかし、この機能はメーカーも説明しているように「簡易なりすまし抑制機能」であり、もともとなりすましを完全に防ぐ機能ではない。
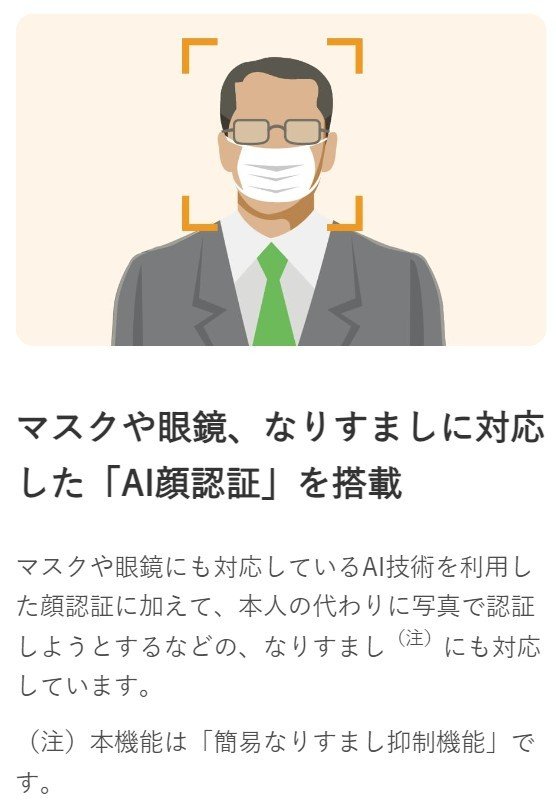 製品紹介ページには「簡易なりすまし抑制機能」と書いてある
目的はあくまでなりすましを抑制することだ。完璧に防げなくても、減らせれば役割は達成したといえる。病院でこれまでもやってきた目視での確認に、機械を使った抑制機能がプラスされると考えれば、少なくともデメリットとはいえない。
そもそもカードリーダーは受付カウンターなどに設置することを想定した機器。たとえお面で突破できたとして、お面をかぶった人間を受付スタッフが見逃すだろうか。もしそれがあり得るなら病院側の体制の問題ではないか。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR