




















“ハッカー体験”ボードゲーム、IPAが無料公開 攻撃者視点で防御を学ぶ 手番は「最近怪しいメールが来た人」から
情報処理推進機構(IPA)は9月13日、ハッカー視点の獲得を目指したボードゲーム「Cyber Attacker Placement」を公開した。サイバー攻撃者の視点を疑似体験することで、サイバーセキュリティ対策の重要性を学ぶのがゲームの目的。ゲームマニュアルやサイコロ、ボードなど素材一式のデータを無料でダウンロードできる。
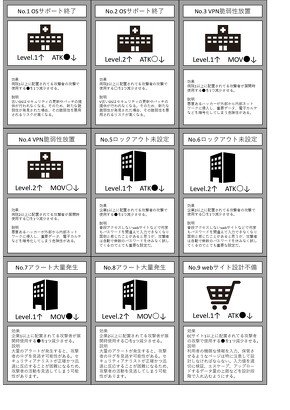
 ハッカー視点の獲得を目指したボードゲーム「Cyber Attacker Placement」
プレイヤーは凄腕ハッカーに扮して、「企業」「病院」「工場」「ECサイト」といったターゲットにサイバー攻撃を仕掛ける。「攻撃カード」を使って各拠点を攻撃すると、手口ごとに設定された「勝利点」を獲得できる。最も早く目標の勝利点を集めたプレイヤーが勝ちとなる。
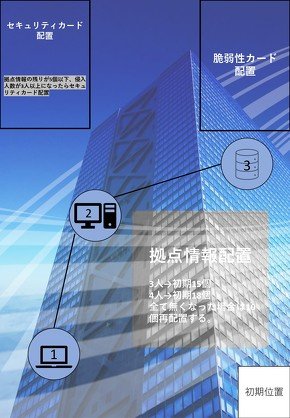
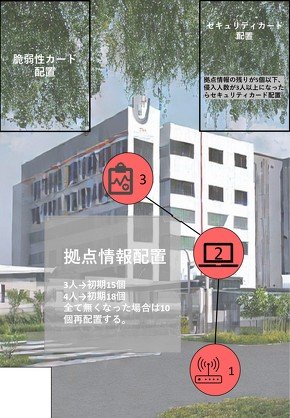
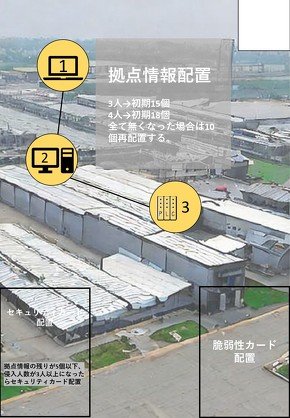
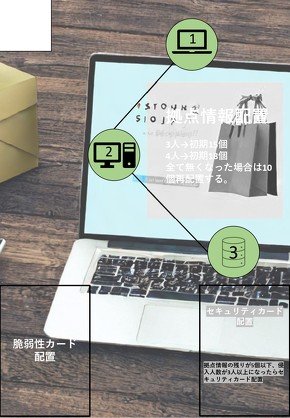
他にも「脆弱性カード」「セキュリティカード」「イベントカード」があり、これらを駆使して戦略を組み立てる。勝利すると攻撃者グループの幹部になれるというストーリー。なお、手番は「最近怪しいメールが来た人」から始めるルールになっている。
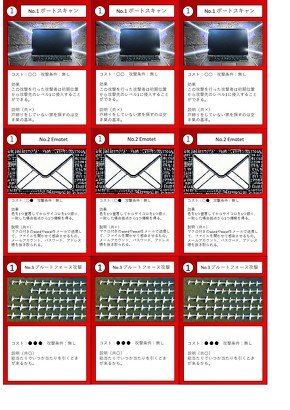
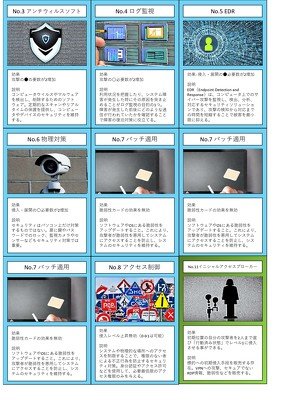
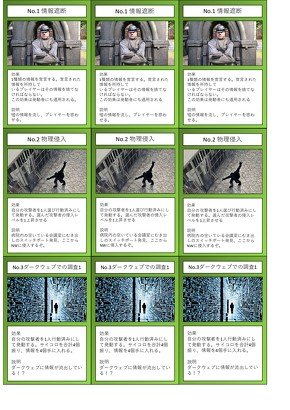
デジタル人材の育成を目指す「中核人材育成プログラム」の参加者が開発。「(サイバー攻撃の)防御を行うにしても、攻撃を全く知らない状態だと何から身を守っているのかイメージし難い。このゲームでは攻撃者の立場になり、サイバー攻撃を疑似体験することで、防御側が見落とす可能性のある脆弱な点に気付き、セキュリティ意識の向上につながることを期待する」としている。
このゲームは「個人、法人組織における非営利、非商業的態様でのシステムセキュリティ教育・啓発目的でのみ、かつ健全な社会通念に反しない」場合のみ、制作者への事前連絡なしで無償利用できる。顧客向けサービスなどと組み合わせての利用、内容改変などのその他の利用をする場合は制作者から許諾を得る必要がある。
また、このゲームは教育とコミュニケーションを目的として作られたものであり、実際の犯罪行為や攻撃の推奨を意図しているわけではないとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR