




















原因は「短縮URL」か? QRコードから不正サイトへ誘導される事例が相次ぐ オートバックスセブン、学習院大学も
スーパーマーケットチェーンのいなげやに続き、オートバックスセブンでもQRコードから不正サイトに誘導される事例が確認された。学習院大学も10月末に似た事例を報告しており、注意が必要だ。
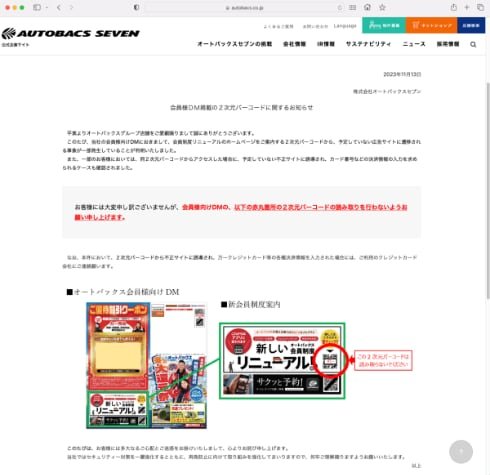 オートバックスセブンの告知
オートバックスセブンは11月13日、会員向けダイレクトメールで会員制度のリニューアルのページを案内するQRコードから、予定していない広告サイトに飛ばされる事例が発生しているとして、読み取りを行わないように呼び掛けた。一部の顧客は、カード番号など決済情報の入力を求められたという。
学習院大学では、5月から配布している「大学案内2024」に掲載した「受験生応援サイトintro!」のQRコードから不正なリンク先へ転送されていることが判明。QRコードを使わず、併記したURLを直接入力してほしいと呼び掛けている。
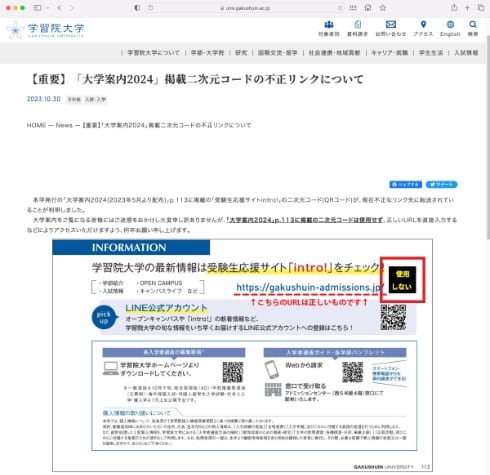 学習院大学の告知
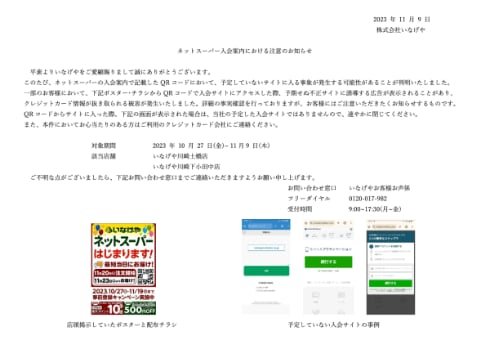 いなげやの告知
リンク先が後から変えられた?
いずれも最初から不正なサイトに飛ばされていたのではなく、途中からリンク先が変わったとみられるが、なぜそのようなことが起こるのか。パスワード管理サービス「Keeper」の国内販売などを手掛けるZUNDA(東京都渋谷区)の澤田翔代表は自身のXアカウントで、いなげやとオートバックスセブンの事例を取り上げ、これらのQRコードに使われた“短縮URL”が、特定のサービスを利用して作られた可能性を指摘を指摘している。
「短縮URLというのは、zipファイルや画像の圧縮のように文字列を圧縮しているわけではなく『転送電話』のように、サービスの運営者が転送サービスを実施しているにすぎません。なので、運営者に悪意があれば作成者が入力したURLと異なるページに飛ばすことも可能です。バレないように後から変えることもできるでしょう。今回の攻撃についても、運営者が短縮URLの呼出回数をチェックし、市中に出回ったことを確認して転送先をフィッシングサイトに切り換えたものと思われます」(澤田代表のポストより引用)。
あくまでも1つの可能性だが、この短縮URLサービスのWebサイトには運営者情報や規約の記載がなく、安価なレンタルサーバを使用していたという。澤田代表はこうしたリスクを避けるため、サイト運営者側が「出所の怪しいツールは使用を避ける」ことに加え、一般利用者に対しても「スキャンしたQRコードが短縮URLだった場合には十分に警戒」するように警鐘を鳴らしている。
【修正履歴:2023年11月16日10時58分更新 ※誤解を招かないよう一部表現を改めました】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR