




















シャープの公式ECサイトなどに不正アクセス、203人の個人情報が流出 「可能性を否定できない」ケースは約10万人
シャープは7月29日、公式オンラインストア「COCORO STORE」が不正アクセスを受け、一部が改ざんされていた件で続報を発表した。当初の発表より早い時期にCOCORO STOREおよび食材宅配サービス「ヘルシオデリ」のWebサイトが不正アクセスを受け、利用者の個人情報が流出していたという。
調査により、7月11日にCOCORO STOREとヘルシオデリが不正アクセスを受け、計203人分の個人情報が抜き取られた。流出した個人情報は、氏名、郵便番号、住所、電話番号、メールアドレスなどの注文情報。クレジットカード情報は含まれていない。
また、7月19日午前4時19分から7月22日午前10時52分の間、COCORO STOREに悪意あるWebサイトへ誘導する不正なスクリプトが埋め込まれていた。この期間にログインや商品注文を行った2万6654人、そしてログインはしなかったものの、Webサイトにアクセスした推定約7万5000人についても「悪意のあるサイトへ誘導され、強制的にウイルスをインストールされている可能性を完全に否定することは困難」としている。
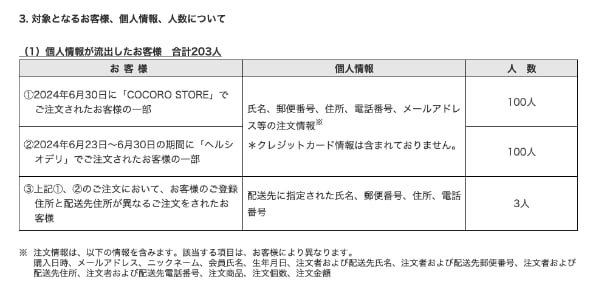 個人情報が流出した203件(出典:シャープ)
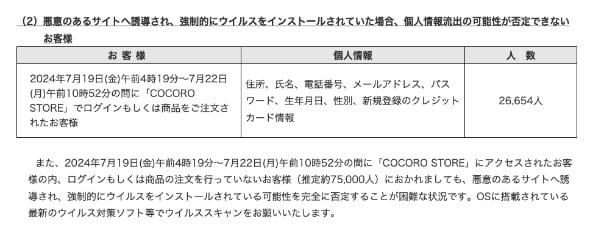 「悪意のあるサイトへ誘導され、強制的にウイルスをインストールされている可能性を完全に否定することは困難」なケース(出典:シャープ)
シャープは、同期間にCOCORO STOREを利用した人に対し、OSに搭載されている最新のウイルス対策ソフトなどでウイルススキャンを行うように呼び掛けている。29日からは個別に電子メールなどで連絡をとり始めた。
原因はソフトウェアの脆弱性を悪用されたことだった。攻撃は既に排除し、脆弱性に対するソフトウェアアップデートも実施済みだという。
シャープは利用者に謝罪した上で「事態を厳粛に受け止め、被害拡大の防止に努めるほか、システムおよびネットワーク経路のセキュリティ強化対策を実施し、再発防止に取り組む」としている。
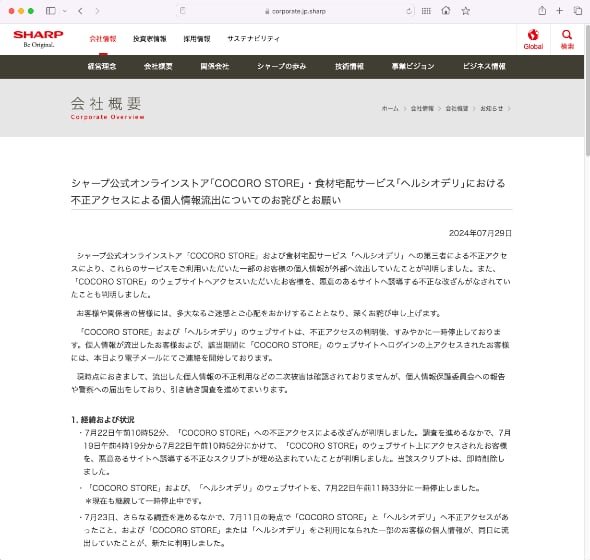 シャープの発表文
【訂正:2024年7月29日14時01分更新 ※初掲時、両サイトが改ざんされていたと受け取れる内容になっていましたが、スクリプトが仕掛けられたのはCOCORO STOREのみです。訂正します】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR