




















辻伸弘氏×GMOイエラエ阿部慎司氏ロング対談【後編】
若手セキュリティ人材に知らせたい、「ちゃんと守れた」を伝える訴求力 「問題が起きない=評価されない」にしない考え方(1/2 ページ)
スマートフォンとインターネットが生活に当たり前のように入り込み、さまざまなビジネスでもオンラインを無視することができなくなった。それに伴い、サイバーセキュリティの重要性は高まってきている。しかし、肝心のセキュリティ人材は不足しており、サイバーインシデントは絶えることがない。
一方その現場には、セキュリティのために働く人々がいる。ITmedia NEWSでは、その“働くセキュリティ人”たちに注目。2021年度の総務大臣奨励賞を受賞したポッドキャスト「セキュリティのアレ」のメンバー・辻伸弘氏と一緒に、セキュリティに携わるキーパーソンたちを訪ね、その未来を語る企画をスタートする。
第1回となる今回は、日本セキュリティオペレーション事業者協議会(ISOG-J)の「セキュリティ対応組織の教科書」やITU-T国際標準勧告「X.1060」を執筆し、GMOサイバーセキュリティ byイエラエでSOC(Security Operation Center)事業を立ち上げた阿部慎司氏を迎え、SOC人材の未来やサイバーセキュリティの理想を語り合った。その対談の様子を前後編でお届けする。
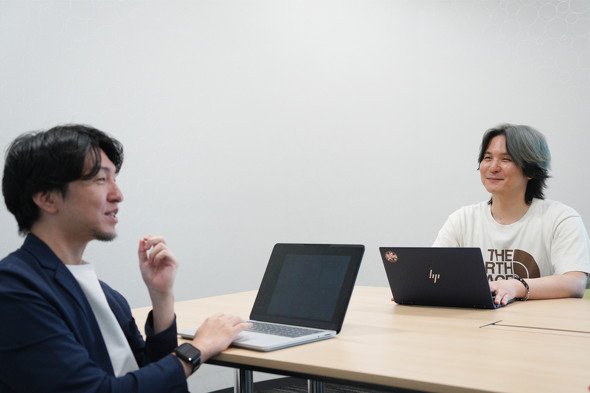 阿部慎司氏(左)、辻伸弘氏(右)
後編となる本稿では、若手セキュリティ人材に知ってほしい考え方や、それをどのように伝えるかが焦点となった。
前編:「大企業を守るには、中小を守らねば」──セキュリティの“周回差”、ニッポンらしい埋め方は
「セキュリティ人材」に必要なスキルとは?
──セキュリティ人材不足が叫ばれています。人材育成に関して感じることはありますか?
辻:僕、人を育成したことはあんまりないんですが、その思いだけは人一倍あります。世に言う「空回り」ですけれど(苦笑)
セキュリティ人材を育成することは大事なことだと思うんですけど、“とがった人材”に話が行きがちすぎるというか。そういう人たちを育成すること自体は悪くはないんですが、お客さまが置かれた現状とのギャップを埋めにくく、セキュリティに詳しいがゆえに、セキュリティに詳しくない人たちの気持ちや、感覚を掴みにくく、理解するまでに越えないといけないハードルがいくつかあるように思うんです。
技術は、時間とお金、そして労力をかければある程度ついてくると思うんです。それを人に伝える、あいだを取り持つということは、相手のリソースを考えつつ、100%ではなかったとしても「このくらいがいいのでは?」と言えること。いまよりもいいものに導けるスキルこそ、これから求められるものなのではないかと思います。
仕事でしゃべることが多くなってきましたが、聞いていただいた方から「分からなかったことが分かった」とかと感想をいただくことも増えました。多分、世の中にある説明が、まだうまく伝わってないのではないか、分かっている人の視点で書かれてしまっている説明が多いんじゃないかと思います。
人事の人から「どういう人材が必要になるんでしょうか」と聞かれることも多いんですが、技術よりも「ロジカルシンキングができて、会話がちゃんとできて、文章が書ける人」と答えます。こういうのがスキルとして認められないと、ギャップが広がってしまうのではないでしょうか。
阿部:実際に必要なスキルというと、政治力含む社内での立ち振る舞い方とかもですよね。結局、事件は会社のなかで起きているんです。その会社の中で、どう解決するための動きができるかというところがフォーカスされるはずなので、単に技術を持っていても、誰も動かなかったら何も解決しません。
アウトソース/インソース議論もその一環だと思っていて、セキュリティのことにも下地があるけども、社内のこともよく分かっている必要がある。私がISOG-J(日本セキュリティオペレーション事業者協議会)で書いた「セキュリティ対応組織の教科書 第3.1版」も、アウトソースとインソースの区分って会社の中の情報を使うか、外の情報を使うか、そこにセキュリティのスキルを使うかによってマッピングをしています。
参考:活動成果|ISOG-J:セキュリティ対応組織の教科書 第3.1版
辻:自分が守るべきものがお客さまであったり、自分の組織であったりといろいろ形がありますが、求められるのは「訴求力」なのではないかと思います。自分たちが入れたいと思う製品やサービスを、上層部にどれだけ訴求できて、説得できるかっていうところ。
僕もそうでしたけど、若いときは「自分が持つ技術力はすごい」と自己評価が高くなりがちですよね。それを上は何も分かってないみたいなことを言っちゃうのはやっぱりよろしくない。自分の持っている素晴らしいもの、素晴らしさのその価値を説くことができないと、多分お給料も上がらないし、自分たちの成果を見せにくいっていうか。
セキュリティとは、ちゃんとやっていて守れたのか、それとも攻撃が来なかっただけなのか、パッと見では分かりません。それをアピールする“力”みたいなものがないと、認めてもらえないのではないかと思います。
阿部:「守る」ということが、誰の目線で、どう考えているかで結構変わってしまいます。技術者が上と話が合わないみたいなのは、それぞれ守りたいと思うことが違うから起きていることで、これをしっかり定義できている会社は話が通りやすい。
要するに、経営者の目線ではKPIや使うべき技術など、ロードマップが整っていることが必要で、経営課題にひも付けばつながっていく。そこが本来そろっている考える必要がある。ぼんやりと「ランサムウェアが怖いから守らねば」ではなく、経営者として資産や知財、レピュテーションリスクを考え、それを守るためにランサムウェア対策を考え、現場はバックアップなどの仕組みを実現する。セキュリティに限った話ではないと思います。
辻:「組織人」になれるかというような、普遍的な部分かもしれませんね。
Copyright © ITmedia, Inc. All Rights Reserved.


辻伸弘のSecurity With You
本連載では“働くセキュリティ人”たちに注目。ポッドキャスト「セキュリティのアレ」のメンバー・辻伸弘氏と一緒に、セキュリティに携わる人たちを訪ね、その未来を対談形式で語る。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR