




















Fortinet、悪用されたFortiManagerのゼロデイ脆弱性について公表
米サイバーセキュリティ企業のFortinetは10月23日(現地時間)、同社の「FortiManager」に存在する重大な脆弱性「CVE-2024-47575」について公表した。この脆弱性は、悪意のある攻撃者が認証なしにFortiManagerにアクセスし、任意のコードを実行することを可能にするもので、既に悪用された形跡が見つかっている。
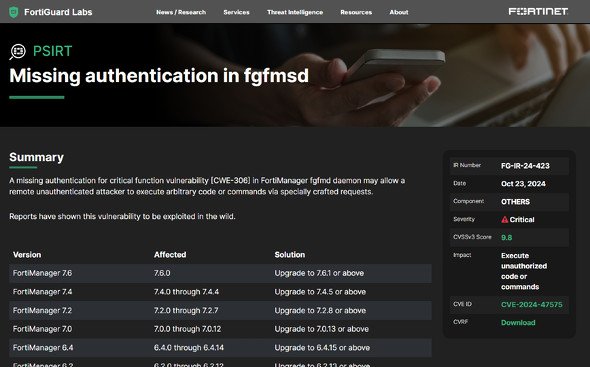
米BleepingComputerによると、Fortinetは顧客に対しては13日からこの脆弱性について通知していたという。通知には、セキュリティアップデートがリリースされるまでの間、脆弱性を軽減するための手順が記されていたが、一部の顧客は通知が送信される数週間前に攻撃を受けたとRedditに投稿していた(現在は削除されている)。
CVE-2024-47575は、FortiManagerのfgfmdデーモンにおける認証の欠陥を突いたもの。攻撃者は、特別に細工されたリクエストをFortiManagerに送信することで、任意のコードを実行したり、コマンドを実行したりすることが可能になる。
攻撃者はこの脆弱性を悪用して、管理対象デバイスのIPアドレス、資格情報、設定を含むさまざまなファイルをFortiManagerサーバーから盗み出した。盗まれた情報は、企業ネットワークやMSPの下流の顧客への最初のアクセスを得るために、FortiGateデバイスを学習し、標的にするために使用される可能性がある。
Fortinetは、侵害されたFortiManagerサーバにマルウェアがインストールされたり、管理対象のFortiGateデバイスへの設定変更が行われたりしたという証拠はないとしている。
米Google Cloud傘下のMandiantは、UNC5820と呼ばれる脅威集団がこの脆弱性を6月27日から悪用していたことが明らかになったとしている。この集団は、悪用されたFortiManagerによって管理されているFortiGateデバイスの構成データをステージングし、抜き出していたという。抜き出されたデータは、FortiManagerをさらに侵害し、最終的に企業環境を標的にするために使用される可能性があるとしている。
Fortinetは、この脆弱性に対処するためのセキュリティアップデートをリリースしている。また、アップデートをすぐにインストールできない場合に備え、攻撃を軽減するためのさまざまな方法も提供している。詳細は公式サイトを参照されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR