




















辻伸弘氏×北條孝佳弁護士 セキュリティロング対談【後編】
“願い”と化す「情報漏えいの事実は確認されておりません」 問われる「サイバー攻撃を受けました」発表の質(3/5 ページ)
良いレポートに倣え 被害発表のあるべき形
北條氏:話は変わりますが、経営者には自社で発生した事象について説明責任がありますよね。きちんとステークホルダーに対して説明をしないといけない、という点から始めなければならないのに、まず、自分たちの責任が問われないように縮小化する、あるいは隠すという選択を取ってしまう。こういうことは日本だけなんですかね。
辻氏:いや、海外の被害発表を見ていても、同じような傾向はあります。いいところはずばぬけて素晴らしいものがあります。ここ4年ほどでは、多少厳しい目で見ていますが、心底素晴らしいと思える対応は3件ほどです。全部海外で、アメリカが1件、ノルウェーが2件。
- Lessons Learned from a Global Ransomware Attack | Finalsite Blog
- Norsk Hydroで発生したRansomware被害についてまとめてみた - piyolog
- Volue Releases Postmortem Report on Cyberattack ? Volue
北條氏:サイバー攻撃を受けた企業は確かに被害者にはなるわけですが、色々な情報を預かっている企業でもあるわけですよね。そのような情報の本来の持ち主に対して責任を負わなくてはいけないので、適切な被害公表をすべきでしょうね。
そのため、そうではない被害公表に対しては、厳しい目を向ける、というのが本来あるべき姿なのではないでしょうか。ステークホルダーである顧客・ユーザーや株主も、そこに気付き始めてくれれば変わるのでしょうかね。
辻氏:過去にちゃんとしたレポートが出てなかったら投資しないとか。聞かれた時に「セキュリティ上の理由でお答えできません」と言っている場合ではないような状況になるべきだと思っています。
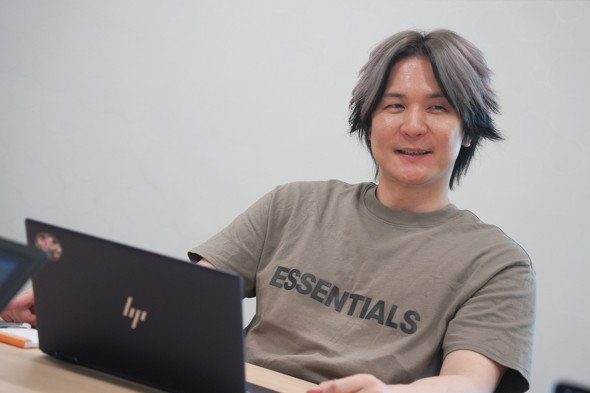
北條氏:株主に聞かれたとしてもそのような回答をする企業もいますよね。本来、そんな免罪符は存在しないですし、「どこがセキュリティの問題なのか?」と聞いても回答は返ってこないでしょうね。
「資格をとった」は信頼につながらない?
北條氏:とはいえ一般的にセキュリティと信頼というのは、どうしても担当者が持っている知識の質と量に偏りますよね。
辻氏:セキュリティ事故が起きた時の体制のような「格付け」の方が僕は必要かなと思いますね。トレーサビリティーをきちんと確保しているかどうか、ログがあるないとか、そういうレベルの話。監査に近いかもしれませんが。
ただ、監査とか基準を作って、外圧として最初は機能していても、中身が形骸化していく問題があります。ISMSもPマークも。
北條氏:多くの企業がそのような認証を取得していますが、それでもサイバー攻撃を受けて被害に遭っているわけですよね。そうすると、そもそもそのような認証の意義があるのかということと、本当に認証を取得できるレベルだったのかという審査を行う会社の信頼性が問われても良い状況なのではないかとも思っているんですよ。審査会社もたくさんの企業を審査しないといけない状況に陥ってしまっていて、審査が甘くなっているとかはないのでしょうかね。
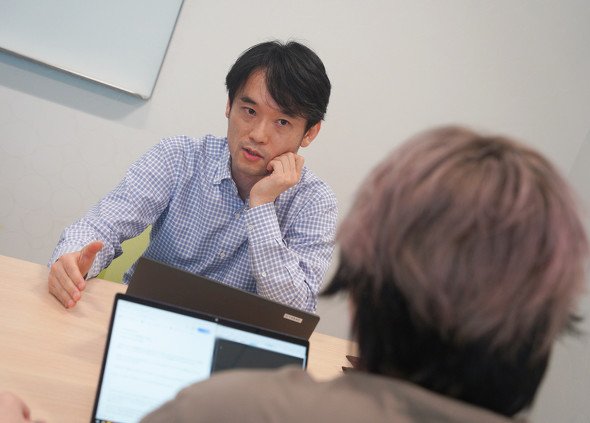
辻氏:セキュリティサービスって、名前で見たら一緒なんですよ。「セキュリティ監視」と掲げていても、どこまでのことをしているかっていうのは、そのサービス名称からは読めない。
北條氏:SOC(Security Operation Center、システムへの脅威を常時監視・分析する)だからといって、24時間365日監視をしないサービスもある。それをSOCって称していいんですかね。
辻氏:同じようなテーブルに乗せるなということはありますよね。監視かもしれないけど、SOCではないように思える。
北條氏:確かにそうですね。SOCというからきちんと年中無休のセキュリティ対応をしてくれると思っていたらそうではなかったと、インシデントが起きてから気づいても後の祭りです。他にも、「脆弱性診断」といっていいのか分からないサービスがありますね。
辻氏:網羅的に調べて、その範囲で全部侵入できるものを洗いだすものと、何か見つけたらそこで終わりというものが、同じ「ぺネトレーションテスト」という名前で出ています。
僕がやっていたのはもちろん前者ですが、後者の場合は1つの脆弱性だけを見つけて、残りの可能性を探らないので対象の組織にとっての安全にも安心にも繋がらない。そういったことがトラブルになった話などもいくつか聞いたことがあります。それが同じサービスとして扱われていましたもんね。
Copyright © ITmedia, Inc. All Rights Reserved.


辻伸弘のSecurity With You
本連載では“働くセキュリティ人”たちに注目。ポッドキャスト「セキュリティのアレ」のメンバー・辻伸弘氏と一緒に、セキュリティに携わる人たちを訪ね、その未来を対談形式で語る。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
3
auメールで朝から障害 全国で利用しづらい状況に
-
4
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
7
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
10
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR