




















Innovative Tech
Web会議の“バーチャル背景”から実背景を復元する攻撃 ZoomとGoogle Meetで検証 欧州チームが発表
Innovative Tech:

このコーナーでは、2014年から先端テクノロジーの研究を論文単位で記事にしているWebメディア「Seamless」(シームレス)を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
X: @shiropen2
ドイツのベルリン工科大学やブラウンシュヴァイク工科大学などに所属する研究者らが発表した論文「Seeing Through: Analyzing and Attacking Virtual Backgrounds in Video Calls」は、Web会議のバーチャル背景の脆弱性を示した研究報告だ。
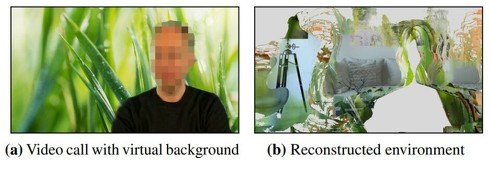 (左)バーチャル背景を設定してWeb会議をしている様子、(右)今回の攻撃によって背景の一部を復元した様子
Web会議はリモートワークの必須ツールとなり、自宅から職場との遠隔での通話を可能にしている。しかし、自宅環境からビデオを送信することは、背景に映り込む物品や写真を通じてプライバシー情報が漏えいするリスクをもたらす。この問題に対処するため、多くのWeb会議サービスはバーチャル背景機能を実装し、背後の実環境を隠せるようになった。
しかし、このバーチャル背景機能は実際には完全ではない。通話中に前景(人物)と背景の境界付近で実環境のピクセルが短時間だが可視化されるからだ。さらに人物が動けば動くほど、境界部分から実背景の一部がどんどん見え蓄積することで多くの情報が露呈する。
問題点は低解像度でのセグメンテーションにある。元の映像を256×144ピクセルに縮小してからセグメンテーションを行うが、この縮小した低解像度の1ピクセルは元の映像では5×5ピクセルの領域に相当する。そのため、前景と背景の境界が5×5ピクセル未満の精度で変化する場合、実環境のピクセル情報が必然的に漏えいすることになる。
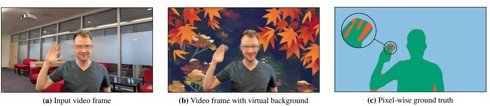 (a)元の映像、(b)バーチャル背景を適応した様子、(c)前景と背景の境界から実背景のピクセル情報が露呈
このようにWeb通話中にこれらの漏えいがどの程度蓄積され、攻撃者に背景の広い領域を露出させるかは不明だった。この研究では主要なWeb会議サービス(ZoomとGoogle Meet)におけるバーチャル背景の実装を分析し、どのように漏えいするかを明らかにした。
調査のために、18人の参加者、10種類の実環境、6種類の仮想背景を用いて高解像度でブレンドされた動画を生成する制御実験を設計。各参加者について、実際の会話と、頭や手の動きなどのWeb通話で一般的に観察されるジェスチャーを記録した。
実験結果、通常の会話中においてGoogle Meetで中央値23%、Zoomで中央値12%の実背景のピクセルが漏えいしていることが判明。ジェスチャーによる漏えいはさらに深刻で、頭を回したり傾けたりするような小さなジェスチャーでもGoogle Meetで最大35%、Zoomでは環境の最大14%を露出させることがあった。さらも立ち上がる動作ではGoogle Meetで最大90%、Zoomで最大52%もの環境が露出していた。
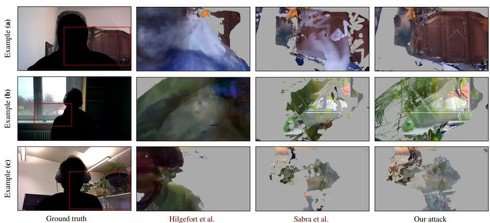 類似技術と今回の攻撃手法を比べた図
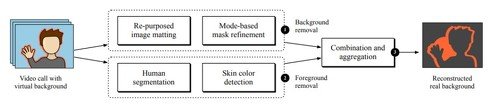 攻撃の概要
漏えいピクセルの多くは短時間(400ミリ秒未満)しか可視化されないため、肉眼では認識しづらい。しかし時間経過と共に累積し、10秒間で急速に増加した後、緩やかに増え続ける。研究チームの攻撃手法は、これらの漏えいピクセルのうち、Google Meetでは平均14.1%、Zoomでは平均9.5%を正確に再構築することに成功した。
Source and Image Credits: Felix Weissberg, Jan Malte Hilgefort, Steve Grogorick, Daniel Arp, Thorsten Eisenhofer, Martin Eisemann, Konrad Rieck. Seeing Through: Analyzing and Attacking Virtual Backgrounds in Video Calls.
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR