




















LINEヤフー、「バグ発見で報奨金」一時停止 参加者による検証でユーザー情報漏えい
LINEヤフーは、同社サービスのバグを発見した外部エンジニアに報奨金を提供する「LINE Security Bug Bounty Program」を12月3日から一時停止している。同プログラム参加者と同社によるバグ検証中に情報漏えいが起きたため。脆弱性の報告は専用メールアドレスで受け付けている。
【訂正:2025年12月11日午後5時50分 当初、プログラム参加者のバグ検証だけで漏えいが起きたように記載していましたが、LINEヤフーの検証でも漏えいが起きた可能性があると指摘を同社から受けたため、該当部分を修正しました。】
 LINE Security Bug Bounty Program公式サイトより
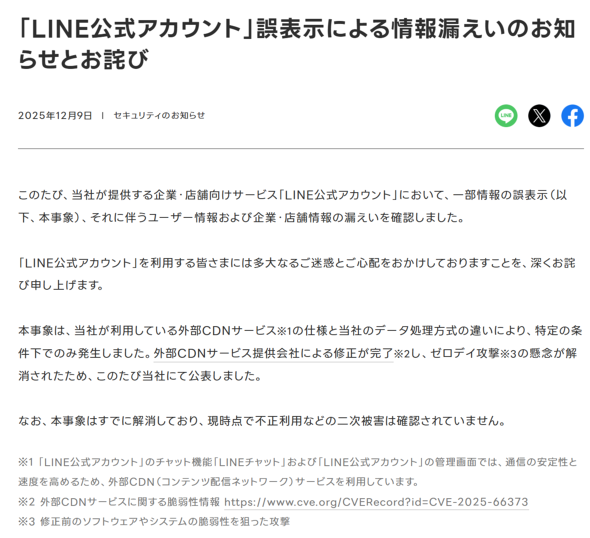 LINEヤフーの告知より
漏えいが起きたのは、プログラム参加者が9月に行った検証時。原因は、同社が利用しているAkamaiのCDNサービスの仕様と同社のデータ処理方式の違いにより、HTTPリクエスト処理に関する脆弱性が生じたこと。
報奨金プログラム参加者は、9月19日に「LINE公式アカウント」のチャット機能でバグを検証し、同社に報告。報告を受けた同社は9月24、25日に検証を行ったが、プログラム参加者と同社の検証中にそれぞれ、同じ通信経路でサービスを利用していたユーザーの一部で誤表示が起きた。
漏えいした可能性があるのは、ユーザーの内部識別子、ユーザーネームなどのプロフィール情報、LINE公式アカウント管理企業情報、配信メッセージに関する情報、公式アカウントのチャットを通じて送受信されたメッセージなど。
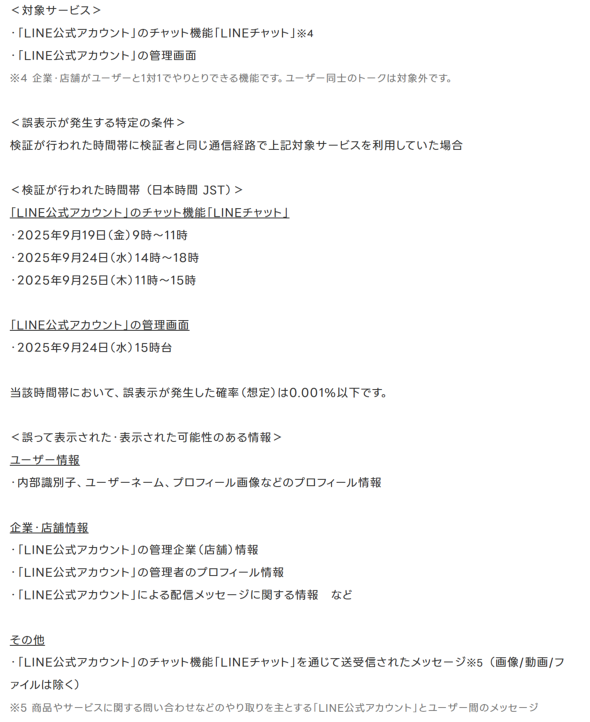 漏えいした可能性があるデータ
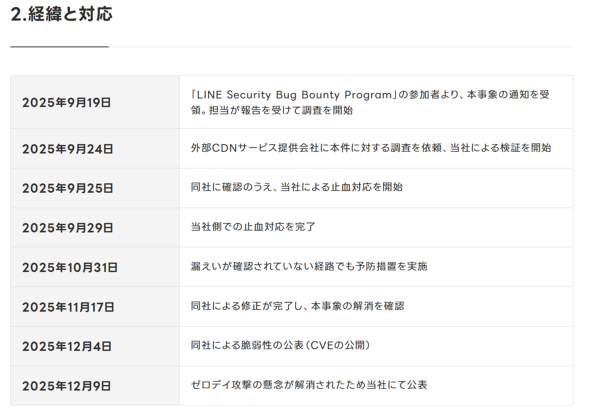 経緯
対象の時間帯に誤表示が発生した確率(想定)は0.001%以下で、現時点で不正利用などの二次被害は確認されていないという。
同社は9月19日に検証者から報告を受け、9月24日にAkamaiに調査を依頼。LINEヤフーの止血対応は9月29日に完了した。同様の問題が起きないよう通信処理の見直しをも行い、他のサービスについても予防措置を講じた。
Akamaiは11月17日に修正を完了し、12月4日に「CVE-2025-66373」として脆弱性情報を公表。ゼロデイ攻撃の懸念が解消されたため、LINEヤフーは12月9日、問題を公表した。
今回は、「LINE Security Bug Bounty Program」を通じ、攻撃手法が公になる前に対処できた。だが、同プログラムが禁止している「サービスや他のユーザーに影響を及ぼすおそれのある検証行為」が行われ、情報漏えいが起きたため、プログラムの新規報告受付を一時停止した。
現在、安全性と実効性の両立を図る形で、検証体制の見直しと再設計を進めている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR