




















この頃、セキュリティ界隈で
パスワード不要「マジックリンク認証」に潜む危険 “業者側の不備”でアカウント乗っ取りの恐れも
ユーザーがパスワードを入力しなくても、SMSで届く認証リンクをクリックするだけで自分のアカウントにログインできる「マジックリンク」。その仕組みについて、業者側のセキュリティ対策の不備が原因で個人情報が流出したり、アカウントを乗っ取られたりする恐れがあるという研究結果が発表された。
マジックリンクはパスワードを使わずに手軽にログインできる仕組みとしてさまざまなサービスで利用されている。しかしSMSはデフォルトで暗号化されておらず、攻撃者に傍受されて内容を読み取られる危険があることは以前から指摘されていた。
米ニューメキシコ大学などの研究チームは今回、約3万の電話番号に送信された3300万通以上のSMSから、32万2000件あまりのURLを抽出して包括的な検証を実施。その結果、177のサービスに関連する701のエンドポイントで、ユーザー情報の流出やアカウント乗っ取りなどの被害を招きかねない脆弱性が見つかったとして、論文投稿サイトのarXivで発表した。
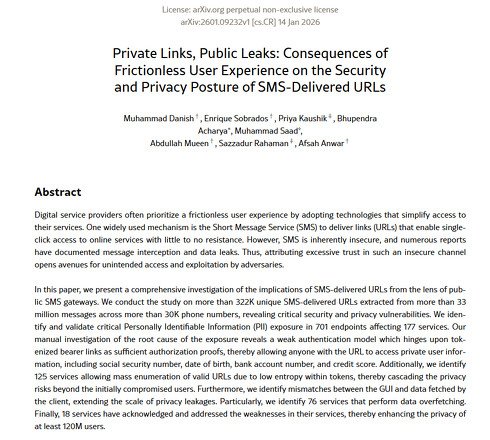 arXivに投稿された論文
他人の情報を参照できてしまう原因は
このうち125のサービスについては、リンクを受け取った本人以外のユーザーにも連鎖的に影響が及びかねない問題があることが分かった。原因は、推測しやすい、または予測可能なトークン(文字列)がURLに含まれていたことだった。
例えば特定のユーザーに届いた「https://example.com/ABC12345」というURLで、「ABC12345」の部分を「ABC12346」に入れ替えることで、別のユーザーのアカウントにアクセスできてしまう可能性がある。この問題が原因で、他人の氏名や生年月日、信用スコアといった情報を参照できてしまう保険見積もりサイトもあったという。
他にも、攻撃者が被害者の情報を改ざんできてしまう問題が15のサービスで確認された他、被害者のアカウントが乗っ取られかねない問題も8サービスで見つかった。この状態で氏名やパスワードなどを改ざんされれば、被害者が自分のアカウントから締め出される恐れもある。
問題のあるマジックリンクは、保険の見積もりや求人情報、家庭教師の紹介などさまざまなサービスで使われていたといい、論文では米国や英国、香港などの事例を紹介している。
そのうち18のサービスでは、運営業者が連絡を受けて対策を講じ、少なくとも1億2千万のユーザーが保護されたと研究チームは推測している。一方、大多数の事業者は返答がなく、連絡を取ることができなかったという。
「SMSは本質的に安全性が低く、メッセージの傍受やデータ漏えいが数多く報告されている。そうしたセキュリティが手薄なチャンネルを過信すれば、不正アクセスや悪用を招きかねない」(研究チーム)
安全なマジックリンクの条件
ただし、マジックリンク自体が必ずしも危険というわけではない。パスワードを使わないことで、ユーザーによる使い回しの問題や、業者側が安全にパスワードを保存していなかったといった問題を回避できるメリットもある。
今回の論文を発表した研究者は米メディアのArs Technicaに対して「SMSや電子メールで送信される認証リンクは、リンクの有効期限が短く、最初のログイン後に期限切れになり、暗号学的に安全なトークンが使われている限り、一律に危険というわけではない」とコメントしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR