




















マネーフォワード、ユーザー補償は「検討中」 本番DBの侵害は「なし」
マネーフォワードは5月11日、ソースコード管理サービス「GitHub」への不正アクセスで情報が流出した影響で、資産管理サービス「マネーフォワード」の一部のサービスを停止している問題について、本番データベース(DB)への侵害はなかったと発表した。
5月1日から銀行口座連携機能などを停止しており、追加の対策や金融機関による確認を踏まえて順次再開する予定。再開時期は明らかにしておらず、「確定次第、速やかに知らせる」と述べるにとどめた。ユーザーに大きな影響が出ているが、補償は「検討中」という。
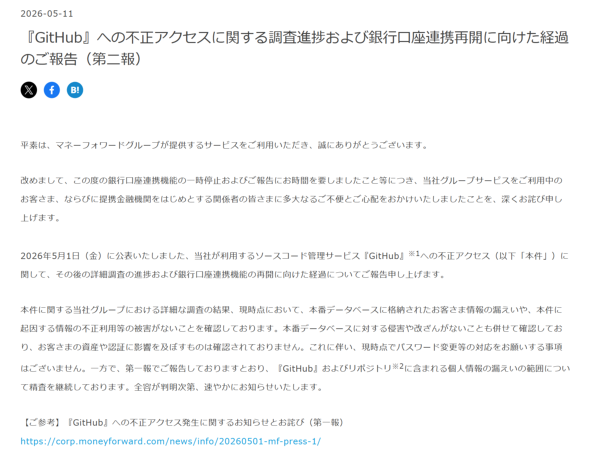 マネーフォワードの告知より
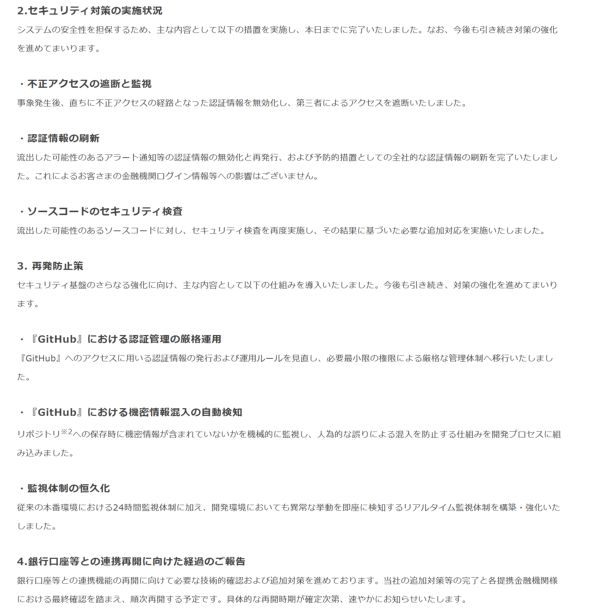 対策の実施状況
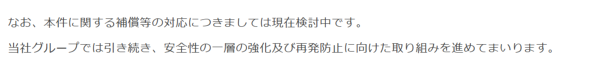 補償について
同社は5月1日、GitHub内の自社リポジトリがコピーされ、ソースコードと、自社ブランドのクレジットカードを保有するユーザー情報の一部が流出した可能性があると発表。「安全確認のため」銀行口座連携機能を停止した。
11日の発表によると、現時点で本番データベース(DB)への侵害や改ざん、本番DB内の顧客情報の漏えいがないことも確認。ユーザーの資産や認証には影響がなく、「現時点でパスワード変更などの対応をお願いする事項はない」としている。
対策として、流出した可能性のあるソースコードのセキュリティ検査を行い、必要な追加対応を実施。流出した可能性のあるアラート通知などの認証情報の無効化と再発行も行った他、予防的措置として、全社的に認証情報をの刷新を完了した。
加えて、GitHubの認証情報の発行・運用ルールを見直し、必要最小限の権限による厳格な管理体制に変えた他、リポジトリへの保存時に機密情報が含まれていないかを機械的に監視し、人為的な誤りによる混入を防止する仕組みも開発プロセスに組み込んだ。
本番環境は以前から24時間体制で監視していたが、開発環境でも異常な挙動を即座に検知するリアルタイム監視体制を構築したという。
個人情報保護委員会や、関東財務局をはじめとする監督官庁にも報告した。管轄の警察署にも相談を始めている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR