




















ランサム被害のアサヒ、漏えいの可能性229万件に拡大 当初は191万件
アサヒグループホールディングス(HD)は7月17日、2025年9月に受けたサイバー攻撃を巡り、漏えいのおそれがある個人情報を計228万9000件に修正したと発表した。取引先の役員や従業員などなどの情報37万8000件を新たに加えた。同社は25年11月に漏えいのおそれがある個人情報を約191万件と公表し、26年2月にはうち約11万件の漏えいを確認したと発表していた。
取引先の役員、個人事業主、従業員の氏名、生年月日、性別、住所、電話番号、メールアドレスなど37万8000件を追加。そのほか、すでに発表した「祝電・弔電などの慶弔対応を実施した関係先の氏名や住所、電話番号」「従業員(退職済み含む)の家族の氏名、生年月日、性別」も件数を変更した。
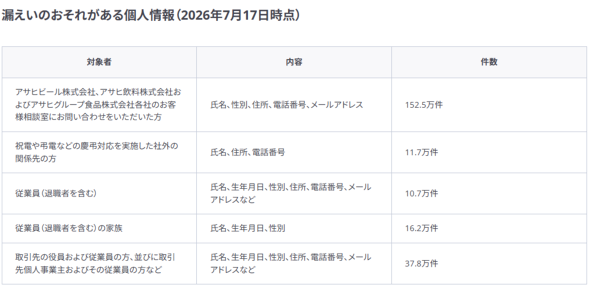 プレスリリース(7月17日)
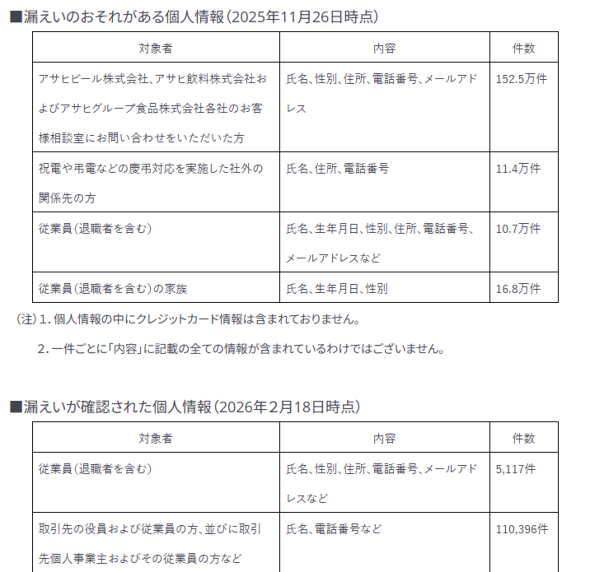 プレスリリース(2月18日)
件数が増えた理由について同社は、個人情報保護委員会との協議を踏まえ、「二次被害防止の観点および関係法令に基づき、漏えいのおそれを完全には否定できないものについても漏えいのおそれがある範囲として取り扱うこととした」と説明している。
漏えいした可能性がある情報のうち、データセンターのサーバに保管していた個人情報は、外部専門機関を含むこれまでの調査で、外部に流出した事実を確認していないという。17日の発表時点で、不正利用などの二次被害も確認していない。
同社は25年9月29日にサイバー攻撃によるシステム障害の発生を公表。その後の調査で、社内サーバがランサムウェアの被害に遭ったことを確認した。26年2月には、情報セキュリティを管轄する独立組織や専任役員の設置などの再発防止策を示していた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR