




















SoftBank World 2026
「2日かかる攻撃が25分に」生成AIで“爆速化”するサイバー攻撃、パロアルトの識者が警鐘(1/2 ページ)
人の手なら2日かかる攻撃が、AIなら25分で──いわゆるフロンティアAI(最先端AI)の登場で大きく変わり始めているサイバー攻撃。パロアルトネットワークスの染谷征良氏(チーフサイバーセキュリティストラテジスト)が、ソフトバンクが7月14日に開催した年次イベント「SoftBank World 2026」の講演で、最新動向を解説した。
染谷氏によれば、従来からあるセキュリティの構造的問題に、フロンティアAIによる“攻撃速度”の向上が追い打ちをかけているような構図という。果たして、企業が取り得る対策は。
 講演する染谷征良氏(出典:SoftBank World 2026「AIで変貌する脅威の現実と、AIネイティブなセキュリティ変革の新常識」講演より、以下同)
サイバー被害の特徴は「影響の広がり」
染谷氏は、近年のサイバー被害の特徴が「影響の広がり」にあるとみる。ひとたび攻撃を受けると、受発注や生産活動、決算発表など組織内の幅広い業務が止まり、サプライチェーンを含む取引先にも影響が波及する。
事業への影響は長期化しやすく、対応や復旧にかかる経済的コストも膨らむ。特にランサムウェアの被害では、システムが使えなくなりデータの破壊も伴うため、手作業での業務継続やシステムの一からの復旧を強いられ、影響は一層深刻になるという。
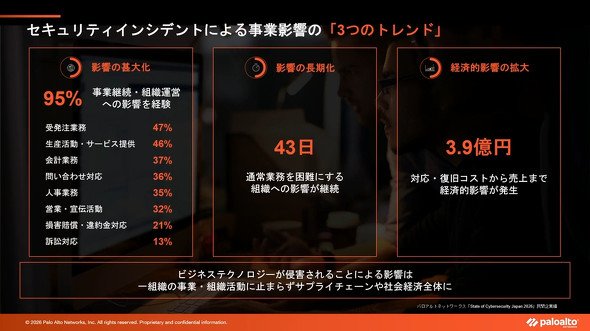 セキュリティインシデントによる事業影響の3つのトレンド
なぜ被害はなくならないのか──3つの要因
こうした被害がなくならない要因として、染谷氏は「人依存の限界」「アイデンティティの弱点」「対策の複雑化」の3つを挙げる。
1つ目の人依存の限界を象徴するのが、なりすましメールだ。かつては日本語に存在しない文字や文法の誤りが見分ける手掛かりになったが、生成AIが作る文面からそうした要素が消えつつある。標的型メール訓練のように、従業員の判断力に頼る対策は成立しにくくなっているとした。
人依存の限界はメールだけの話ではない。実際のインシデントでは、攻撃者が管理の盲点になっていたネットワーク機器の脆弱性や管理者アカウントを突くケースも多く、人の手による管理そのものが追い付かなくなっているという。
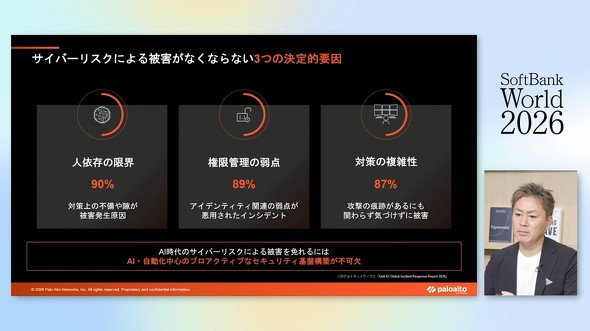 被害がなくならない3つの決定的要因
2つ目はアイデンティティ(ID・認証情報)の弱点だ。パロアルトネットワークスのインシデント対応部隊「Unit 42」は世界で年間1000件以上の事案を支援しているが、その約9割で攻撃者がアイデンティティを標的にしているという。簡易なパスワードの使用や多要素認証の未導入など、権限管理の隙を突くケースが目立つ。
3つ目が対策の複雑化。領域ごとに別々のベンダーからツールを個別に調達する「ベスト・オブ・ブリード」型のアプローチが主流だった結果、対策だけでなく運用・監視までもがサイロ化──それぞれのツールや担当が分断され、情報が横につながらない状態に陥っている。
実際、サイロ化の代償は検知の遅れとして表れる。パロアルトネットワークスが対応したインシデントを分析すると、87%のケースでは攻撃の兆候がログに残っていたにもかかわらず、リアルタイムで検知できていなかったという。単体の挙動だけでは正規ユーザーの操作か攻撃者の活動か判別が難しいため、染谷氏は「点ではなく線で見る」監視の重要性を指摘した。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR