


macOS版ChatGPT、Appleの「メッセージ」と連携 会話検索や下書き、送信に対応
米OpenAIは8月20日(現地時間)、macOS版「ChatGPT」デスクトップアプリ向けに、米Appleの「メッセージ」アプリと連携するプラグインを公開した。すでに提供を開始している。
 (画像:OpenAI)
このプラグインを有効にすると、ChatGPTがMacの「メッセージ」アプリに保存されたiMessage、SMS、RCSの会話を読み取って検索したり、ユーザーに代わってメッセージの下書き作成や送信を行ったりできるようになる。同社はXの公式アカウントで、「カレンダーを確認し、来週の夕食に都合のいい時間を相手に返信する」「前日のメッセージからフォローアップすべきものを提案する」「メッセージから誕生日を見つけてカレンダーに追加する」「スパムの可能性があるメッセージを探す」などの利用例を挙げている。
利用条件は限定的だ。全プランのmacOS版ChatGPTデスクトップアプリで利用できるが、現時点ではAppleシリコン(arm64)版のビルドにのみ含まれる。また、利用できるのは「Codex」と「ChatGPT Work」のチャットのみで、通常のChatGPTのチャットには対応しない。Web版やモバイル版、Codex CLI、IDE拡張機能でも利用できない。「メッセージ」アプリ側からChatGPTを操作することもできない。
利用するには、まずアプリの「プラグイン」にある「Public」からApple Messagesプラグインをインストールする。続いてCodexまたはChatGPT Workで新しいチャットを開始し、メッセージの検索や要約、下書き、送信などを指示する。ChatGPTが「メッセージ」の内容を読み取るには、macOS側でアクセス権限を許可する必要がある。
プライバシーと安全性の面では、メッセージ送信時の承認フローを設けている。既定では、ChatGPTはユーザーがメッセージの本文と宛先を確認、承認した場合にのみ送信する。「Allow once」を選ぶとその1回だけ送信を許可し、「Always allow sending to this chat」を選ぶと、以降はその会話への送信を承認なしで行えるようになる。
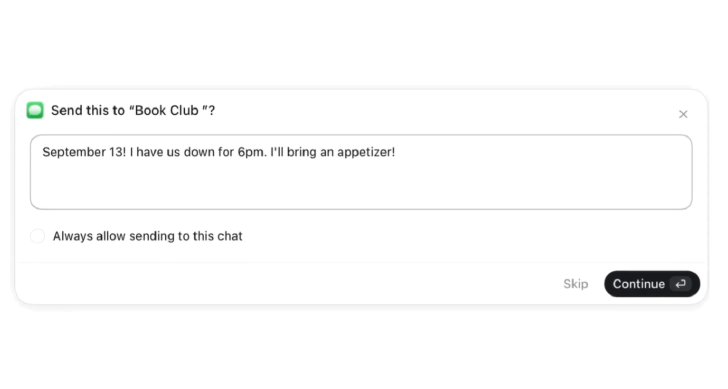 「Always allow sending to this chat」を選択することも可能だが(画像:OpenAI)
OpenAIは後者について、信頼できない指示や誤解を招く指示が含まれる可能性のある会話では、送信のたびに承認する設定を維持するよう推奨している。恒常的に送信を許可すると、ChatGPTがユーザー本人としてメッセージを送る前の最終確認ができなくなるため、そのリスクを受け入れられる場合にのみ利用するよう呼び掛けている。都度承認する設定に戻すには、「Computer use」の設定でMessagesの「Manage」を開き、「Always allowed to send」に表示されている会話をゴミ箱アイコンをクリックして削除する。
既知の問題として、タスクが「Full access」に設定されている場合など、承認プロンプトが無効になっていると、送信に必要な確認画面を表示できず、メッセージを送信できないことがある。この場合は「Ask for approval」または「Approve for me」に切り替える必要がある。
管理対象のワークスペースでは、管理者が既存の「Computer Use」の管理項目からApple Messagesを無効にできる。
なお、OpenAI APIキーでCodexにサインインしている場合も、Codex CLIとデスクトップアプリ版Codexで、OpenAIが提供するプラグインの閲覧、インストール、管理が可能だ。ただし、接続時にAPIキー認証では、対応していないOAuth機能を必要とするプラグインは利用できない。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
個人向けGeminiのモデル選択が厳格化 無料ユーザーが使えるのは「Flash-Lite」のみに
-
2
「Androidのマイナンバーカード」提供へ 20日から 物理カードなしでも本人確認など可能に
-
3
「OpenAIの文化は壊れている」──安全性報告書を統括した従業員が退社し、寄稿
-
4
タイムズカー漏えいで集団訴訟の動き、登録3000人弱 呼び掛けた弁護士に聞いた──「謝罪で済む案件ではない」
-
5
再び浮上した「クレカ表現規制問題」 クリスタやpixiv FANBOXの騒動からマンガ家が感じた不安と焦り
-
6
日経社員アカウントからなりすましメール9000件 「Microsoft 365」に不正ログインか
-
7
第一生命に不正アクセス 従業員情報12万人分漏えいか 退職者も対象
-
8
免許証の悪用防ぐ届出集中、CIC・JICCで手続き遅延 タイムズカー情報流出直後に
-
9
「アバハウス」全顧客の情報漏えいか 会員・受注DBに不正アクセス 「不審な返金メール届いた」報告で判明
-
10
ドコモ、一部のユーザー情報をGoogleに無断送信 1万6000件でRCSの同意画面出ず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR