


アットコスメ、ユーザー1万人超のメアド漏えいの可能性 ファイル転送サービスの設定ミスで
アイスタイルは、コスメ情報サイト「@cosme」(アットコスメ)の会員1万997人分のメールアドレスなどが漏えいした可能性があると発表した。
従業員が、個人情報を含むファイルを外部のファイル転送サービスで受け渡した際の公開設定に不備があり、約20分間にわたり、ダウンロード用URLを知っていれば誰でもアクセスできる状態になっていたという。
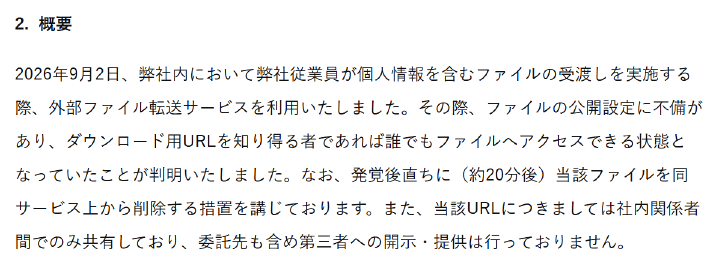 ミスの経緯。ニュースリリースより
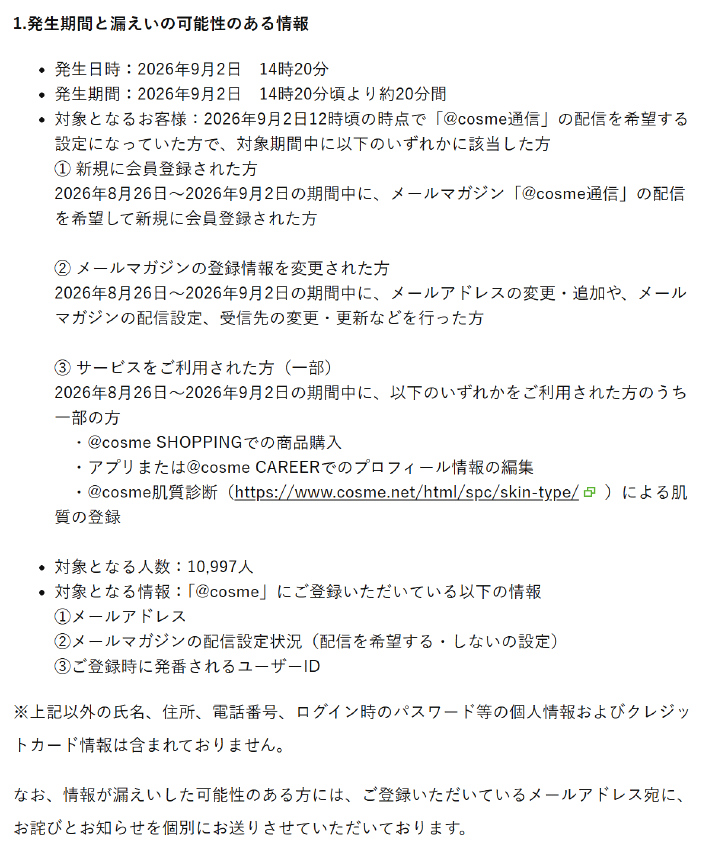 発生期間と漏えいの可能性のある情報
漏えいした可能性があるのは、メールアドレス、メールマガジン「@cosme通信」の配信設定状況、会員登録時に発番するユーザーIDの3つ。氏名や住所、ログインパスワード、クレジットカード情報などは含まれていない。
対象者は、9月2日正午ごろまでに「@cosme通信」を配信設定にしていた人のうち、8月26日から9月2日までに新規登録した人や、メールアドレス・配信設定を変更した人。同期間に@cosme SHOPPINGで商品を購入した人など。対象者にはメールで個別に連絡した。
ファイルは9月2日午後2時20分ごろから約20分間、URLを知っていれば誰でも閲覧できる状態だった。約20分でミスが発覚し、2時40分にサービス上からファイルを削除。URLは社内関係者の間だけで共有しており、委託先を含む第三者には開示・提供していないという。
再発防止策として、手動によるデータ抽出の廃止など、人為的ミスを防ぐシステム的な管理体制の構築を検討する。個人情報を扱う際の手続きを再徹底し、全社的な情報セキュリティ教育も実施するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO熊谷代表、会見で改めて謝罪 SNS投稿巡り「配慮が欠けていた」
-
2
GMO熊谷代表、涙の謝罪会見でも“熊谷節”さく裂──「31年間、もうけるという言葉は使ったことがない」
-
3
ロゴ画像用の公開領域に顧客ファイルも保存 GMO系シングルサインオン、4.5万人分漏えい
-
4
アットコスメ、会員約300万人分の情報漏えい 不正アクセスで
-
5
ニコニコレンタカー、免許証画像の事前登録を廃止 保存済み画像も全削除 サイバー攻撃の増加受け
-
6
AI学習への利用拒否をrobots.txtで一括指定へ OpenAIやGoogleなどが対応表明
-
7
日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
-
8
楽天証券、顧客情報362件が漏えいか NTTデータ委託先に不正アクセス
-
9
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
10
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR