


マンガ原稿をクラウドに上げただけでGoogleアカウントBAN Gmailも道連れ……日本では合法なのになぜ?(1/2 ページ)
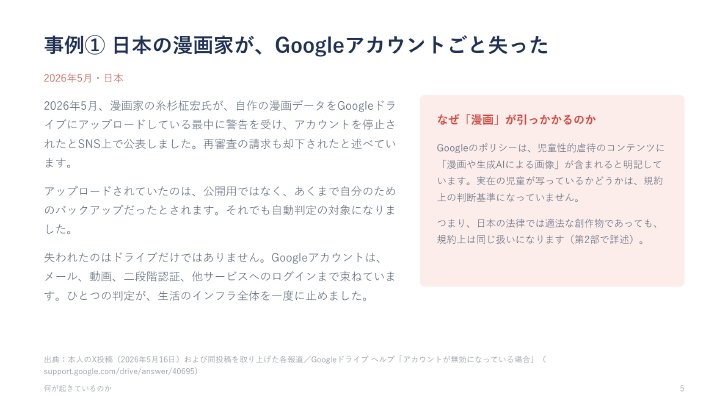
誰にも見せるつもりのない原稿をクラウドに置いただけで、メールも含めたアカウントごと失う──「うわこい」「あきそら」といった青年向け漫画を手掛ける漫画家の糸杉柾宏氏は5月、昔描いた漫画のデータをGoogleドライブにアップロードしている途中で警告を受け、再審査請求も却下されてGoogleアカウントを停止されたという。経緯はXにも投稿し、当時話題になった。
Googleドライブにアップロードしていたデータは日本では適法なものだったというが、なぜそうしたデータを保管しただけでアカウント停止処分になるのか。そして、同様の事態が懸念されるクリエイターはどう対策すべきか。表現の自由を啓発するNPO法人うぐいすリボンが9月13日に開いたオンライン講演会「漫画等のクラウド保存の規制問題の背景と展望」で、駿河台大学の八田真行教授(経営情報学)が解説した。
 講演した駿河台大学の八田真行教授
日本では適法でも規約では違反になる
そもそも、まずなぜ今回のような事態が起きたのか。原因はクラウド事業者が定める、児童の性的虐待素材(CSAM)規制と、それを基準にしたファイル検査にある。
日本の児童買春・児童ポルノ禁止法は実在の児童を要件としており、漫画などの創作物は含まれない。イギリス、カナダ、オーストラリア、ニュージーランドは絵も規制対象にしているが、創作物を明確に対象に含める国は世界的には少数派という。米国も州ごとに基準が異なるものの同様だ。
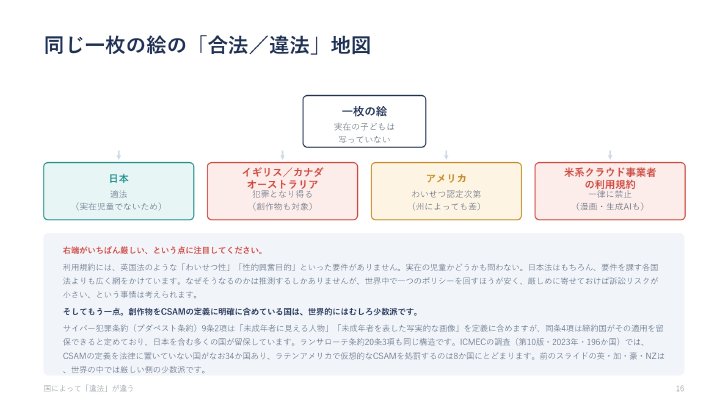
しかし、米系クラウド事業者の規制は各国の法規制より広い。Googleドライブのヘルプは、アカウント無効化の理由となる児童の性的虐待素材に「漫画を含む」と明記しており、実在の児童が写っているかどうかは基準になっていない。
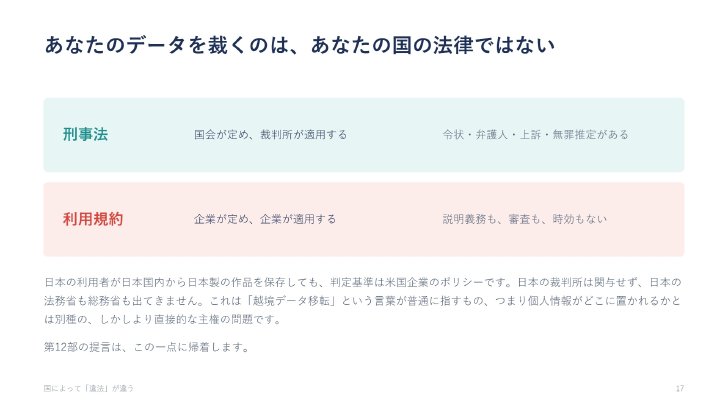
八田教授は「刑事法は国会が定め、裁判所が適用する。利用規約は企業が定め、企業が適用する」と対比した。日本の利用者が日本国内から日本の作品を保存しても、判定基準は米国企業のポリシー。日本の裁判所も省庁も関与しないため、糸杉氏のような事態につながるわけだ。
その上で、事業者はクラウド上のファイルをスキャンしていると八田教授。多くのクラウドストレージは「暗号化」をうたっているが、その言葉に3つの意味がある。(1)通信路だけを暗号化する方式、(2)データの保管中も暗号化するが、鍵は事業者が持つ方式、(3)利用者だけが鍵を持つエンド・ツー・エンド暗号化(E2EE)──だ。
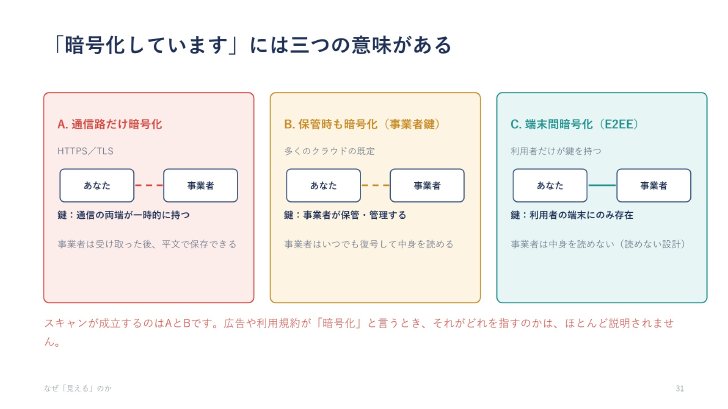
このうち(1)と(2)ではスキャンが成立する。GoogleドライブやDropbox、OneDriveは事業者が鍵を管理しており、OneDriveの「個人用Vault」も鍵は運営元のMicrosoftが持つため、検査の対象から外れない。
検査の中身は、画像の“指紋”の突き合わせだ。違法とされた画像から計算した「知覚ハッシュ」のリストを用意し、預かったファイルのハッシュと照合する。知覚ハッシュは画像を縮小したり圧縮し直したりしても同じ値になるよう作られており、既知の違法画像の変形を拾える。ただし(1)無害な画像に違法画像と同じハッシュ値を持たせる、(2)わずかな加工で検出を逃れる、(3)ハッシュから元画像に近づける──といった攻撃が、実際に動くコードとして学会で示されてもいる。
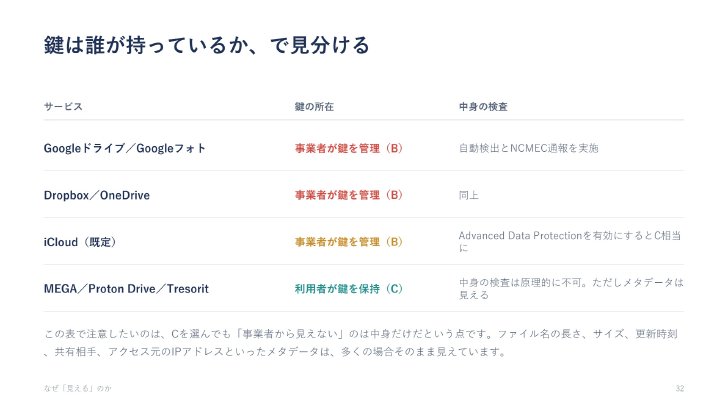
スキャンの対象にならない──つまり利用者が鍵を持つE2EEのサービスは「MEGA」「Proton Drive」「Tresorit」といったサービスで、米AppleのiCloudも「高度なデータ保護」を有効にすればこれに相当する。ただしE2EEでも、ファイルのサイズや更新時刻、共有相手といったメタデータは事業者に見えている。
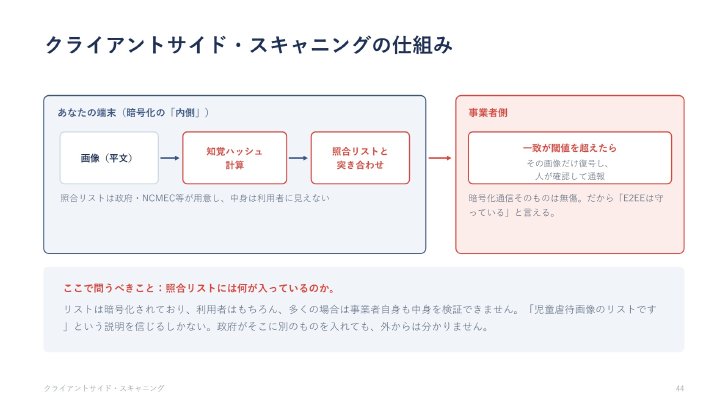
また、E2EEにも迂回手段はある。八田教授が挙げたのが「クライアントサイド・スキャニング」で、データが暗号化される前に端末上で同じハッシュ照合を行い、一致した画像だけを事業者に送って人が確認する手法だ。暗号化通信そのものを“壊す”わけではないため「E2EEは守られている」ともいえるが、検査の場所が事業者のサーバーから利用者の端末に移っただけだ。Appleは2021年、この方式によるCSAM検出を発表したが、批判を受けて22年に中止した。
さらに八田教授は、サービス事業者が広告などで示す「暗号化」は3つの方式が区別されておらず、ユーザー側で実態が見えにくい問題点があるとも指摘する。
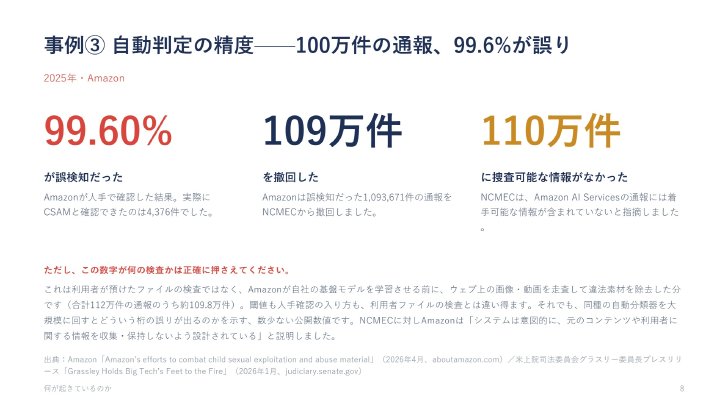
自動判定の精度も問題だ。八田教授はAmazonが公表した数字を「違った文脈だが参考になるデータ」と断った上で紹介した。Amazonは2025年、自社の基盤モデルの学習前に公開ウェブ上の画像や動画を走査し、約112万件を疑わしい素材として通報したが、人手で確認すると99.6%が誤検知だった。利用者のファイルを検査した数字ではないものの、同種の分類を大規模に実行したときに起こる誤りの参考になるという。
大規模な検査を事業者に促しているのは米国法だ。米国法はCSAMを知ったプロバイダーに通報を義務付けているが、探すことまでは命じていない。それでも「知っていたのに放置した」と責められるリスクを避けるため、各社は自主的に探す。児童保護という目的には誰も反対できないため、手段が実際に子どもを守ったかの検証は後回しになるという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
ドラマ「VIVANT」のワンシーンに映像制作界隈が「ぞっとする」 microSDカードを端子むき出しで手渡し
-
2
不正アクセスで「当選」が「落選」に改ざん ウルトラマンショップのLINE整理券システムで被害
-
3
“自動で耳コピ”アプリ、ヤマハが無料公開 音源読み込み→3分でピアノ譜に
-
4
日本郵便、荷物の本人確認をICチップ付き身分証4種に限定 スマホのマイナカードで受け取れる場合も
-
5
無人タクシー、東京で来年運行へ GO、Waymo、日本交通が合意
-
6
メルカリ、ポケカ最新パックの出品禁止に
-
7
「監視されていないときのAIは、もう評価できない」 OpenAI現役研究者が個人声明
-
8
録画した番組を「Googleドライブ」「OneDrive」に保存 パナソニック新型「DIGA」で
-
9
「GPT Astraでゲーム開発=ほぼソシャゲ」説を唱えたい 非エンジニアの挑戦は、廃課金への道か
-
10
初代Switchに脆弱性 QRコード読み取りで情報漏えいの恐れ 深刻度「高」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR