




















初代Switchに脆弱性 QRコード読み取りで情報漏えいの恐れ 深刻度「高」
任天堂は9月10日、「Nintendo Switch」で、一部の機能を利用する際に表示されるQRコードを悪意のある第三者に直接読み取られると、不正なコードを実行されたり、本体内の情報を取得されたりする恐れのある脆弱性(CVE-2026-82079)を公表した。本体更新を呼び掛けている。
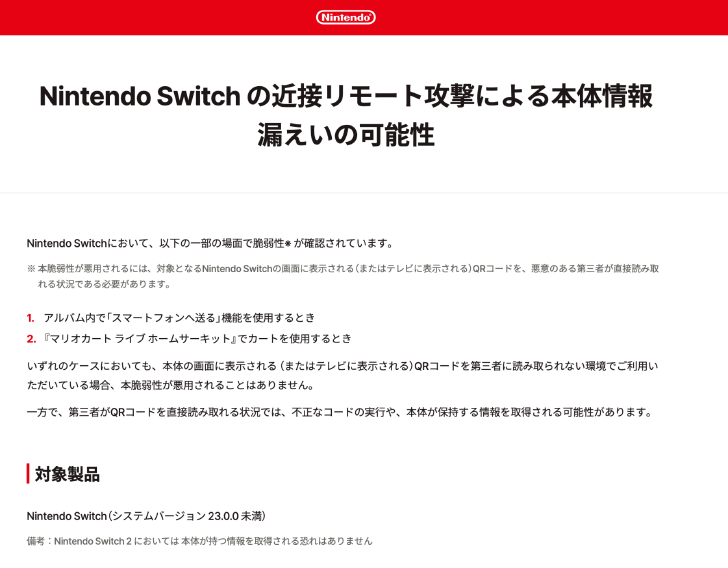 任天堂の脆弱性公表資料より
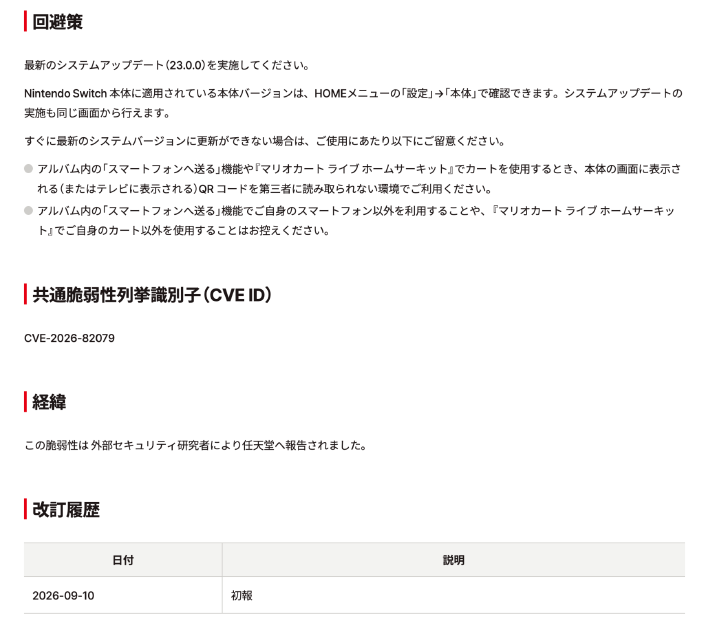 回避策など
脆弱性の深刻度を示すCVSS v4.0のスコアは7.0(10点満点中)。同社は2026年1月にCNA(CVE番号採番機関)となっており、CNAになってから同社自身が採番・公表した初のCVEとみられる。
対象はシステムバージョン23.0.0未満の初代Switchで、アルバム内で「スマートフォンへ送る」機能を使う際または「マリオカート ライブ ホームサーキット」でカートを使う時に問題が確認された。
本体画面やテレビにQRコードが表示されるが、第三者にこれを直接読み取られる状況では、不正なコードを実行されたり、本体が保持する情報を取得されたりする恐れがあるという。
10日に配信したシステムバージョン23.0.0は、脆弱性を修正済み。ユーザーに更新を呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
2
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
3
Binanceの約1兆円流出、北朝鮮ハッカー集団「TraderTraitor」の犯行か
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
6
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
7
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
8
日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
-
9
ソニー生命に不正アクセス、個人情報約38.5万件漏えい 氏名や住所、契約内容など
-
10
「裏垢暴露」のつもりが警察沙汰 暴露系YouTuberが著名VTuberの“なりすまし”に騙されていた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR