


不正アクセスなぜ急増 原因はAIか、それとも…… 専門家の見解は(1/2 ページ)
9月末以降、不正アクセスやそれに伴う情報漏えいの発表が日本企業から相次いでいる。免許証の画像が漏えいしたタイムズカーシェアや、1000万件以上が流出した焼肉きんぐをはじめ、著名なサービス・企業が相次いで狙われている状況だ。自分の情報が流出したかもしれない、という人も少なくないだろう。
SNSでは「生成AIが進化した影響」「自社が非難を浴びないようにするため、他社の発表した便乗した」などの意見も見られたが、その真偽は定かでない。セキュリティ企業・ラックの倉持浩明取締役上席執行役員CTOは「公表情報だけでは、一連の事案を同一の攻撃者や単一の攻撃キャンペーン(特定の目的を持った継続的・組織的なサイバー攻撃)によるものと判断できない」と話す。
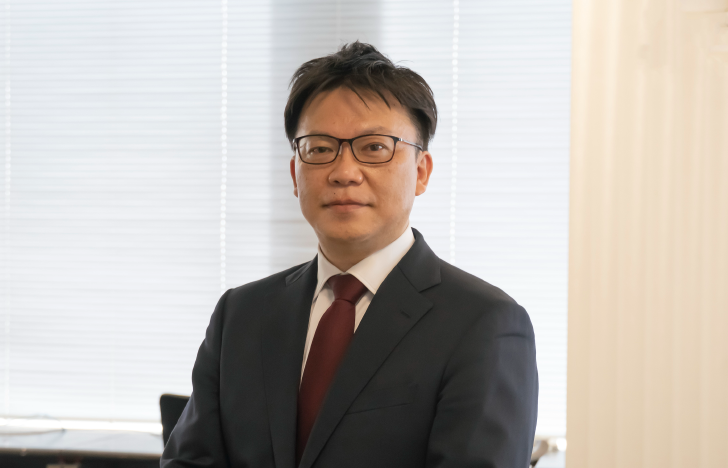 倉持浩明取締役上席執行役員CTO
一方で倉持氏は「消費者向けWebサービスや共通SaaSに大量の個人情報が蓄積され、攻撃者が身元情報、行動情報、認証情報などを組み合わせて犯罪的価値を高めようとしているという、共通の構造変化は見逃せない」との見方も示す。果たして、専門家は一連の攻撃をどう見ているのか。
攻撃の共通点 専門家の見解は
前提として、倉持氏は「『攻撃が短期間に急増した』というよりも、各社の調査や情報開示の時期が9月末に重なった面が大きいと考えている」と話す。
9月末に公表が集中しているのは事実だが、発表ごとに攻撃の発生、検知、調査完了、公表は必ずしも同じ時期ではない。被害の全体像が段階的に判明し、複数回に分けて公表された事案もある。そのため「公表日の集中だけをもって攻撃キャンペーンの存在を示すものとは言えない」という。
攻撃が同一の攻撃者によるものという見方にも、現時点では懐疑的だ。「現時点での公表情報からは、同一の攻撃者または単一の攻撃キャンペーンによるものだと判断できる材料は確認できない」と倉持氏。そもそも侵入経路や攻撃手法が公開されておらず、対象となった業種、侵害されたシステム、被害規模、影響を受けた情報も異なるという。
ただ、各事案には共通点もある。一般によく知られたサービスが狙われている構造そのものだ。「個々の事案を俯瞰すると、攻撃者にとって消費者向けWebサービスやアプリ、複数事業者が利用するSaaSプラットフォームが、効率よく大量の個人情報を取得できる標的になっているという共通の構造は見えてくる」
その上で、攻撃者の狙う情報にも着目すべきと倉持氏。「変更が難しい免許証番号や顔写真などの身元情報、宿泊予約や払戻しといった直近の行動情報、大量の氏名・住所・連絡先を組み合わせることで、不正な本人確認や、受信者が見分けにくい精密なフィッシングなどに利用できる」
こうした状況も踏まえ「共通しているのは特定の攻撃者というより、個人情報から得られる犯罪的価値と侵害効率を最大化しようとする攻撃側の方向性」──というのが倉持氏の考えだ。
AIエージェント・ローカルLLMの影響は
ちまたではAIエージェントの進化やその一般開放が背景にあるのではないか、との見方もある。同様の意見について倉持氏は「今回の各事案でAIエージェントや「GLM-5.3」(をはじめとしたオープンなAIモデル)が実際に使われたことを示す公表情報は、現時点では確認できない」として、直接的な関係については言及を控えた。
一方で「中長期的には、AIによって攻撃の準備と実行に必要な時間や専門性が引き下げられる影響は無視できない」と警鐘を鳴らす。
「GLM-5.3などのサイバー能力が高いオープンウェイトモデルでは、脆弱性の発見と攻撃コード開発を対象とする複数の評価が実施されており、モデルの重みが公開され、利用者が手元で動かせる点も重要。その結果、今後は『一部の高度な攻撃者だけが実行できた攻撃』が、より多くの主体に利用可能になる可能性がある」
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「焼肉きんぐ」個人情報約1079万件が漏えい 公式アプリのシステムに不正アクセス ほぼ全会員分に相当
-
2
日経社員のGoogle Workspaceに不正ログイン 1646人分の個人情報漏えいか
-
3
大和証券、22万件情報漏えいか 顧客約11万人の口座番号も
-
4
KAT-TUNの新曲がボカロ人気曲にそっくり? 作者「ショックすぎる」
-
5
ホワイトエッセンス、約105万アカウントの個人情報流出 8月発表の不正アクセス調査で判明
-
6
大阪公立大、システム障害で1週間近く休講に 出願期間中で入試にも影響
-
7
「APIエコノミー」に迫る“検知できない脆弱性攻撃”の脅威
-
8
韓国の銀行6行にサイバー攻撃 計2万5000人超の個人情報流出──AIエージェントを使った可能性も 現地報道
-
9
渋谷区でシステム障害、窓口業務を縮小 復旧の見通し立たず
-
10
個人向けGeminiのモデル選択が厳格化 無料ユーザーが使えるのは「Flash-Lite」のみに
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR