


スタディサプリの「仕様不備」突く不正アクセス ユーザーのメアド3687件を第三者が特定か
リクルートは10月3日、オンライン学習サービス「スタディサプリ」で、第三者がシステムの仕様不備を突き、特定のメールアドレスが登録されているかどうかを確認できた可能性があると発表した。
3687件のメールアドレスについて、スタディサプリに登録されていると、第三者が特定した可能性がある。対象のユーザーには、スタサプやリクルートを装うフィッシングメールに注意が必要だ。
 スタディサプリの紹介ページより
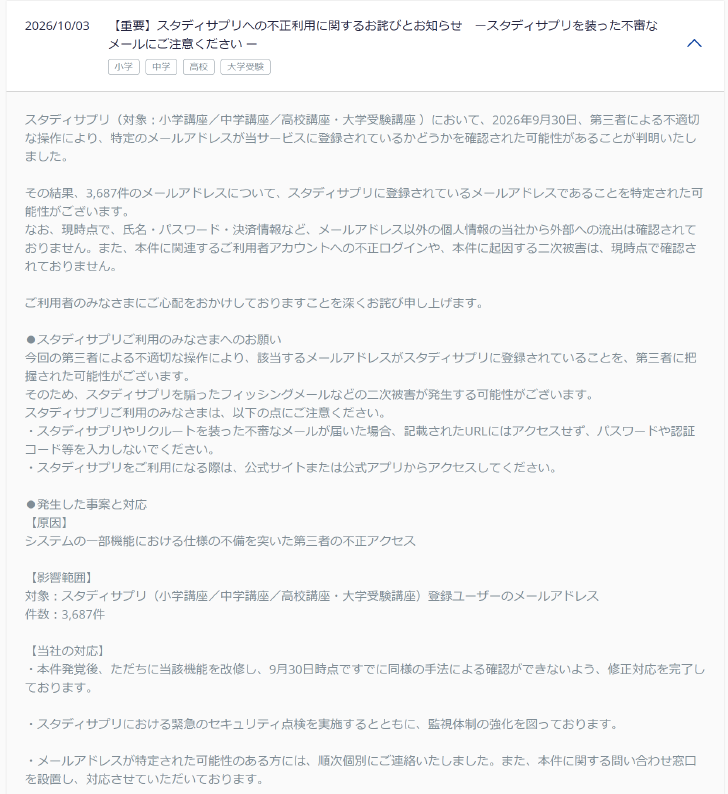 ニュースリリースより
不正アクセスは9月30日に判明。対象は小学講座、中学講座、高校講座・大学受験講座の登録ユーザーのメールアドレスだ。発覚後ただちに当該機能を改修し、9月30日時点で修正を終えた他、緊急セキュリティ点検を実施し、監視体制も強化したという。
同サービスは「アカウント列挙」と呼ばれる攻撃を受けたとみられる。サービスが登録済みと未登録のメールアドレスで異なる反応を返すと、攻撃者は大量のアドレスを試し、登録されているものを確かめられる。登録を確認したアドレスは、標的型のフィッシングメールなどに悪用されるおそれがある。
同社は、スタディサプリをかたったフィッシングメールなどの二次被害が発生する可能性があるとして注意を呼びかけている。スタディサプリやリクルートを装った不審なメールが届いても、記載されたURLにアクセスせず、パスワードや認証コードなどを入力しないよう求めている。
第三者が特定した可能性のあるメールアドレスの利用者には個別に連絡した。スタディサプリを利用する学校・自治体にも、該当する利用者がいる場合は個別に伝えている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「焼肉きんぐ」個人情報約1079万件が漏えい 公式アプリのシステムに不正アクセス ほぼ全会員分に相当
-
2
日経社員のGoogle Workspaceに不正ログイン 1646人分の個人情報漏えいか
-
3
大和証券、22万件情報漏えいか 顧客約11万人の口座番号も
-
4
ホワイトエッセンス、約105万アカウントの個人情報流出 8月発表の不正アクセス調査で判明
-
5
大阪公立大、システム障害で1週間近く休講に 出願期間中で入試にも影響
-
6
韓国の銀行6行にサイバー攻撃 計2万5000人超の個人情報流出──AIエージェントを使った可能性も 現地報道
-
7
渋谷区でシステム障害、窓口業務を縮小 復旧の見通し立たず
-
8
KAT-TUNの新曲がボカロ人気曲にそっくり? 作者「ショックすぎる」
-
9
個人向けGeminiのモデル選択が厳格化 無料ユーザーが使えるのは「Flash-Lite」のみに
-
10
パチンコ店の入場抽選アプリ「777CON-PASS」に不正アクセス 行動エリアやプロフ写真など流出か
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR