


FBI、Binanceからの60億ドル超の暗号資産窃盗は北朝鮮「TraderTraitor」の犯行と発表
米連邦捜査局(FBI)は10月31日(現地時間)、暗号資産取引所Binanceから60億ドル(約1兆円)を超える暗号資産が盗まれた事件について、北朝鮮による犯行だと発表した。FBIは、この北朝鮮のサイバー攻撃活動を「TraderTraitor」と呼んでいる。
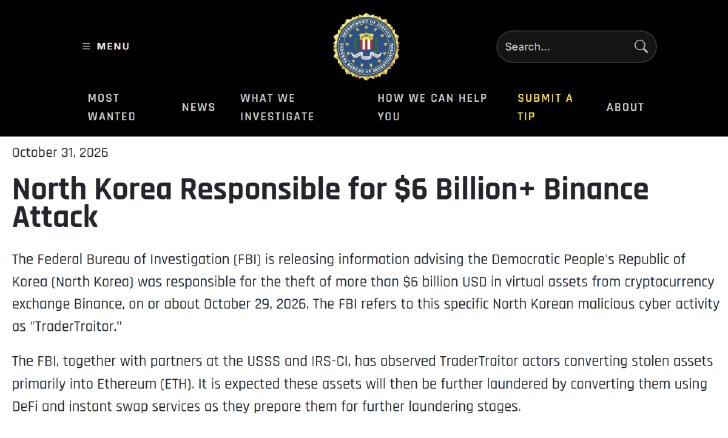 FBIの発表文
Binanceは10月30日(日本時間)、約63億ドル規模の被害を受けたと発表し、入出金を一時停止していた。ブロックチェーン分析企業の米TRM Labsと米Chainalysisも、TraderTraitorが関与したとの分析結果をそれぞれ公表していた。FBIによると、窃盗は10月29日ごろに起きた。
FBIは、米シークレットサービス(USSS)、米内国歳入庁犯罪捜査部(IRS-CI)と連携して調べを進めている。攻撃者は盗んだ資産を主にEthereumの暗号資産ETHに換えていることを確認したという。今後はDeFi(分散型金融)サービスや、暗号資産を即時に別の銘柄に交換できるサービスを使い、資金の出どころを分かりにくくする資金洗浄(マネーロンダリング)を段階的に進めるとみている。
FBIなどは、異なるブロックチェーン間で暗号資産を交換できる「THORChain」のノード運営者や、ブロックチェーンへの接続を中継するRPCノードの運営者、即時交換サービス、DeFiサービス、ブロックチェーン分析企業などの民間事業者に対し、攻撃者が資金洗浄に使っているアドレスとの取引や、そこから流れた資金の取引をブロックするよう求めた。盗まれた資産を保有している、または過去に保有していたアドレスとして、多数のEthereumのアドレスとSolanaのアドレス1件を公開している。情報提供は最寄りのFBI支局か、FBIのインターネット犯罪苦情センター(IC3)で受け付ける。
FBIは2025年2月、暗号資産取引所Bybitから約15億ドル相当が盗まれた事件についても、TraderTraitorの犯行と特定していた。
日本では、Binanceの日本法人Binance Japanが10月30日、日本の顧客から預かっている資産はすべて安全に保管されていると確認したと発表している。同社は日本の法令に従い、顧客の暗号資産をインターネットから切り離した「コールドウォレット」で管理している。今回被害を受けたグローバル版Binanceのホットウォレットとは別に管理しているため、影響は確認されなかったという。ただし予防措置として暗号資産の出庫(外部への送金)を一時停止し、48時間以内の再開を見込むとしていた。暗号資産の入庫や売買、法定通貨の入出金は通常どおり利用できる。万が一、同社の利用者に被害が確認された場合は、被害額を全額補償する予定としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
AI学習への利用拒否をrobots.txtで一括指定へ OpenAIやGoogleなどが対応表明
-
2
日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
-
3
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
4
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
5
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
6
Binanceの約1兆円流出、北朝鮮ハッカー集団「TraderTraitor」の犯行か
-
7
YouTube、収益化基準を2027年に大幅引き上げへ 新規参加条件が従来の2倍に
-
8
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
9
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
10
PayPay証券、障害で日本株・ETFが売買できず 14日の予約注文も受付止まる 復旧めど立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR