




















内閣府の共有ストレージに不正アクセス 231人分の個人情報が流出
内閣府は4月22日、内閣府や内閣官房の職員らが使用するファイル共有ストレージに不正アクセスがあり、231人の個人情報が外部に流出したと発表した。内閣府は攻撃の痕跡などから、開発元も認知していない脆弱性を突いたサイバー攻撃「ゼロデイ攻撃」とみている。
 不正アクセスをうけた内閣府(出典:内閣府公式Facebook)
流出したのは231人分の氏名、所属、連絡先など。職員らが外部とのファイルの送受信に使っていたソリトンシステムズ(東京都新宿区)のファイル共有ストレージ機器「FileZen」(ファイルゼン)が不正アクセスの被害を受けた。同機器は内閣府や内閣官房に加え、復興庁と個人情報保護委員会の職員も業務に使用している。
不正アクセスは1月に内閣府内のLANを管理する事業者が検知。内閣サイバーセキュリティセンター(NISC)と連携し、影響を調査していた。調査の結果、内閣府のLANに置かれた他の機器などへの被害は確認されていないという。
ファイル共有ストレージ機器の脆弱性は3月までにソリトンシステムズが対応済み。
内閣府は流出を確認した該当者には連絡がつかなかった19人を除く全員に経緯を説明した上で、謝罪。新たに独自のファイアウォールを設置するなどして再発防止に努め、4月26日から共有ストレージの利用を再開する方針。
内閣府ではセキュリティ面の懸念から2020年11月、平井卓也デジタル改革担当相がパスワード付きファイルとパスワードを同じ経路で送信する方法(いわゆるPPAP)を廃止すると宣言。これに伴い、外部へのファイル送信にはPPAPではなく共有ストレージを活用するよう職員に通知するとともに、出入り事業者にも使い捨てのログインパスワードなどを発行していた。
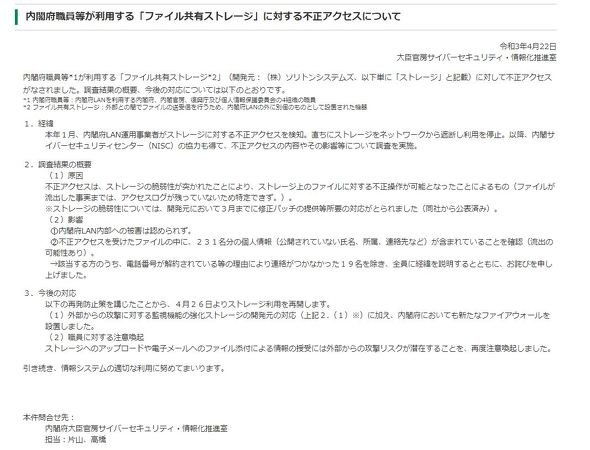 内閣府のプレスリリース
開発元はアップデートを呼び掛け
報道を受け、開発元のソリトンシステムズは4月23日、公式ページで声明を発表。「3月にリリースした最新ファームウェアで対策を実施している」と説明した上で、ユーザーに最新版へのアップデートを呼び掛けている。
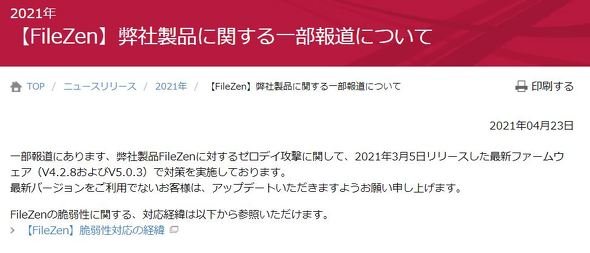 ソリトンシステムズのプレスリリース
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR