




















三菱の家電に脆弱性 炊飯器、冷蔵庫、エアコン、太陽光発電など広範囲 ユーザー側で対処を(1/3 ページ)
三菱電機は9月29日、炊飯器や冷蔵庫などの家電製品やネットワーク機器などで複数の脆弱性が見つかったと発表した。悪用されるとDoS攻撃を受けた状態になったり、情報漏えいが発生したりする恐れがあるとしている。
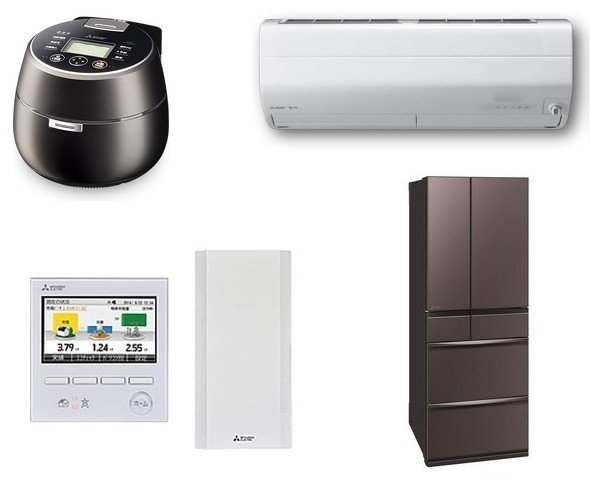 対象製品(一部)
【編集履歴:2022年9月30日午後8時 画像内に対象製品ではないものが含まれていたため修正しました】
対象製品は同社製のエアコン、無線LANアダプター、冷蔵庫、給湯器、バス乾燥機、炊飯器、換気システム、スマートスイッチ、太陽光発電システム、IHクッキングヒーターなど。
見つかったのは(1)情報漏えいの脆弱性、(2)DoSの脆弱性、(3)悪意のあるスクリプトを含むメッセージを応答する脆弱性。認証情報が暗号化されず、盗聴により情報を盗まれる恐れもある。
- 対象製品と対処法一覧(情報漏えいの脆弱性)
- 対象製品と対処法一覧(DoS、悪意のあるスクリプトを含むメッセージを応答する脆弱性)
三菱電機は、悪用を回避するには「霧ヶ峰 REMOTE」などの管理アプリからのシステム更新や、無線LANルーターの設定見直しなどが必要としてユーザーに対処を求めている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR