




















シャープの公式ECサイトなどに不正アクセス、203人の個人情報が流出 「可能性を否定できない」ケースは約10万人
シャープは7月29日、公式オンラインストア「COCORO STORE」が不正アクセスを受け、一部が改ざんされていた件で続報を発表した。当初の発表より早い時期にCOCORO STOREおよび食材宅配サービス「ヘルシオデリ」のWebサイトが不正アクセスを受け、利用者の個人情報が流出していたという。
調査により、7月11日にCOCORO STOREとヘルシオデリが不正アクセスを受け、計203人分の個人情報が抜き取られた。流出した個人情報は、氏名、郵便番号、住所、電話番号、メールアドレスなどの注文情報。クレジットカード情報は含まれていない。
また、7月19日午前4時19分から7月22日午前10時52分の間、COCORO STOREに悪意あるWebサイトへ誘導する不正なスクリプトが埋め込まれていた。この期間にログインや商品注文を行った2万6654人、そしてログインはしなかったものの、Webサイトにアクセスした推定約7万5000人についても「悪意のあるサイトへ誘導され、強制的にウイルスをインストールされている可能性を完全に否定することは困難」としている。
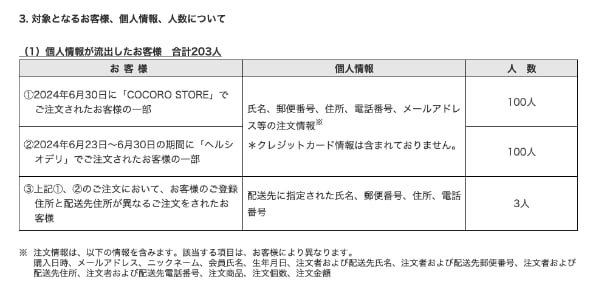 個人情報が流出した203件(出典:シャープ)
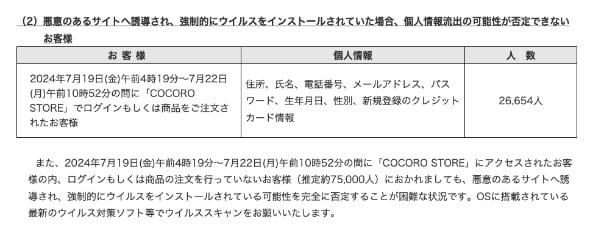 「悪意のあるサイトへ誘導され、強制的にウイルスをインストールされている可能性を完全に否定することは困難」なケース(出典:シャープ)
シャープは、同期間にCOCORO STOREを利用した人に対し、OSに搭載されている最新のウイルス対策ソフトなどでウイルススキャンを行うように呼び掛けている。29日からは個別に電子メールなどで連絡をとり始めた。
原因はソフトウェアの脆弱性を悪用されたことだった。攻撃は既に排除し、脆弱性に対するソフトウェアアップデートも実施済みだという。
シャープは利用者に謝罪した上で「事態を厳粛に受け止め、被害拡大の防止に努めるほか、システムおよびネットワーク経路のセキュリティ強化対策を実施し、再発防止に取り組む」としている。
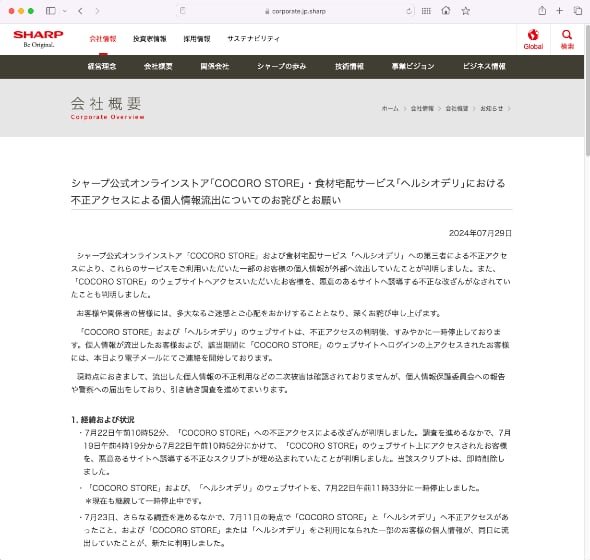 シャープの発表文
【訂正:2024年7月29日14時01分更新 ※初掲時、両サイトが改ざんされていたと受け取れる内容になっていましたが、スクリプトが仕掛けられたのはCOCORO STOREのみです。訂正します】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
AI学習への利用拒否をrobots.txtで一括指定へ OpenAIやGoogleなどが対応表明
-
2
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
-
5
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
6
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
7
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
8
Binanceの約1兆円流出、北朝鮮ハッカー集団「TraderTraitor」の犯行か
-
9
「ITノウハウ持つ人材少なく」 PHP脆弱性問題、31市町村でサイト一時停止継続
-
10
セガのスマホゲーム「チェンクロ」、セキュリティ問題で1~2カ月の長期メンテ 13年続く長寿タイトル
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR