




















AI人材を新規採用→実は“北朝鮮の技術者”だった マルウェア感染など画策 米セキュリティ企業が体験明かす
雇ったAI人材が実は北朝鮮の技術者で、社内にマルウェアを仕込もうとしていた。履歴書の写真はAIで加工されたもので、オンライン面談でも気付けなかった──米セキュリティ企業のKnowBe4が、こんな出来事に遭遇したと自社ブログで明かした。結果として情報漏えいなどにはつながらなかったものの、注意喚起として事態の詳細を紹介している。
KnowBe4は7月15日(現地時間)までに、社内のAIチームで働くソフトウェアエンジニアを採用した。Web会議による面接を4回実施し、履歴書と同一人物かを確認したり、身元調査を行ったりした上での採用だったという。同社はその人物に、業務用端末としてMacを送付した。
しかし、その人物は身元を偽った別人だった。その人物はMacを受け取った瞬間にRaspberry Piからマルウェアをダウンロードしたり、不正なソフトウェアを実行したりしようとするなど、さまざまな操作を行ったという。
KnowBe4は一連の動きをEDRで検知しており、本人に確認を取ったところ「(ルーターの)速度の問題を解決するためにルーターのガイドに従っていたが、それが侵害を引き起こした可能性がある」と回答した。しかしその後も不審な行動が続いたため、今度はすぐさま本人に電話。本人からは「出られない」との返答があり、その後連絡がつかなくなった。
KnowBe4は結局、不審な活動を発見したその日に問題のPCを封じ込めたという。PCには新入社員のトレーニング用プログラムに必要な権限しか与えておらず、セキュリティツールによりマルウェアの実行もブロックしたため、KnowBe4の機密情報やネットワークにはアクセスできなかったとしている。
後の調査で、問題の人物は北朝鮮の技術者だったことが判明。実在する身元情報を盗んで悪用しており、履歴者の写真もフリー素材をAIで加工したものだったことが分かった。詳細は現在も米連邦捜査局(FBI)が調査中という。
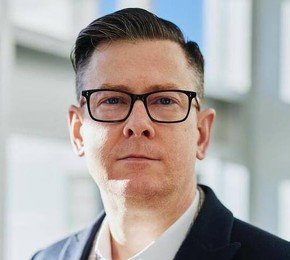
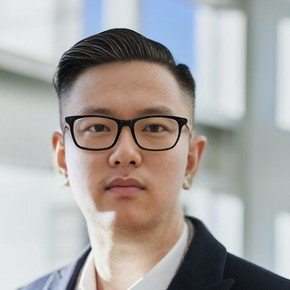
KnowBe4は、今回の出来事は情報漏えいにはつながっていないと強調した上で「今回の手口は、『ラップトップファーム』という仕組みを利用したものだ」と説明。ラップトップファームは場所貸しの一種。企業に対して、指定した住所に業務用PCを送らせるよう依頼し、そのPCを国外から遠隔で操作するというものだ。
「彼らは北朝鮮や中国国境付近からVPNで接続し、PCを操作して米国の昼間に働いているように見せかける。実際に仕事をし、高い報酬を得て、その多くを北朝鮮の違法プログラムに資金提供している。われわれのコントロールがこれを検出できたことは大きな学び」(KnowBe4)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
5
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
6
タイムズカー、3000円の見舞金支払いへ 免許証画像漏えいの146万件対象 55億円の特損計上
-
7
PayPay、「免許証画像で本人確認」廃止 ICチップ読み取りに統一
-
8
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
9
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
10
1000万のWebサイトで「生きたAPIキー」が大量に“丸見え”状態? 大手銀行やインフラの鍵も 米スタンフォード大などが調査
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR