




















RIZAP社員、私用AIに顧客の個人情報入力 氏名や疾患、保険証番号など……同社が謝罪
RIZAPグループは9月3日、子会社RIZAPの社員が、個人で使用している外部の生成AIサービスに、顧客の氏名や疾患などの個人情報・要配慮個人情報を誤ってアップロードしたとして謝罪した。件数は明らかにしていない。
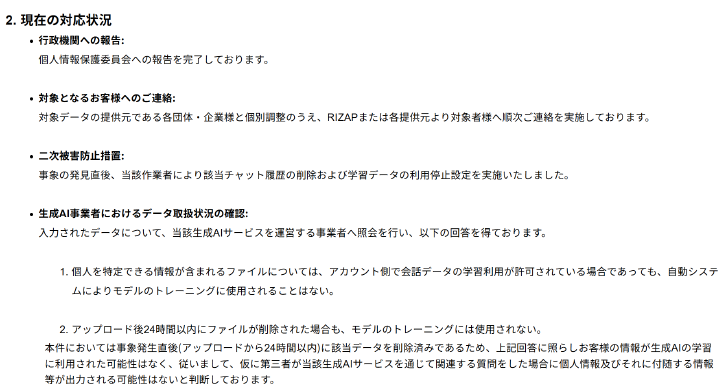
AI運営事業者に照会したところ、個人を特定できる情報を含むファイルはモデルのトレーニングに使われないとの回答を得ており「生成AIの学習に利用された可能性はない」としている。
 RIZAPの発表より
同社は、企業や健康保険組合向けに、生活習慣病予防のための保健指導を行う「特定保健指導」を手掛けている。
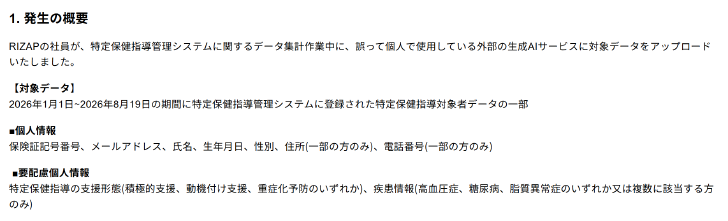
今回、外部の生成AIに誤ってアップロードされたのは、「特定保健指導管理システム」に1月1日~8月19日にかけて登録された特定保健指導対象者データの一部。氏名、生年月日、性別、保険証記号番号、メールアドレスのほか、一部の人の住所と電話番号も含んでいた。
また、特定保健指導の支援形態(積極的支援/動機付け支援/重症化予防)と、高血圧症、糖尿病などに該当する人の疾患情報など、要配慮個人情報も含まれていたという。
誤アップロードは、データの集計作業中に発生。直後に該当チャット履歴の削除と、学習データの利用停止を設定したという。
「個人を特定できる情報は、モデルのトレーニングに使われない」とAI運営事業者
RIZAPグループが生成AIサービスの運営事業者に照会したところ、アカウント側で会話データの学習利用を許可していたとしても、個人を特定できる情報を含むファイルはモデルのトレーニングに使われないという回答を得たという。また、アップロード後24時間以内にファイルを削除した場合もトレーニングに使用されないという。
今回は、アップロードから24時間以内にデータを削除しているため、データがモデルの学習に利用された可能性はなく、第三者が生成AIサービスを通じて関連する質問をしても個人情報が出力される可能性はないと同社は判断している。
ただ、AIサービスの運営事業者の役職員などが、誤アップロードされた情報を閲覧できる状態だった可能性を現在も確認中。確認でき次第、対象の取引先と顧客に個別に案内するとしている。
個人情報保護委員会への報告は完了した。対象者への連絡は、データの提供元である各団体・企業と個別に調整のうえ、RIZAPか各提供元から順次実施している。
再発防止策として、社内で許諾していない生成AIサービスの業務利用禁止を改めて周知。個人情報保護と生成AIの適切な利用に関する教育を継続するほか、情報セキュリティマネジメントシステム(ISMS)に加えてAIマネジメントシステム(AIMS)の導入も検討する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
-
2
BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も
-
3
「カーセンサー」停止、不審なアクセス検知 リクルートの中古車情報サイト
-
4
Anthropic、社内でAIエージェントの稼働時間が人間の6倍に 技術系初級職の採用比率は27%→9%に激減
-
5
「Renta!」が臨時メンテナンスでサービス停止 再開時期示さず
-
6
「skyticket」クレカ情報も流出、カード番号など最大6140人分 「流出なし」の初報を訂正
-
7
Studio漏えい、個情委への報告で混乱 フォーム利用者に「報告必要な場合も」→翌日「保留して」
-
8
Google、量子コンピュータの“魔法状態”生成を実機で効率化 エラーを40分の1に
-
9
タイムズカー、退会後も7年間保管していた免許証画像を全削除へ 約660万アカウント分の漏えい受け
-
10
Linuxカーネルの深刻な脆弱性「PwnEscape」(CVE-2026-99999) ゲストの仮想マシンからホスト側Linux OSに不正なコードを実行できる可能性
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR