




















Innovative Tech
“透明なレイヤー”をAndroidスマホに重ね、ピクセル情報を盗む攻撃 30秒で二要素認証コードも窃取
Innovative Tech:

このコーナーでは、2014年から先端テクノロジーの研究を論文単位で記事にしているWebメディア「Seamless」(シームレス)を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
X: @shiropen2
米UCバークレーや米カーネギーメロン大学などに所属する研究者らが発表した論文「Pixnapping: Bringing Pixel Stealing out of the Stone Age」は、Androidデバイスにおける新たな脅威として、画面上のピクセル情報を盗み取る攻撃手法「Pixnapping」を提案した研究報告だ。
 画面情報を盗むサイバー攻撃のイラスト(絵:おね)
この攻撃は、Androidの基本的な機能を巧妙に悪用することで成り立っている。Androidでは、アプリ同士が「インテント」という仕組みを使って連携できる。攻撃者は、この正規の機能を使って標的となるアプリを起動し、その上に透明または半透明のレイヤーを何層も重ねることで画面内容を読み取る。
実際の攻撃では、ユーザーの画面には正常なアプリが表示されているように見える。攻撃者は、透明なレイヤーを最上層に配置することで、攻撃を隠蔽(いんぺい)。ユーザーは通常通りアプリを使用していると思い込むが、その裏で機密情報が少しずつ読み取られている。
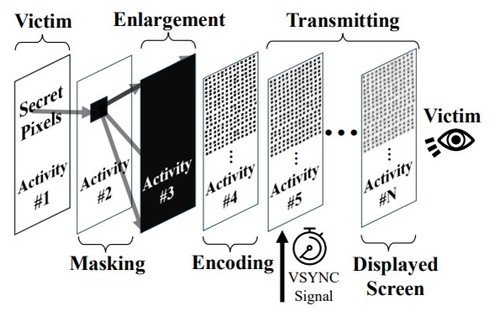 被害アプリの画面に透明なレイヤーを重ね、ピクセル情報を段階的に処理・測定して機密データを盗み取るPixnapping攻撃の仕組み
この攻撃が特に危険なのは、従来のWebブラウザでの類似攻撃に対する防御策が全て無効になることだ。2013年に発見されたブラウザベースのピクセル窃盗攻撃は、現在ではほぼ完全に防御されている。しかし、Pixnappingはブラウザの外で動作するため、これらの防御を回避可能。さらに、ブラウザだけでなく、銀行アプリやメッセージアプリ、地図アプリなど、あらゆるAndroidアプリが標的となり得る。
攻撃は、画面を描画する際のわずかな時間差を利用する。スマートフォンは、画面を効率的に表示するために、同じ色が続く部分をまとめて処理する圧縮技術を使っている。白一色の画面は圧縮しやすく高速に処理できるが、さまざまな色が混在する画面は圧縮しにくく処理に時間がかかる。攻撃者はこの処理時間の違いを測定することで、見えない画面の色を推測できる。
研究チームは、Google Pixelシリーズ(6、7、8、9)とSamsung Galaxy S25で実験を行い、全ての機種で攻撃が成功することを確認した。攻撃では画面全体を読み取るには数時間から数十時間かかる。しかし、特定の情報だけを狙い撃ちする最適化された攻撃では、はるかに高速な窃取が可能だ。
実証例では、Google Authenticatorアプリからの二要素認証コード窃取に成功。これらの6桁のコードは30秒ごとに新しいものに切り替わるため、攻撃者は30秒以内にコードを読み取る必要がある。研究者らは、各数字を識別するのに必要最小限のピクセルだけを狙うことで、この厳しい時間制限内での窃取を実現した。実験では、機種により29~73%の成功率で、平均14~26秒でコードの窃取に成功している。
Googleはこの脆弱性を「高重要度」と評価し、2025年9月に最初の修正パッチを配布した。だが、研究者らはこのパッチを回避する方法をすぐに発見し、Googleに再報告している。
Source and Image Credits: Wang, A., Gopalkrishnan, P., Wang, Y., Fletcher, C.W., Shacham, H., Kohlbrenner, D. & Paccagnella, R. Pixnapping: Bringing Pixel Stealing out of the Stone Age.(2025).
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
5
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
6
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
7
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
8
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
9
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
-
10
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR