




















っぽいかもしれない
「SETI@home Classic」プロジェクト終了(2/2 ページ)
4:クライアントソフトをインストールし、最初の起動時には、プロジェクトとアカウントの入力を求められる。プロジェクトURLとして“http://setiathome.ssl.berkeley.edu/”、アカウントとしてメールで送られてきたアカウントキーを入力。新規参加の場合には、ここでメールアドレスなどの情報を入力。
5:……ということになっているのだが、わたしの環境ではMac OS X(GUI)版も、Windows版も、アカウントキーの入力がうまくいかない(新規参加なら問題ないかも)。Windows版にはコマンドラインバージョンも同梱されているので、これを使って“boinc -attach_projects http://setiathome.ssl.berkeley.edu/ Account Key”としたらうまくいった。Mac OS Xではメニューバー版をダウンロード、インストールしてそれで登録した。いずれにしても、一度登録すればGUI版が使える。
6:これで解析開始だ。自動的に担当するデータが送られてきて、それをクライアントソフトを動かしている間に解析し、すんだら結果を送信して新しいデータを受け取る……の繰り返し。Windows版はスクリーンセーバーにも登録できる。Mac OS X版はそれはないが、クライアントソフトのプロセス優先度(nice)は19と低くなっているので、ウインドウはドックにしまってしまえば邪魔にはならないだろう(それも邪魔だという人のためにメニューバー版がある)。
SETI@homeのトレードマークのようなあのグラフも健在だ。しかも3D表示になった。GUI版で「Work」タブでプロジェクトを選んで「Show Graphics」で表示されるし、Windows版ではスクリーンセーバーで表示される。
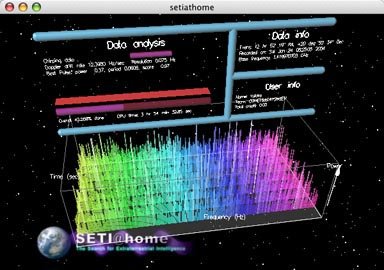
SETI@home Classic では、何ユニット解析したかという数(WU)が実績になっていたが、SETI@home BOINCでは、Creditという単位で計られるようになった。UからCreditへの換算はしてくれない(記録しては残っている)。それに意味はないということはわかっていてもやっぱりちょっと残念だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
政府、サイバー攻撃の「緊急対策パッケージ」来週中に策定へ 高市首相がサイバー閣僚会議の初会合で指示
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR