




















Twitter、政治家の削除ツイート開示サービスのAPIを遮断
政治家が自身でツイートした後削除したツイートを表示するサービス「Politwoops」を世界約30カ国で運営しているOpen State Foundationは8月23日(現地時間)、米TwitterがすべてのPolitwoopsサービスからのAPIへの接続を遮断したと発表した。
Politwoopsは、2010年にまずオランダでスタートしたサービス。各国の政治家のプロフィールを自動的に監視し、ツイート後そのツイートを削除した政治家がいた場合、そのツイートを公開している。2014年には外交官と大使版の同じサービス「Diplotwoops」も開始した。
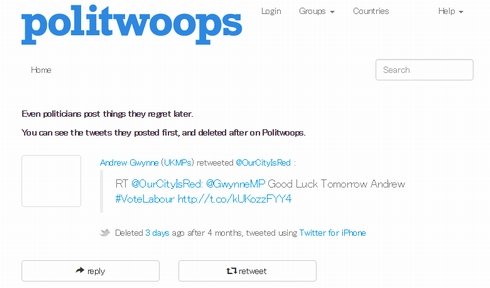 英国版のPolitwoops。最後の投稿は3日前だ
APIの遮断により、現在すべてのPolitwoopsおよびDiplotwoopsの更新が途絶えている。
なお、Politwoopsの米国版は6月に既にAPIを遮断されている。
Open State Foundationに対し、TwitterはAPI遮断の理由を次のように説明したという。「これは、社内での慎重な討議により、多数の要因に配慮して決定したことです。ツイートが取り消せず、永久に残るとしたらどんなに不安で恐ろしいかを想像してみてください。そんなことはすべてのユーザーにとってあってはならないことです。ツイートを削除するというのはユーザーの意思表明でもあります」。
Open State Foundationのアリアン・エル・ファシットCEOは発表文で「選挙で選出された政治家が公共の場で発言したことは公記録に当たる。ツイートが削除されたとしても、議会の歴史の一部だ。(中略)政治家の公の発言は誰もが読めなければならない。(削除されたツイートは)スペルミスなどではなく、(削除されたツイートを表示することは)政治家が無断で前言撤回することの独自の洞察なのだ」と語った。
TwitterがAPIを遮断した国の中には、エジプトとトルコも含まれる。Twitterはかつて、エジプトやトルコの政府が国内のインターネットを遮断した際、それでも国民がTwitterを使い続けられるよう尽力したことがあった。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
9
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR