




















ITりてらしぃのすゝめ
Facebook診断アプリに注意 情報流出の被害、友達にも 対策は(1/2 ページ)
先日、Facebookをめぐる少々深刻な事件が話題になりました。ざっくり解説すると、性格診断アプリをFacebook上で使ったユーザーおよびユーザーの友人を含む5000万人もの個人情報を、Facebook開発者のポリシーに違反し不正に利用した、というものです。その個人データを元に、個人の嗜好に合わせて作られた“フェイクニュース”が、2016年の米国大統領選に影響を与えた、とも考えられています。
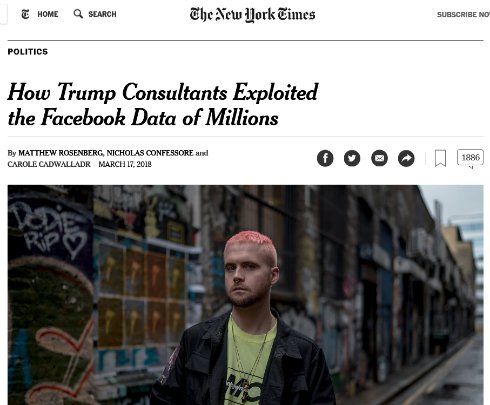 New York Timesの記事。写真はトランプ陣営に協力したデータ解析企業Cambridge Analyticaの元幹部クリストファー・ワイリー氏
- Facebook、アプリによる個人情報収集対策──5000万人の情報流出を受け -ITmedia NEWS-
- FacebookのザッカーバーグCEO、5000万人の個人情報流出について説明(謝罪はなし) -ITmedia NEWS-
- Facebookのデータ不正流用問題で考えたい、個人情報をSNSにさらすリスク -ITmedia PC USER-
この問題には多くの事象が含まれています。それを1つずつ考えることで、私たちが「SNSとどう付き合うべきか」「情報とどう付き合うべきか」そして「個人情報をどう守っていくか」を見直すきっかけとすべきかもしれません。
SNSとの付き合い方を再考する
個人的にも今回大きなことだと思っているのは、この事件が性格診断から始まっていることです。そもそもは13年にリリースされた性格診断アプリの利用許諾にOKした人の情報が収集されていることがきっかけで、その数は27万人だったとされています。
ところが、このアプリはその27万人の友人の情報も収集していました。その総数は5000万人。もちろん、27万人は利用許諾にOKを出しているものの、その友人は許諾などしていません。ただし、このアプリがリリースされた13年においては、Facebook開発者の規約上、そのようなことも合法的に可能でした。
軽い気持ちで行った性格診断が、まさか友達を含めたデータを持っていくとは考えもつかないでしょう。利用許諾もほとんど読まれていなかったのではないかと思います。今でも性格診断的な投稿がSNSを飛び交っているものの、おそらくこのような事件の可能性があることは想像もつかないこと。とはいえ、「性格診断を行う人はリスクが大きいから、友達関係を切る」というのも、既読スルーやいいね強要が騒がれる日本においてはそれはそれでリスクが高いことです。
Facebookの現在の開発者ポリシーにおいては、13年当時のような「友達の情報をまとめて取得する」ことはできません。しかし、設定からアプリをクリックし、利用していないアプリを削除するとともに、もし「他の人が使用しているアプリ」が存在していたらすべてオフにするといいでしょう(関連リンク)。
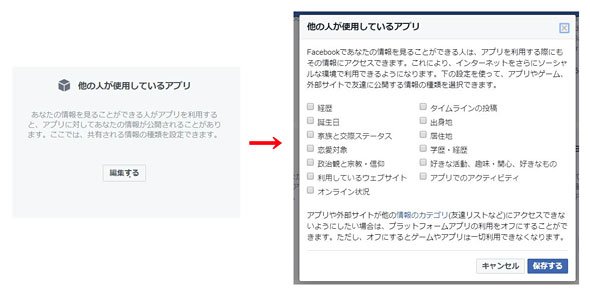 設定を見直し、アプリが取得できる情報を制限しよう(関連記事)
一度流出した情報は、もうコントロールできない
次の問題は、利用者の許諾を得て、当時の開発者ポリシーでは合法的に取得された5000万人の情報の行方です。性格診断アプリを開発し情報を収集したケンブリッジ大学の心理学教授、アレクサンドル・コーガン博士は、情報をデータ解析会社の英Cambridge Analyticaに提供します。しかしこれは収集した目的以外での利用方法であるため、当時においてもポリシー違反です。Cambridge Analyticaはこの5000万人のデータを、大統領選のトランプ氏選挙対策本部に対し、投票者の行動に影響を与えるための効果的な施策のために利用したとされています。その投票の結果がどのようになったのかは、皆さんもよくご存じのことでしょう。
この問題のポイントは、サイバー攻撃による情報漏えいではないということです。合法に集められた情報も、悪意あるもの、もしくはそれぞれの正義のために目的外利用することがあり得るわけです。合法にせよ違法にせよ、流出/収集された情報は止めることができません。決して、これは「500円の金券」程度では済まされない問題です。
そのため、米国においてはFacebookやCambridge Analyticaに対して、大きなバッシングが起きています。著名な企業がFacebookページを削除したり、広告を引き上げるなどの活動も行われています。日本人が思うよりも、大きな事件なのかもしれません。
Copyright © ITmedia, Inc. All Rights Reserved.


ITりてらしぃのすゝめ
「身近な話題を例にITリテラシーを高めていこう」がコンセプト。さらっと読めて人に話せる、すぐに身につく。分かりやすさ重視で解説。小ネタも扱います。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR