




















狙われる工場のIoT 日本企業の弱点は(2/3 ページ)
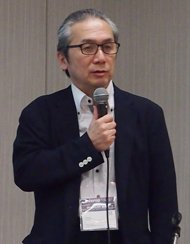 ICS研究所社長の村上正志氏。情報処理推進機構(IPA)産業サイバーセキュリティセンターの人材育成プログラムゲスト講師も務めている
いくつかありますが、村上氏はまず「日本企業の弱いところだが、情報システム部門と製造部門のコミュニケーションが、今もって十分にできていない。Industry 4.0展開の中で、ベンダーやマシンメーカーとユーザー、現場が連携してデータのつながりをつくっていく際、本来ならば脆弱性情報やセキュリティ対策についても連携できていなければならないが、まだこれからだ」と述べました。
セキュリティ向上を目指し、PLC(Programmable Logic Controller)をはじめとするコントローラー向けに「OPC UA」(OPC Unified Architecture)というセキュアな通信仕様が採用され、実装した機器も登場しています。ですが、開発プロセスの問題のため、既にいくつかの機器で脆弱性が指摘されているのが現状です。
村上氏は「スペック自体がよくできていても、ドライバを作る際の開発プロセスやコントローラーなど、制御製品開発プロセスにおいて脆弱性が見逃されることがある。脆弱性情報データベース(CVE)を使ったセキュアコーディングや静的解析といったセキュリティチェックを取っていないことが課題だ」と指摘しました。
橋本氏は、IoTは、機器本体からインテリジェンスを切り離してクラウド上に実装することで、新たなサービスを生み出す可能性を切り開いたと説明。その上で「インテリジェンスはプログラムで構成されており、プログラム自体に脆弱性が含まれる可能性がある。たとえセキュアコーディングを心掛けていても、『Heartbleed』の一件が示したように、利用しているモジュールに5年後、10年後に脆弱性が見つかる可能性もある」と述べました。
数年後に発覚した脆弱性を一体誰が修正するのか、古いハードウェアに修正版が適用できるのか、性能に影響は出ないのか――。こうした事柄を、「しょぼい」CPUと「けちくさい」メモリで作られ、多数バラまかれているIoT/IIoT機器でどう解決するかは、大きな課題であり、脆弱性対策を含めたメンテナンスを考慮したシステム設計が大切だと、橋本氏は話します。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR