




















本当に安全か Hyperledger Fablicに潜む「不正な操作」を行える可能性(1/2 ページ)
1月にコインチェック、そして9月にZaifと、2つの仮想通貨取引所が不正アクセスを受け、多額の仮想通貨が流出する事件が発生したことなどから、仮想通貨とその基盤となっているブロックチェーン技術のセキュリティにも注目が集まっています。中には「どうも危ういのではないか」と疑いの目を向ける人もいるようです。
ただ、本質的な問題はどこにあるかを踏まえて議論しなければ、ブロックチェーンを巡るセキュリティ上の懸念は消えず、いたずらに混乱するだけでしょう。
ITの世界でも、ざっくりとした議論ではなく、技術やプロトコルそのものに潜む問題と、それを実装したアプリケーションソフトウェアの問題、さらには運用している組織や企業の問題、それぞれを整理した上で対策が検討されています。ブロックチェーンについても、基盤技術そのものはもちろん、それに基づいた個別のプラットフォーム、その上で動作するソフトウェア、運用する主体、それぞれにどんな問題があるかを整理し、ベストプラクティスを見いだしていくべき段階に来ています。
Hyperledger Fablicに潜む課題を診断ツールで明らかに
半導体設計ツール(EDA)を手掛ける米Synopsysはハッカーカンファレンス「DEF CON 26」で、エンタープライズブロックチェーン技術の1つ「Hyperledger Fablic」に対するセキュリティ診断が行えるツール「Tineola」を用いた調査結果を発表しました。
「Hyperledger Fablicをはじめとするブロックチェーン技術に潜む問題を認識し、プラットフォームの提供者やその上でアプリケーションを構築する開発者らが問題解決に向けて話し合う必要がある」――発表を行った米Synopsysのスターク・リーデセル氏(シニアコンサルタント)はそう呼び掛けました。
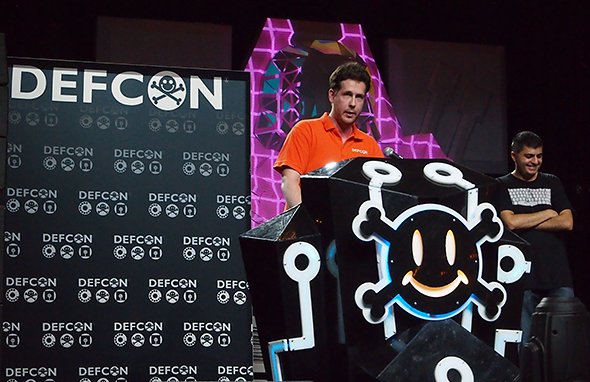
一般にブロックチェーン技術というと、仮想通貨に代表される不特定多数を対象にしたもの、というイメージがあるかもしれません。しかし実際には、台帳や契約、あるいは国民IDの管理といった具合に、特定のユーザーだけが使えるように閉じた、ビジネス上の用途に適したブロックチェーン技術が開発されており、「エンタープライズブロックチェーン」と呼ばれています。
中でも広く使われているのが、Linux Foundationがオープンソースとして開発している「Hyperledger」や「Enterprise Ethereum」です。そしてHyperledger Fablicは、Hyperledgerをベースに米IBMが開発を進めているエンタープライズブロックチェーンプラットフォームであり、大きな可能性を秘めているといいます。
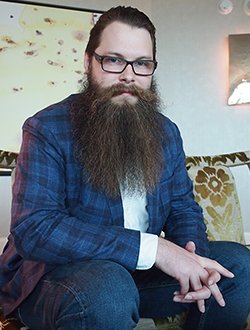 Synopsysのトラビス・ビーン氏(エマージング・テック・リード)
一連のリサーチに関わったSynopsysのトラビス・ビーン氏(エマージング・テック・リード)は「例えば、これまで電話やメールを用い、手作業で数日間かけて行ってきた契約などのプロセスを数時間で行えるようになる。効率が高まるだけでなく、複数の異なる参加者の間で、コードとして記述された事柄が実行されたことを信頼し、監査できるため、透明性も確保できることが大きな利点だ」といいます。
これまで信頼できる第三者機関(公証人)だったり、契約の履行を担保するインフラがなければ実現が難しかったプロセスを、複数の参加者の間で素早く確実に実現できることから、IBMをはじめとするIT企業だけでなく、大手金融機関などもエンタープライズブロックチェーン技術に注目し、多くの資金が投資されているとビーン氏は説明しました。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR