




















“認証済み”偽トランプ大統領も……相次ぐ公式Twitterアカウント乗っ取り、対策方法は?
アカウント本人であることを証明するTwitterの「認証」を受けたアカウントが何者かに乗っ取られ、詐欺的な広告をツイートする事例が相次いでいる。11月5日には米国出版社のアカウントが米Teslaのイーロン・マスクCEOに、12日には講談社「コミックDAYS」のアカウントがドナルド・トランプ大統領のプロフィールに差し替えられ、詐欺ツイートを投稿していた。
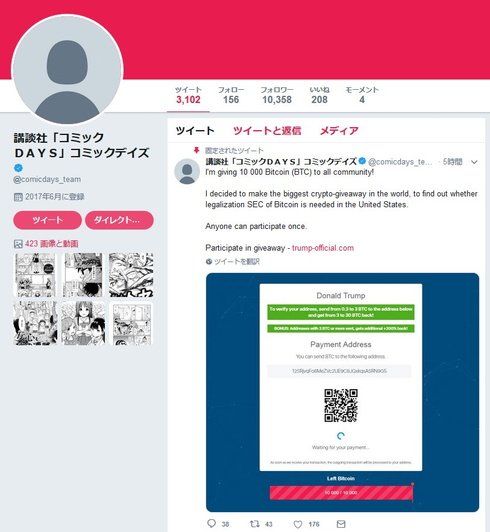 乗っ取られた「コミックDAYS」のTwitterアカウント(13日午後7時30分に復旧済み)
“認証済み”の偽アカウントによるツイートに惑わされない見分け方や、自身のアカウントのセキュリティを保つ方法を紹介する。
認証済み偽アカウントの「だまし」はワンパターン
ITmedia NEWS編集部が観測した限り(4例)、攻撃者が一般ユーザーをだまそうとする手法はワンパターンだ。
まず、攻撃者は認証を取得したアカウントに何らかの手法で不正ログインする。そして名前やアイコンといったプロフィールを、米Teslaのイーロン・マスクCEOやドナルド・トランプ大統領など、より著名な認証済みアカウントのものに書き換える。
さらに、偽装先のアカウント(例えばトランプ大統領)本人のツイートをいくつもリツイートし、そのアカウントの投稿一覧を一見本人のものであるように見せかける。
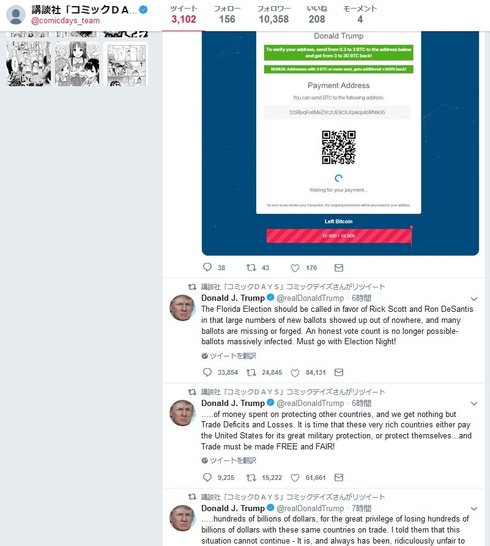 コミックDAYSのアカウントで次々にトランプ大統領のツイートをリツイート
その上で、自身で詐欺的なツイートを投稿し、プロモーション(広告)に設定することで同アカウントをフォローしていないユーザーにまでツイートを拡散させる。
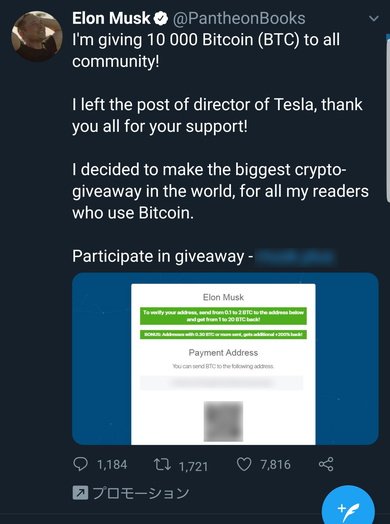 11月5日には、何者かが米国出版社のアカウントを乗っ取り、偽イーロン・マスクとして詐欺ツイートを広告展開していた
見分け方はある。ユーザー名(@以下、例えば「@itmedia_news」の部分)は変わっていないため、少なくともTwitter公式クライアントでユーザー名に注意を払っていれば、認証済みバッジの付いた「名前」とユーザー名の食い違いに気が付く。
攻撃者がユーザー名を変更しないのは、変更すると認証済みバッジを「即座に外す」とTwitter社がアナウンスしているからだ(もっとも、誤解させる目的でプロフィールを変更した際にも認証を解除するとしているが)。
よって、今回のような偽アカウントは、投稿内容が「詐欺的(I'm giving 10 000 Bitcoin~といった内容)」で、ツイート下部に「プロモーション」と表示されているのを見かけたら、ユーザー名をよく確認することで見抜ける。
乗っ取られないために今できること
今回、攻撃者に乗っ取られたのは認証済みバッジを取得したアカウントだったが、認証済みアカウント所持者はもちろん、一般ユーザーもこの機に自身のセキュリティ対策を見直して損はないだろう。
Twitter社がアカウントのセキュリティ向上のために推奨しているチェック項目は大きく3つ。(1)2要素認証を有効化する、(2)サードパーティーアプリの利用の際に注意し、場合によっては連携を取りやめる、(3)アカウントにひも付く電子メールアドレスを安全に保つ――ということだ。
2要素認証を有効化すると、ログイン時にパスワードの他、登録した自身の電話番号宛てにSMSで6桁のログインコードが送られる(認証用アプリへの送信も設定可)。このコードを入力しないとログインできないため、万が一パスワードを突破されても携帯電話の通信内容を盗聴されたりしない限りは不正ログインを防げる。
アカウントに登録している電子メールアドレスも、きちんと設定しておくことでいざ乗っ取られた際に役に立つ。新しい環境からのログインや、パスワードの変更を登録メール宛てに通知してくれるからだ。
実際、講談社広報に「コミックDAYS」アカウントの乗っ取り被害について取材したところ、「パスワードの変更通知がメールで届いたため、乗っ取りに気が付いた」という。
乗っ取り被害のリスクを最小限に抑えるためにも、Twitter社が挙げるこれらの項目をあらためて確認しておきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
3
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
4
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
5
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
8
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
9
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
10
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR