




















クレーンを不正に遠隔操作、10年前より「攻撃しやすい」? 専門家が注意喚起(1/3 ページ)
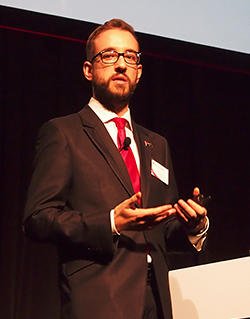 トレンドマイクロのフェデリコ・マッジ氏(シニアスレットリサーチャー)
監視カメラやルーター、あるいはドローン……今やネットワークにつながるありとあらゆる機器、IoT機器がリスクにさらされています。この数年間、デフォルト設定のままのパスワードを不正に使われたり、脆弱性を突かれたりして不正アクセスを受ける機器が増えていることは、たびたび紹介してきました。
残念ながらこのリスクは、日常生活で使うコンシューマー向けデバイスだけでなく、工場や重要インフラを動かす産業制御システムやOperational Technology(OT)の世界でも同様です。ITとOTの世界がつながるにつれ、脆弱性が悪用され、機器の稼働に支障が生じたり、安全が脅かされたりする恐れが生じている――これまた、皆さんご存じの通りでしょう。
トレンドマイクロのシニアスレットリサーチャー、フェデリコ・マッジ氏は、以前からこうした仕組みの脆弱性を調査し、昨年は産業用ロボットのセキュリティリスクについて公表しました。そして今年は、いくつかの産業用クレーン/ホイストに対してセキュリティ面から調査を実施したそうです。
同氏はその結果の一部を、11月16日に開催した年次カンファレンス「Trend Micro Direction」のセッションで、デモンストレーションを交えながら報告しました。
「攻撃者にとってのコストは決して高くない」
クレーンやホイストは、さまざまな工場や工事現場で資材の上げ下ろしに活用されていました。近年は、操作者が直接ボタンを押して操作するものだけでなく、無線を介してリモートコントロールできるものも登場しています。危険な場所でも作業者の安全を確保しながら操作できる他、効率化・省力化というメリットもあり採用されつつあります。
ちょっと考えればお分かりかと思いますが、このリモコン式クレーン、少しのミスや誤操作によって吊り荷が落下、人に当たってしまうと、大事故につながりかねません。そんな事故を防ぐため、作業現場では、作業前の点検や周囲の安全確認、吊り荷の確認といった「安全」「セーフティ」のベストプラクティスが徹底されています。また技術的にも、クレーン本体とコントローラーを結ぶ「ペアリング」というメカニズムによって、無線電波の干渉を防ぐとともに、パスコードによって第三者による操作を防ぐようになっています。
しかしマッジ氏は「クレーンにはヒューマンエラーに起因するアクシデントを防ぐ仕組みはあるが、意図的に脆弱性を突いてくる攻撃者の存在までは想定されていない」と指摘しました。
では、クレーンにまつわるセキュリティ上の課題にはどんなものがあるのでしょうか。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR