




















Facebookストーリーの写真、無許可でサードパーティアプリがアクセス可能に 680万人に影響
米Facebookは12月14日(現地時間)、ユーザーが許可していない写真にサードパーティ製アプリがアクセスできてしまうバグを発見し、修正したと発表した。最大680万人のユーザーに影響した可能性があるという。ユーザーはヘルプページで自分の写真が影響を受けたかどうか確認できる。
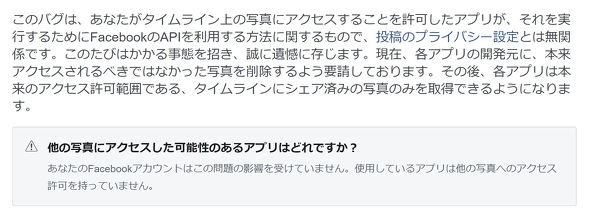 ヘルプページで確認できる
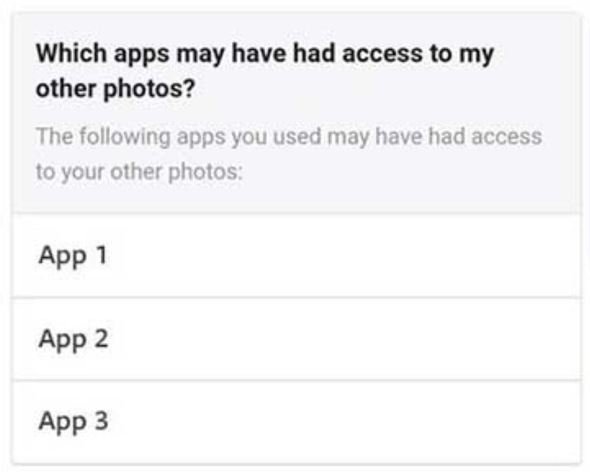 影響を受けた場合は枠内にアプリ名がリストアップされる
Facebookに投稿する写真のうち、本来サードパーティがアクセス可能なのは「ニュースフィード」に投稿した写真のみだが、写真関連APIのバグが原因で、「ストーリー」や「Marketplace」(日本では提供していない)、投稿していない写真へのアクセスも可能になっていた。APIのバグによるものなので、ユーザーが投稿のプライバシー設定で非公開にしていても無関係だ。
Facebookは影響を受けたユーザーに対し、アクセスした可能性のあるアプリにログインし、どのアプリがどの写真にアクセスしたか確認するよう勧めている。
該当するアプリ開発者に対しては、本来アクセスされるべきではなかった写真を削除するよう要請しているという。写真へのアクセスが可能になっていたアプリは最大1500件としている。
アプリが許可なく写真にアクセスできていたのは9月13日~25日の12日間。事故発生から発表までに約3カ月もかかった理由をFacebookは米TechCrunchに対し、どのアプリとユーザーが影響を受けたかの調査と、通知の作成とその各国語への翻訳に時間がかかったためと説明した。
なお、Facebook Messengerに投稿した写真は影響を受けないという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR