




















SSL通信も量子コンピュータの前では無意味に? 今から備えるべき「耐量子コンピュータ暗号」とは
最近、ようやく多くの企業や団体のWebサイトが「HTTPS」(SSL/TLS)に対応し始めた。SSL通信は暗号化されているため、途中で傍受されたとしても暗号が解読されない限りは内容が漏えいする心配はない。
しかし、米Googleや米IBMなどが開発している「量子コンピュータ」は、一部の暗号化アルゴリズムの安全性の根拠となる「素因数分解」を高速に解けることが理論的に示されている。このため、約10年後に訪れると見込まれる量子コンピュータの実用化の際には、現在の暗号の一部は解読されてしまう恐れがある。
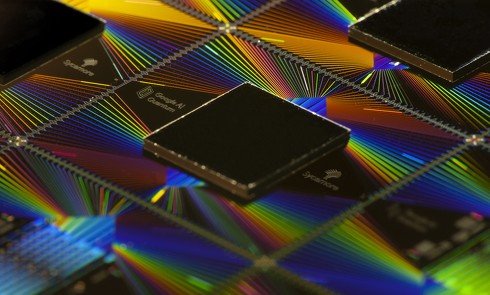 「量子超越性」を実証したという、米Googleの量子コンピュータ「Sycamore」
実用化が10年後なのであれば、今は特に対策を打たなくてもいいのか。SSLサーバ証明書など電子証明書発行の大手、デジサート・ジャパンの林正人さん(プロダクトマーケティングマネージャー)は、「量子コンピュータの脅威を正しく認識し、耐量子コンピュータ暗号の導入に今から備えるべき」という。
日本企業は「怖いけれどよく分かっていない」という状態
林さんによると、デジサートは、量子コンピュータの脅威に関する認識や、量子コンピュータでも解読されにくい「耐量子コンピュータ暗号」(Post Quantum Cryptography:PQC)の認知度について、日本、米国、ドイツのIT系インフラ企業を対象としたアンケート調査を8月に行った。日本は従業員数1000人以上の大企業に絞って調査したという。
その結果、量子コンピュータの脅威について「ある程度~極めて大きい」と考えている企業の割合は、米国とドイツでは55%だったのに対し、日本では63%と、脅威を感じている人が多いことが分かった。
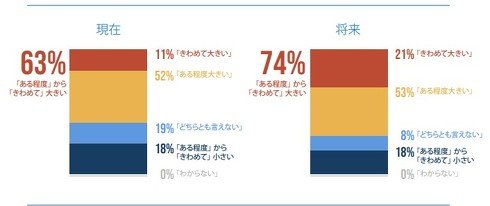 デジサートの調査結果。日本企業の63%が、量子コンピュータの脅威について「ある程度~極めて大きい」と回答。将来に関しては74%に増加
その一方で、「量子コンピュータへの具体的な対策や予算計上では日本が遅れている」と林さんは指摘する。「対策の検討が重要」と答えた回答者はグローバルで83%だったが、日本では48%にとどまった。PQC関連予算を計上していると答えたのはグローバルで33%、日本で26%だったという。
林さんは「耐量子コンピュータ暗号について、認知はされているが誤解もまだ多い状況だ」と明かす。
耐量子コンピュータ暗号と似た言葉に、「量子暗号」がある。耐量子コンピュータ暗号は量子コンピュータを用いても解読が難しい暗号方式のことで、量子暗号は量子力学に基づいて安全な通信を確保する暗号理論のことだ。
「『PQCを分かっている』と答えた人のうち、PQCとは何かを正しく選べたのは63%だった。また、『PQCとRSA暗号や楕円曲線暗号のハイブリッド証明書をすでに導入している』と50%が回答した。これはおかしなこと」(林さん)
「ハイブリッド証明書は現在早期の試験段階で、一般企業が導入する段階ではない。PQC自体の規格も定まっていない」(同)と、企業の“早とちり”を指摘する。
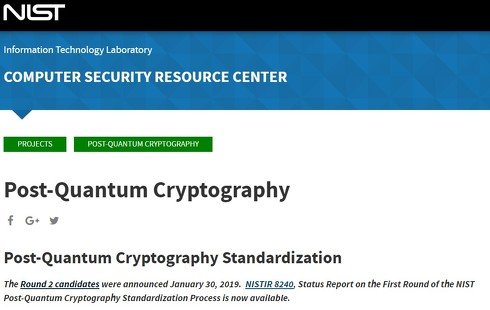 PQCの候補となるアルゴリズムは米国立標準技術研究所(NIST)が評価・選定を進めている最中
デジサートはこの状況を、「悪天候になるとクラウドコンピューティングに影響がある」と人々が勘違いしていた2012年の状況とよく似ていると分析している。「クラウドも初期の段階ではそのような勘違いがあった。量子コンピュータやPQCも、認知が初期段階にあるといえる」(林さん)
今盗んだ暗号化データが10年後の「金山」になる可能性も
量子コンピュータで暗号が解読可能になるというのは、量子コンピュータが実用化されてから問題になり始めるとは限らない。暗号化されているデータを今のうちに傍受・窃取しておいて、量子コンピュータで安価に解読できるようになるまで保存しておけば、攻撃者が暗号化データを読めるようになるかもしれないからだ。
林さんは、「現在盗まれた暗号データは攻撃者にとっての“金山”になるかもしれない」と警鐘を鳴らす。
「しかし、PQCは米国立標準技術研究所(NIST)が策定中の段階で、まだ適用はできない。量子コンピュータによる暗号解読を防ぐためには、規格が定まり、導入可能になったらすぐに導入すること。そして自社が持つ電子証明書がどの部門にどれだけあるのか、正確に把握しておくことが大事だ」(林さん)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR