




















「疑わしくないメール」にも疑いの目を 猛威を振るうマルウェア「Emotet」に注意(2/2 ページ)
例えば、JPCERTコーディネーションセンターなどがまとめている通り、まずはマクロ自動実行の無効化やパッチの適用、メールセキュリティ製品による水際での検出と監査ログの確認などの対策が推奨されています。
ですが、問題はその対象です。林氏は「怪しくないメールであっても添付ファイルやリンクの取り扱いには注意せざるを得ない」といい、たとえ促されてもマクロを有効化しないよう心掛けることが大事だとしています。同時に資産を棚卸しし、重要なデータやサーバについては最小権限のアクセスに絞るなど、侵入されても影響を最小限にする対策が必要だとしました。寺下氏も「100%侵害を防ぐことはできないという前提の下、緩和策、減災を図ることが必要だ」と述べています。
Emotetに関してはもう1つ注意すべきことがあります。Emotetというマルウェア単体で完結するのではなく、これを介して別のさまざまなマルウェアが送り込まれてくることです。
フォーティネットの調査によると、Emotetは欧州で流行が始まった14年当時に、オンラインバンクを狙うトロイの木馬をばらまくために用いられました。これに対し最近では、Emotetを経由し、TrickBotのように情報を盗み出すマルウェア、あるいはランサムウェアが展開されていることが確認されています。
いわば「任意のマルウェアを拡散するための基盤として、サービスとして提供されている」状態です。寺下氏によるとEmotetはモジュール化されていることもあり、常にアップデートが繰り返されているといいます。このことを踏まえると、やはり侵害を前提にした検知体制、インシデント対応体制の整備が必要だといえそうです。
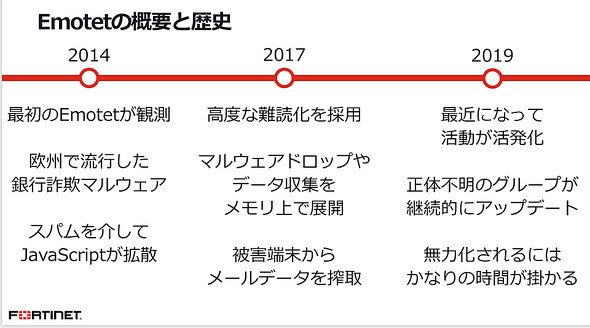 Emotetの概要と歴史=フォーティネット提供
BEC対策でプロセス再整備に取り組む企業も
こうした動向を目にすると、疑わしいと思われるメールを受け取ったり、自分から送った時には、別途電話やメッセンジャーなどで「かくかくしかじかのメールを受け取ったけど、開いてもいい?」と確認するプロセスが必要になるかもしれないなと思ってしまいます。
Emotetではありませんが、過去にBECによって甚大な被害を受けたり、ヒヤリハットを経験した企業では、こうした対策……より正確には手順・プロセスの再整備を進めているそうです。
BECもEmotetのように、ある会社にマルウェアなどで侵害し、メールアカウントを乗っ取ることがきっかけになります。攻撃者は乗っ取ったメールアドレスで収集したやりとりを基に、タイミングを見計らって「振込先がこちらの口座に変更になりました」といったメールを送りつけ、数千万、時には億単位の額をだまし取ってしまうのです。
これを防ぐため、フィルタリングや端末でのマルウェア対策に加え、まとまった額の金銭を動かす際にはメールのみで完結しないようにしたり、複数の担当者が確認するなどプロセスを再整備する必要があります。ただ、電話やテレビ会議ならば確実に本人確認ができるかというと……。林氏は、ディープフェイクによって偽装される可能性を指摘しています。
このように19年に起こったさまざまなインシデントを振り返ると、残念ながらこれまで無条件で成り立ってきた「信頼」があちこちで揺らいできていることを感じます。「ゼロトラスト」という言葉が注目され始めている通り、無条件に「信頼」したり「丸投げ」するのではなく、自分が相手を、相手に自分を信頼してもらうために何を確認する必要があるのか、問い直さなければいけない時代になってきたのかもしれません。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR