




















GitLab、セキュリティ演習で社員にフィッシングメール送信 10人が引っ掛かる
この記事は新野淳一氏のブログ「Publickey」に掲載された「GitLab、セキュリティ演習で社員にフィッシングメールを送信。その内容と、20%が引っ掛かったことを公開」(2020年6月3日掲載)を、ITmedia NEWS編集部で一部編集し、転載したものです。
ソースコード管理ツール「GitLab」を提供する米GitLabは、1200人以上いる社員全員がリモートで働いていることでも知られています。
そのGitLabはこのほど、社内のセキュリティ対策演習として社員にフィッシングメールを送信。実際に引っ掛かった社員がいたことなどを明らかにしました。
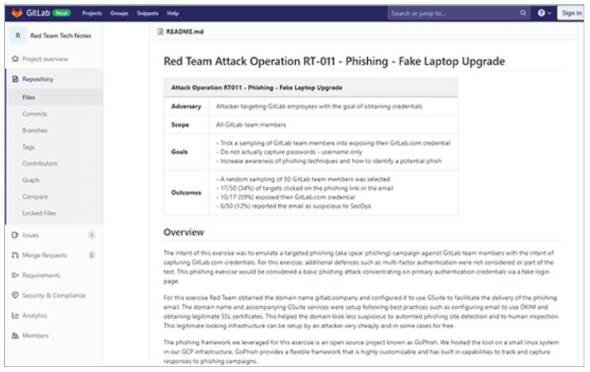
具体的には「レッドチーム」と呼ばれる社内の専門チームが、ランダムに選んだ社員50人に対して、情報部門からの連絡を装った「あなたのノートPCをMacBook Proにアップグレードすることになりました」という内容のメールを送信。
メールの末尾に、手続きのためのリンクが張られており、このリンク先のフィッシングサイトでGitLab社員がIDとパスワードを入力すると、これらの情報が盗まれる、というものです。
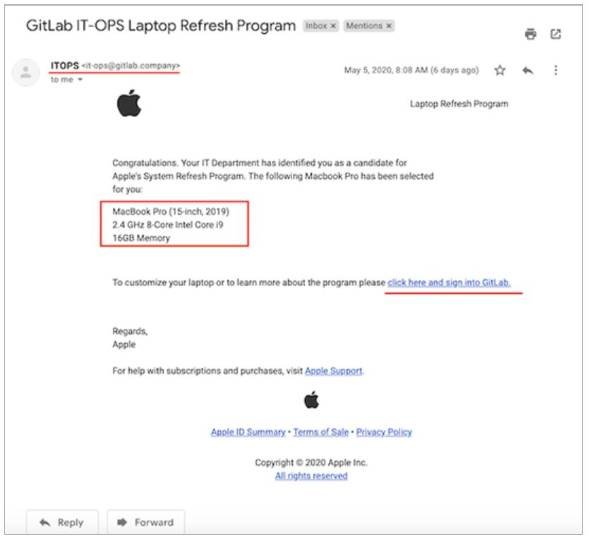 GitLabが公開したフィッシングメールの内容(分かりやすいように一部加工して縮小しています)
フィッシングメールには怪しい点がいくつも込められていた
ただしこのメールには、あらかじめフィッシングメールらしい怪しい点がいくつか込められていました。
1つ目はメール発信元が会社のドメインである「gitlab.com」ではなく、わざわざレッドチームが購入した紛らわしいドメインである「gitlab.company」となっている点。
2つ目は、アップグレードするとしているMacBook Proは、実はほとんどの社員が持っているMacBook Proよりも古いモデルであり、実質的にアップグレードにならない点。本当の情報部門ならこのような事実誤認はしないはず(ってことはGitLabのみなさんはMacBook Pro 2020年モデルなんですね……)。
3つ目は、このメール以外に会社からこうした情報がまったく伝えられておらず、社内連絡やSlackなどによる通知がないため、複数の情報源による確認ができない点。
4つ目は、Gmailなどで参照可能になっている詳細なメールヘッダでも、gitlab.companyというドメイン名やphishなど怪しいキーワードが確認できたはずだという点。
またリンク先のURLも、リンクをクリックした先のログインページで再ログインが求められる点なども怪しい点だと説明されています。
50人中10人がフィッシングメールに引っ掛かった
レッドチームが送信したフィッシングメールに社員の何人が引っ掛かったのか。その結果も、GitLabは明らかにしています。
50人中、リンクをクリックしたのが17人。そのうち10人がログインページでIDとパスワードを入力したとのこと。つまり対象者の20%がこのフィッシングメールに引っ掛かったのです。
また、50人中6人が、同社のSecOpsチームにフィッシングメールが送信されてきたことを報告したとのことです。
GitLabは、同社が公開している業務マニュアルである「GitLab handbook」において「Phishing Tests」という項目を設け、そこで四半期ごとにこうしたフィッシングテストを行うと明記しているだけでなく、怪しいメールの見分け方まで説明しています。
すでに日本でも特定の企業などのターゲットごとにカスタマイズされたフィッシングメールの存在は確認されています。こうした定期的なセキュリティ対策演習は広く行われるべきなのでしょう。
それにしても同社は、業務マニュアルであるGitLab Hadnbookを公開し、今回のフィッシングテストの結果も公開し、2017年に発生した本番データベース喪失の際のリカバリー作業をYouTubeでオープンにするなど、徹底的に情報をオープンにする姿勢で一貫していますね。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
6
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Microsoft、約6万人対象の希望退職制度を発表 巨額のAI投資で経費抑制か
-
9
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
10
Anthropic、IPOを正式申請 上半期売上高は約14倍、純損失807億ドル
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR