




















テレワークで使う「家庭用ルーター」が危ない! セキュリティ対策をあなどってはいけない理由(1/2 ページ)
新型コロナウイルス感染症対策として、国内でも多くの企業がテレワークを採用しています。いずれはオフィス勤務に戻す企業も多いと思いますが、中には日立製作所や富士通のように、今後はテレワーク主体で業務を進めると宣言する企業も出てきています。育児や介護といった家庭の事情を抱える従業員を中心に、部分的にテレワークを継続する企業もあります。
テレワーク中でもオフィスで働く時と同様、IT環境のセキュリティ対策は不可欠です。内閣サイバーセキュリティセンター(NISC)はこのほど公開した文書で、「新しい生活様式」に向けたセキュリティ対策の指針を紹介しています。
具体的には(1)テレワーカーの増加や対象業務の拡大があった場合はセキュリティリスクを再評価すること、(2)支給端末・支給外端末に関わらず、利用端末のOSや関連アプリケーションをアップデートすること、(3)社員がインターネット回線や公衆通信回線経由で社内システムに接続している場合は対策を見直すこと――などです。
この文書はとても参考になりますが、テレワーク時の要注意ポイントに触れていないように思います。それは「家庭用ルーター」のセキュリティです。
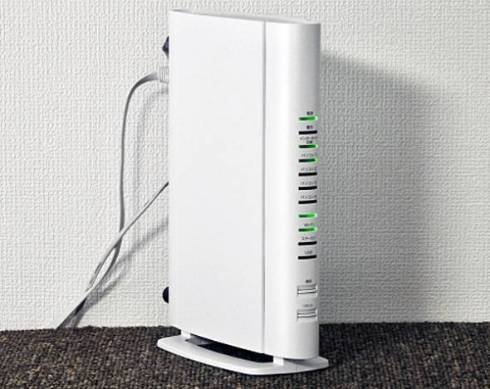 家庭用ルーターのセキュリティを軽視すると、不正アクセスの被害に遭うかもしれない
「テレワーク時には、VPNを用いてエンドツーエンドで暗号化しているから安心と考えがちです。しかし、そもそもルーターが不正アクセスを受けてしまうと、通信先を改ざんされたり、場合によっては通信自体できなくなって業務が止まってしまう恐れがあります」と、IoTに特化したセキュリティサービスを提供するゼロゼロワンの萩原雄一CEOは警鐘を鳴らします。
セキュリティの役割の一つは、企業が業務をつつがなく継続できるようにすることです。しかし、テレワークの広がりに伴って、事業継続性が家庭用ルーターのセキュリティに左右される状況になっています。
格安ルーターのサポート体制に要注意
新型コロナの影響で勤務先が急きょテレワークの導入を決めたため、家電量販店や中古ショップ、通販サイトなどで販売されている安価なルーターを急いで購入したという人は多いでしょう。テレワーク環境整備を支援するため社員に補助金を支給する企業も出てきたほどです。
問題は、このとき、きちんとサポート期間内にあり、アップデートを適用して最新の状態を保ったルーターが使われているかどうかです。
「ルーターのサポート体制はメーカーによってまちまち。きちんとファームウェアをバージョンアップし続けている企業もあれば、そうでないところもあります。安価だからとオークションサイトなどで調達したルーターを業務に使うのは危ないです」(萩原さん)
萩原さんがこう述べるのには根拠があります。ゼロゼロワンが開発しているIoT機器の情報を可視化する検索エンジン「Karma」で調査してみると、脆弱(ぜいじゃく)な状態でインターネットにつながっていたり、あるいはせっかくファームウェアをリリースしてもそれが適用されていなかったりと、メーカーが想定しない状況で運用されている機器が想像以上に多いことが分かってきたそうです。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR