




















「おとり」サーバが捕獲した“IoT狙う攻撃” 見えてきた敵の手口と小さな希望(1/3 ページ)
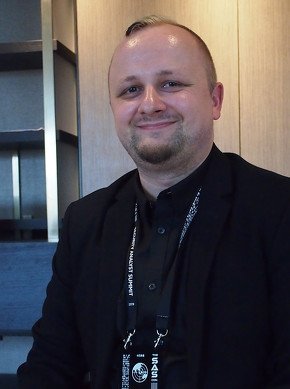 Kaspersky Labのリサーチチーム、Global Research&Analysis Team(GReAT)でヨーロッパ地域のディレクターを務めるマルコ・プロイス氏
マルウェア「Mirai」の登場を機に、家庭用ルーターや監視カメラをはじめとする組み込み機器、IoTデバイスをターゲットとしたサイバー攻撃の危険性が認識されるようになりました。徐々に対策が広がり始めていますが、残念ながらIoTを狙う攻撃はいまだに増加の一途をたどっているようです。
なぜなら、「デバイスの絶対数が爆発的に増加しているからだ」と、Kaspersky Labのマルコ・プロイス氏は述べています。「中には依然としてデフォルトのユーザー名とパスワードで運用されていたり、容易に悪用できる既知の脆弱性が残っていたりするものも多い。サイバー犯罪者はこうした機器を見つけ出し、マルウェアに感染させて通信を行いbot化する、一連の攻撃を自動化するツールを用いている。そうしてより低コストで、短期間に、より多くの金銭を入手しようと試みている」(同氏)
というわけでIoTのセキュリティ対策は不可避なのですが、適切な手を打つには、いま一体どんな機器をターゲットにどのような攻撃がなされているか、現状把握が欠かせません。攻撃動向を把握する手はいろいろありますが、その1つが「ハニーポット」です。
そのまま訳せば「蜜が詰まったつぼ」(「くまのプーさん」が引っ掛かっているアレ)ですが、この場合はいわゆる「おとり」サーバです。インターネットにつながった普通のITシステムやIoT機器のように見せかけ、攻撃者が送り込んでくる調査・攻撃用のトラフィックを収集します。
これらの情報を解析すれば、攻撃側が何を狙い、どんなパケットを投げ、どんな段階を踏んで攻撃しているかが、ハニーポットを仕掛けた側には見えてきます。サイバー攻撃の主なターゲットであるWindows PCやサーバ類を装うものが主流ですが、最近はIoT機器を模したハニーポットを構築し、観測するセキュリティ研究者が、日本国内・海外問わず現れてきました。
プロイス氏も、そんなハニーポットを構築した1人です。同氏らは4月9~10日にかけて開催された「Security Analyst Summit 2019」のセッション「IoT - a Malware Story」の中で、2015年から構築してきたIoTハニーポットを用い、ポケモンならぬ攻撃を「ゲット」してみた結果を紹介しました。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
5
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR