




















Trelloの設定ミス、「公開」の誤解が原因? 分かりやすい表現とローカライズを考える
4月5日深夜から6日にかけて、豪Atlassianが運営するプロジェクト管理ツール「Trello」で個人情報が閲覧できるなどといった情報がネット上で注目を集めた。一日のToDoリストなど作業管理のために作成するボード機能の閲覧範囲を「公開」と設定していたことが原因だった。
ボードの公開機能は、例えばオープンなプロジェクトの進捗を外部に公開するといった用途に使うもので、適切に利用すれば問題はない。しかし、Trelloで顧客や採用活動などの情報を管理していた一部の企業ユーザーが、住所氏名などの個人情報、運転免許証やパスポートの画像をそのままアップロードし、“公開”状態にしてしまっていた。
 ある店舗では運転免許証なども公開状態だった
その結果、Googleの検索にヒットし、外部から誰でも閲覧できる状態になっていたことからネット上で騒動に発展した。中には企業の採用担当者が、面接の結果、不採用とした学生を「頭が悪い」などと中傷するコメントを残していたことも発覚し、炎上に拍車を掛けた。
7日現在、多くのボードが非公開になったが、依然として検索結果にはキャッシュが残っていることから、一部の情報は閲覧できてしまう状態が続いている。Atlassianは「デフォルトでは『非公開』」と説明しており、現状ではユーザー側の設定ミスで誤って情報が全世界へ公開されてしまっていたとみるのが妥当だ。
 公式ブログでの声明
「公開」表記に問題あり?
こうした中、Trelloの設定画面の表記にも問題があったのではないかとする投稿がTwitterで注目を集めている。
投稿者のカニ(@kanizmb)さんは「『公開』という語が適切じゃないのではないか」と指摘。「公開」という表記を「全世界」に、「非公開」を「ボードメンバー」にそれぞれ改善するべきと提案した。
この投稿に対し、英語版のサービスに倣い、「プライベート」と「パブリック」のままでもいいのではないかとするリプライもあった。
同社の他のサービスでの表現との違いも、誤解の一因に考えられそうだ。同社のドキュメント作成ツール「Confluence」では「公開」ボタンをクリックし、編集した内容を反映するが、これはあくまで組織内で閲覧権限を付与されたメンバーにのみ公開される仕組みになっている。つまり、同じ「公開」という言葉でも、同社のサービスによって閲覧範囲が異なるのだ。
 「Confluence」では「公開」をクリックし、変更内容を反映する
Trelloの場合、運営元は「インターネットに接続している全ての人がボードを閲覧できる」と記載しているとはいえ、Confluenceと同様にユーザーが「Trelloへのアクセス権限を持つ社内のメンバーに公開」と誤認した可能性も否定できない。
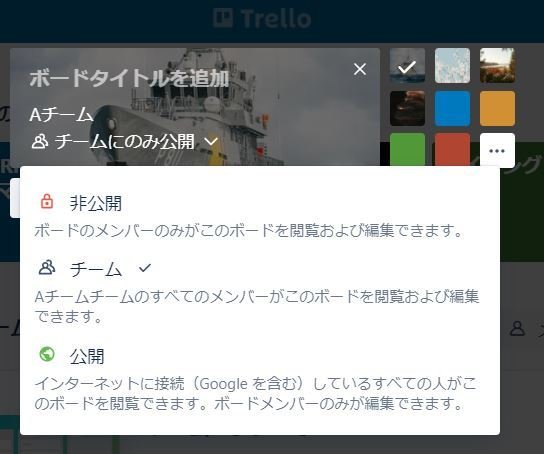 Trelloの公開範囲の設定画面
ネット上の反応を見ると、大半が閲覧設定の確認を怠ったことや、個人情報をTrello上で共有していた組織側のミスを批判するものだが、その一方で「『公開』を社内から見られるモード、『非公開』を自分だけ見れるモードと勘違いしたのでは」「日本語ローカライズ失敗問題は後世のために議論するべき」という意見も一部挙がっている。「(有料の)ビジネスプランに一般公開機能を削除したプランを用意してもいいのではないか」という指摘もあった。
今回の情報流出はユーザー側の設定ミスに起因するとみられるため、誤って情報を公開してしまっていた組織はITリテラシーを疑われても仕方がない。だが、サービスを提供する企業側にも改善の余地はありそうだ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
3
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR