




















富士通製ツールへの不正アクセスで複数省庁や企業の情報が流出 国交省職員のメールアドレス7.6万件も確認
富士通は5月25日、自社製のプロジェクト情報共有ツール「ProjectWEB」が不正アクセスを受けたと発表した。複数の省庁や企業が同ツールを利用していたことから、省庁を中心に情報流出の被害が複数報告される事態になっている。
国土交通省は5月26日、ProjectWEBが受けた不正アクセスにより、職員などのメールアドレス7.6万件が外部に流出したと発表した。既に同ツールの使用は停止しており、流出した情報の悪用は現時点で確認されていないという。
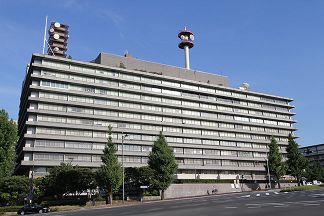 国土交通省の庁舎(出典:公式ページ)
流出したのは職員のメールアドレス5.4万件、有識者など外部のメールアドレス2.2万件。職員のアドレスには観光庁など外局(気象庁を除く)の職員のアドレスに加え、大臣、副大臣、大臣政務官のアドレスも含まれるという。外部のアドレスでは、緊急連絡用のメーリングリストに登録した、職員の個人携帯のアドレスも流出したという。
国交省は、省内で使用するメールやインターネット閲覧用のシステム構築を富士通に委託していたことから、サーバやルーターの構成情報も流出したとしている。
ProjectWEBは社内外の関係者とプロジェクトの進捗状況などに関する情報を共有するためのツール。提供元の富士通は「(ProjectWEBは)プロジェクト単位で使われることが多い」と説明している。ツールに保管するデータは組織によって異なるという。
国交省は富士通に依頼し、独自に職員のメールアドレスを検索できるデータベース(DB)を構築。このDBをメーリングリストの作成に活用していた。
国交省は現在の対応について「セキュリティ上の観点から詳細は答えられない」としつつ、「不正アクセスがされないような対策を行った」としている。
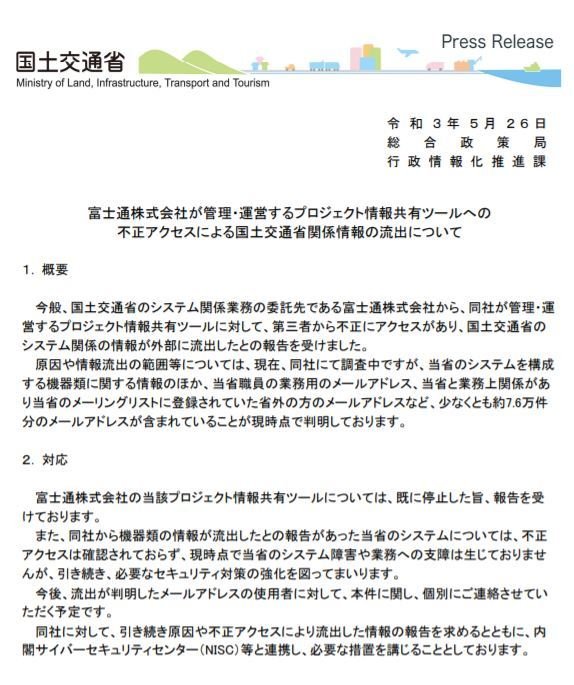 国土交通省のプレスリリース
NISC、外務省なども被害
国交省以外にも被害が及んでいる。内閣サイバーセキュリティセンター(NISC)は同日、同センターの情報システムを構成する機器類の情報が、外務省はデジタルガバメント実現に向けた検討資料が、それぞれ流出したと発表した。ともにProjectWEBの使用を既に停止しており、情報の悪用や内部システムへの不正アクセスは確認されていないという。20日には、成田国際空港が運航情報管理システムに関する情報が流出したと発表していた。
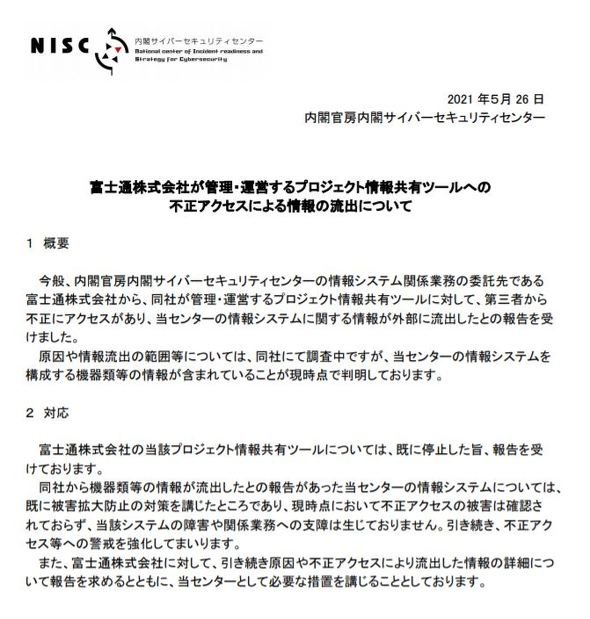 NISCのプレスリリース
 外務省のプレスリリース
富士通「社内への不正アクセスはなし」「警視庁に被害相談済み」
富士通は5月6日、外部の何者かがProjectWEBのシステムに不正アクセスした形跡を確認。社内で調査を進めた結果、情報流出を確認したため、流出の可能性がある顧客に対し、個別に周知するとともに、警視庁に被害相談を行った。社内システムへの不正アクセスは「確認されていない」という。
このタイミングでの発表について、富士通は「案件としての特殊性を鑑みた結果」との見解を示し、影響範囲や原因については「現在調査中」としている。
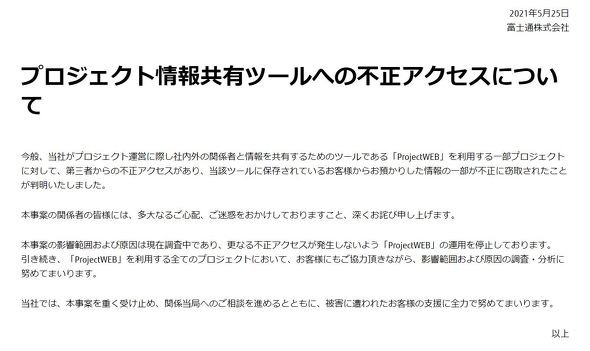 富士通のプレスリリース
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR