




















Emotet制圧も、新たな脅威「IcedID」が登場 添付ファイル経由のマルウェアに必要な対策とは 専門家に聞く(2/3 ページ)
一見すると単純な対処が重要
こうした脅威に対し、企業はどう対処する必要があるのか。石丸さんは「まずはWindowsなどOSのアップデート、アンチウイルス製品をきちんとインストールしてほしい」と話す。一見するとオーソドックスな対応に見えるが、石丸さんは「ちゃんと使えている企業は意外と少ない」と話す。例えば、ウイルス対策ソフトをインストール以降、アップデートしていないケースや、動作が重くなることを嫌って一部の機能をオフにしているケース、定期的なウイルススキャンをしていないといったケースがかなりあるそうだ。
 取材に応じるカスペルスキーの石丸傑さん
こうした対策は組織全体での取り組みが必要なため、多くのグループ会社を抱える企業や、複数の事業を手掛ける企業、社員数が多い企業など組織規模が大きくなるにつれて対策の難易度は増す。
「セキュリティ製品を上手に使ってもらえれば、100%防ぐことはできなくても、100%に近づけることはできる」(石丸氏)
「PGP」活用でメール全体を暗号化→より安全な状態に
その上で、EmotetやIcedIDのような添付ファイル経由のマルウェアへの対策として、石丸さんは「PGP」(Pretty Good Privacy)による暗号化を推奨する。PGPとはメールを送受信する双方で事前に公開鍵を交換しておき、メール全体を暗号化する手法だ。
送信側は、相手の公開鍵を使ってメールを暗号化。受信側は自分しか持ち得ない秘密鍵を使って復号するため、秘密鍵が盗まれるか、あるいは暗号自体が破られない限りは安全だ。「セキュリティリサーチャー、アンチウイルスベンダー、捜査機関など機微な情報を扱う人たちはPGPを使うことが多い」(石丸さん)
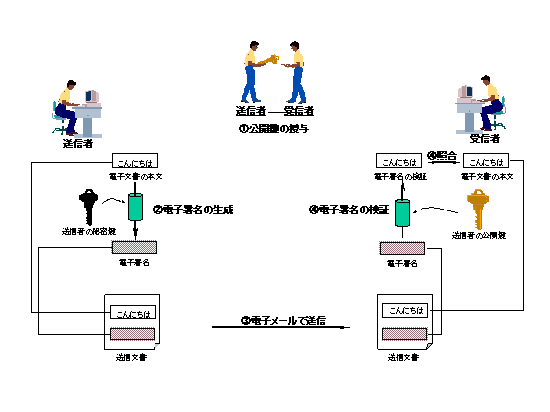 PGPのイメージ図(出典:IPA)
ただ、PGPは双方が導入しておく必要があるため「事前の公開鍵の交換を含め、手間がかかる点や、企業単位で導入する場合、そこそこのコストがかかる点が導入のハードルを高めている」と石丸さん。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR