




















Emotet制圧も、新たな脅威「IcedID」が登場 添付ファイル経由のマルウェアに必要な対策とは 専門家に聞く(1/3 ページ)
2014年ごろから20年にかけて、メールの添付ファイルを通じて感染するマルウェア「Emotet」が世界中で猛威を振るった。日本もその例外ではなく、19年から20年に関西電力や京セラ、NTT西日本など多くの企業がEmotetの標的となり、個人情報流出の被害を受けた。
しかし、Emotetの脅威はほぼなくなったといっていい。ユーロポール(欧州刑事警察機構)がEmotetを拡散するサーバを突き止め、21年1月、米、英、独、仏、蘭、加、リトアニア、ウクライナの8カ国の治安当局との合同作戦「Operation LadyBird」(テントウムシ作戦)で実行犯を逮捕するとともに、ネットワークの情報基盤に侵入して制圧。内部からEmotetの拡散を停止させたからだ。
その後、ワクチンソフトをEmotetサーバから拡散。Emotetの特性を逆に活用し、浄化作戦を実行した。
 「Operation LadyBird」のロゴ(出典:オランダの国家警察公式ページ)
感染した端末のIPアドレスなどの情報は日本の警察庁や総務省、JPCERT/CCにも共有され、ISP(インターネットサービスプロバイダー)を通じて順次通知を送っている。JPCERT/CCの公式ブログによると、4月下旬以降、日本国内でEmotetの感染事例はほとんど観測されていないという。
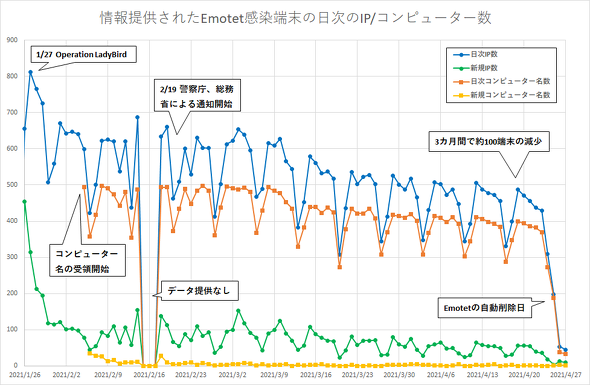 2021年4月末時点の日本のEmotetに感染している端末数の推移(出典:JPCERT/CC公式ブログ)
その一方で、新たな脅威「IcedID」が観測され始めている。Emotetと同様、メールの添付ファイル経由で感染するマルウェアで、現時点で国内での観測数は少ないものの、注意が必要だ。
IcedIDはEmotetとどう違うのか。そして、次々に現れるマルウェアの脅威に企業はどう対処するべきなのか。前回に引き続き、マルウェアの調査分析を専門とする、カスペルスキーの石丸傑さんに話を聞いた。
特集:マルウェア徹底解説 なぜ不正アクセス被害が絶えないのか
近年、マルウェアに関連する情報セキュリティ事件の発生が後を絶ちません。本特集では、マルウェアの種類や侵入経路、犯人の手口、最新トレンドをイチから解説します。
EmotetのIcedIDの共通点と違いは?
事実上根絶されたEmotet。その特徴を改めて説明した上で、IcedIDと比較してみよう。
Emotetは14年から観測されているマルウェアで、当初は金融機関の情報を盗むことが主な狙いだったされている。マルウェアをまき散らすためのbot同士で形成されたネットワーク「Botnet」(ボットネット)を使い、同じネットワークから「TrickBot」(トリックボット)や「Zloader」(Zローダー)といったマルウェアを拡散していた。
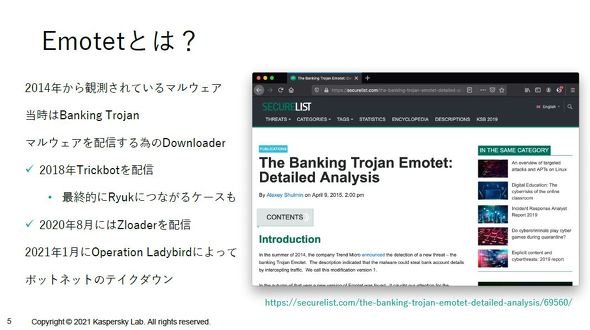 当初は金融機関を標的にしたマルウェアだったEmotet
世界的に被害が広がった要因の一つが、メールのやりとりに直接介入し、メールの送受信相互の信頼関係を悪用する点だ。メールサーバに不正アクセスし、米Microsoftのメールソフト「Outlook」のログインIDやパスワード、連絡先などの情報を取得。取引先やパートナー企業の社員など信用がある人物に成り済まして添付ファイルを開かせ、感染させるという手法だ。石丸さんによると、自然な日本語を使っていたケースもあったといい、こうした点も日本国内で被害が拡大した要因といえそうだ。
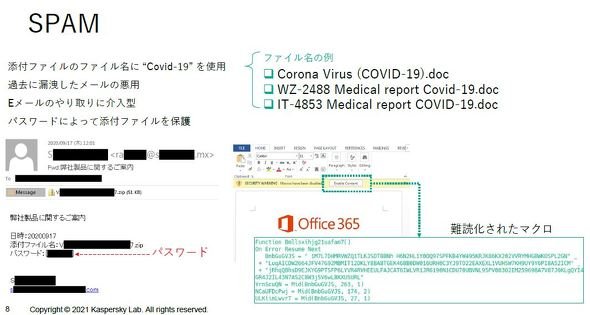 メールのやりとりに介入してくるのがEmotetの特徴
これに対し、IcedIDについては、添付ファイル経由のマルウェアである点や、サーバに不正アクセスした上で、認証情報を盗み、信用ある人物に成り済ます点などいくつかEmotetとの共通点があるという。
ただ、現時点でEmotetのようにメールのやりとりに直接介入するようなケースは確認されていないという。Emotetは、Outlookを標的とするための特殊なモジュールを悪用していた一方、IcedIDは感染端末内のさまざまな情報を窃取する機能や、遠隔操作をするための機能を実装しており、石丸さんは「感染手法やユーザーの心を掌握する手法は似ているが、完全に別のマルウェアである」と説明する。
IcedIDの被害状況については「Emotetほど爆発的には広がっていないのが現状。日本国内での被害事例も数える程度」と前置きした上で「(メールのやりとりに介入するなど)Emotetで見られた他の手法を取り入れると、爆発的に広まる可能性がある。Emotetが根絶されたからといって、気を緩めてはいけない」とした。
カスペルスキーは日本国内で20年10月と21年1月にそれぞれIcedIDを観測。他社の報告によると4月にも観測されているといい、石丸さんは「そろそろ次の波があってもおかしくない」との見解を示している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR