




















Emotet活動再開 日本も標的に LACが注意喚起
メールの添付ファイルを通じて感染するマルウェア「Emotet」が10カ月ぶりに活動を再開したと、セキュリティ企業のLACが注意を呼び掛けている。11月17日ごろから、日本の組織にも攻撃メールが届き始めているという。
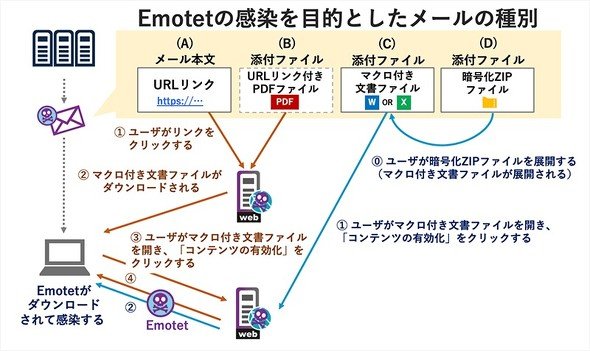 LACの注意喚起より
Emotetに感染すると、メールや添付ファイル、メールアドレス、Webブラウザやメーラーに保存されたパスワードが窃取されたり、Emotetへの感染を引き起こすメールを他の組織や個人に送信したりする。
2014年ごろから2021年にかけて世界で猛威を振るい、関西電力や京セラ、NTT西日本など大企業を含む多数の日本企業が個人情報流出などの被害にあった。
2021年1月にユーロポール(欧州刑事警察機構)がEmotetネットワークの情報基盤に侵入して制圧したため、脅威はほぼなくなったとみられていた。
しかしLACによると、2021年11月15日、Emotetの活動再開を確認。検知数はまだ少ないが「今後猛威をふるう可能性が十分考えられる」という。新しいEmotetは、C2通信にHTTPSを使用するなど、以前のものと異なる部分があるという。
Emotetの主な感染経路は、メールに添付されたOfficeファイルのマクロだ。対策として、添付ファイルを開かないことや、不審なリンクにアクセスしないこと、メールに添付されたOfficeファイルを開いてしまった場合も「コンテンツの有効化」ボタンをクリックせずファイルを閉じること――などを呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR