




















富士通の“政府認定クラウド”への不正アクセス、ロードバランサー内で任意のコマンドが実行できる状態だった 被害状況の調査結果
富士通クラウドテクノロジーズのパブリッククラウド「ニフクラ」「FJcloud-V」が不正アクセスを受け、一部ユーザーの認証情報などが盗まれた可能性がある件について、同社は6月7日、不正アクセスの原因となったロードバランサー(負荷分散用の装置)が、一時的に任意のコマンドが実行できる状態にあったことなどが分かったと発表した。
富士通や専門機関などと合同で行った調査で判明したという。調査では他にも、(1)不正アクセスは、ロードバランサーの脆弱性を悪用したものだったこと、(2)ロードバランサー上に、サーバ証明書をはじめとしたユーザー証明データが圧縮されたファイルがあったこと、(3)2022年5月4日~11日の一部タイミングで、ロードバランサーを経由した通信の情報を集めた痕跡があったこと──が分かった。
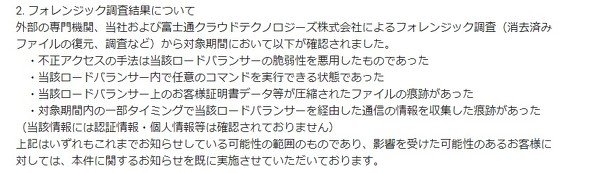 富士通などによる調査結果
ただし(3)について、個人情報やユーザーの認証情報が収集された痕跡は確認していないという。どんな情報が収集されたのか、ITmedia NEWSが富士通に聞いたところ「公表していない」として回答を控えた。
ニフクラとFJcloud-Vは、政府のクラウドサービス認定制度「政府情報システムのためのセキュリティ評価制度」(ISMAP)の登録を受けたサービス。不正アクセスについて発表したのは5月16日で、ロードバランサーの脆弱性を突かれ、ロードバランサーを経由した情報やロードバランサー上にあるユーザー証明データなどが盗まれた可能性があるとしていた。
6月1日には、ロードバランサーを復号後の通信パケットが通過していたことが判明。ニフクラとFJcloud-Vで提供しているメール配信機能「ESS」で配信したメールの本文データなどが、復号された状態でロードバランサーを通過しており、情報を窃取された可能性があると発表していた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR