




















この頃、セキュリティ界隈で
攻撃者が利用する不正侵入の常とう手段とは 最大の弱点は「人」、米Verizonが指摘
取引先や関連会社との関係を悪用されて不正アクセスの被害に遭ったり、ランサムウェアに感染して身代金を脅し取られたりする企業が後を絶たない。そうした攻撃を招いたセキュリティ対策の不備や、不正侵入の足掛かりとして利用された弱点について、米Verizonが2022年版データ漏えい・侵害調査報告書で解説している。
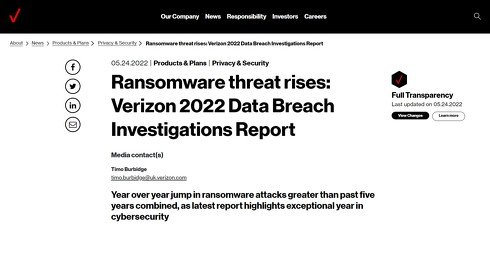 米Verizonが2022年版データ漏えい・侵害調査報告書を発表
標的は「サプライチェーン」
調査対象としているのは、世界で報告されたセキュリティインシデント2万3896件。うち5212件で侵害が確認され、中でもランサムウェアが関係する事案は前年に比べ13%増えて過去5年の合計を上回った。
侵害の手口をみると、信頼関係や取引関係を悪用するサプライチェーン攻撃が目立っている。特にシステム侵入事案は62%が取引先などのパートナー経由で発生していた。これは2020年に発覚したSolarWinds経由のサプライチェーン攻撃の影響が大きいという。この攻撃では管理ソフトの正規の更新版にマルウェアが仕込まれてていたために発見が遅れ、大手企業や政府機関にも被害が広がった。
「サイバー犯罪集団にとっては、適切なパートナーを侵害すれば威力が何倍にも増える。これはサプライチェーンのセキュリティ対策に関して多くの組織が直面している困難を物語る」(Verizon)
サプライチェーン攻撃と並んでランサムウェアの被害も深刻だ。だが脅迫の手口が巧妙化する一方で、狙った組織にランサムウェアを仕込む手段にはそれほど多様性はないとVerizonは言う。今回の調査では、ランサムウェア事案の40%にデスクトップ共有ソフトウェアが利用され、35%は電子メールが利用されていたことが判明。
「攻撃者は相手のネットワークにいったん侵入するとさまざまなツールを利用するが、外部と接触するインフラ、特にRDPと電子メールを厳重に守れば、ランサムウェアから組織を守るうえで大いに役に立つ」(Verizon)
サイバーセキュリティ最大の弱点は「人」
こうした不正侵入を許す原因としてVerizonは、組織のサイバーセキュリティ対策における最大の弱点として、「人」を挙げている。
今回の調査対象とした侵害事案のうち25%は、狙った相手をだますソーシャルエンジニアリング攻撃が始まりだったという。これには不正なリンクをクリックさせてパスワードなどを入力させようとするフィッシング詐欺や、取引先や経営者になりすまして相手を操るビジネスメール詐欺が含まれる。
そうした攻撃に加えて、クラウドストレージの設定ミスといった人為ミスや、特権の誤用を合わせると、侵害事案の82%に人的要素が絡んでいることが分かった。「資産管理や脆弱性スキャナーだけではこの問題は解決できない。それよりも、人の行動を変える必要がある」とVerizonは強調する。
設定ミスやアクセス管理の甘さといったセキュリティ対策の不備が不正侵入を招いている実態は、米国や欧州などのサイバーセキュリティ機関が5月に発表したアドバイザリーでも指摘していた。
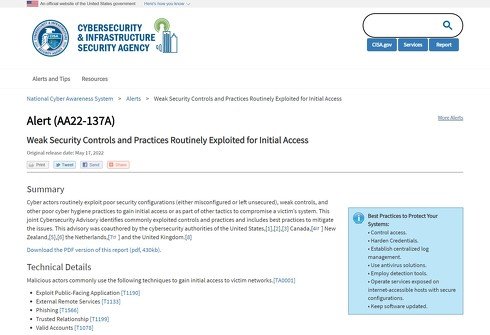 米CISAの指摘
サイバー攻撃によく利用される5つの手段
同アドバイザリーでは、攻撃者が標的に対して最初のアクセスを確立する目的でよく利用する手口として以下の5項目を挙げ、それぞれについて具体例や対策を紹介している。
- インターネットに接続されたコンピュータやプログラムの脆弱性悪用
- VPNやRDPなど、外部から社内ネットワークへの接続を目的としたリモートサービスの悪用
- メールやSNSを使って相手をだますフィッシング
- システム管理やクラウド環境管理を担うITサービス業者との契約関係など、信頼関係の悪用
- 正規の認証情報を使ったアカウントの侵害
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
7
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
8
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR