




















デジタルインボイス規格が正式版に 民間20社がPeppol対応表明(1/2 ページ)
デジタル庁は10月28日、デジタルインボイスの国内標準仕様のバージョンアップを行い、「Peppol BIS Standard Invoice JP PINT Version 1.0」(Peppol)として公開した。同日、民間団体のデジタルインボイス推進協議会(EIPA)はイベントを開き、請求書にかかわるITベンダー20社あまりがPeppol対応を表明した。
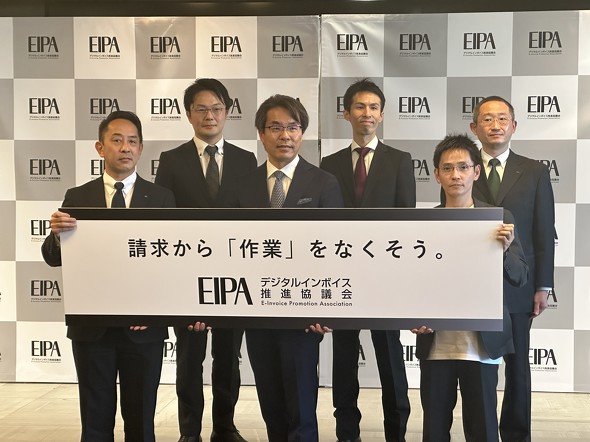 EIPAが検討を進めてきたPeppol対応は、2021年12月にデジタル庁に対して提言を行い、国としての標準化をデジタル庁が担う形になった。標準仕様であるJP PINT Ver1.0が公表されたことで、バトンは再びデジタル庁からEIPAに戻ってきた
Peppolは請求書情報をデータでやり取りする仕組み。双方のシステムがPeppolに対応していれば、売り手のシステムから買い手のシステムへと直接やりとりできるようになる。インボイス制度で増加する事務負担に対し、紙からデジタルへ移行することで、負担を軽減できるだけでなく付加価値を付けられるようになることを目指す。
「インボイス制度をきっかけにデジタル化してほしい。デジタルを使うことで業務が楽になるということを実感してほしい。さらに、新たな付加価値も生み出せる」とEIPAの代表幹事である弥生の岡本浩一郎社長は話す。
例えば紙やPDFで送付された請求書をデータ化する場合、OCRや人力を使っても精度には限界があった。ところがPeppolを通じて送られたデータは最初からデジタルなので完全に正確だ。そのため「銀行APIと連携して、SaaSの中からスムーズに振り込みにもつなげていけるようになる」(マネーフォワードの山田一也執行役員)。
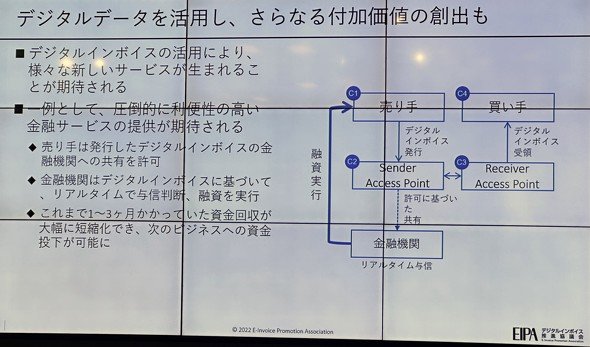 Peppolでやり取りされる債権情報を元にした企業融資なども、Peppolがもたらす付加価値として検討されている
各社は2022年末から23年にかけて、Peppol対応を進める。デジタルインボイスがうまく機能するには、送り手と受け手の双方のシステムが対応している必要がある。EIPAの岡本氏はPeppol普及について「目標はないが一定の時間はかかると見ている。インボイス制度が始まる23年10月が、次のマイルストーンだ」と話した。
イベントに登壇しPeppol対応に向けた説明などを行ったベンダーは、弥生、インフォマート、マネーフォワード、TKC、ROBOT PAYMENTの他、下記の15社。
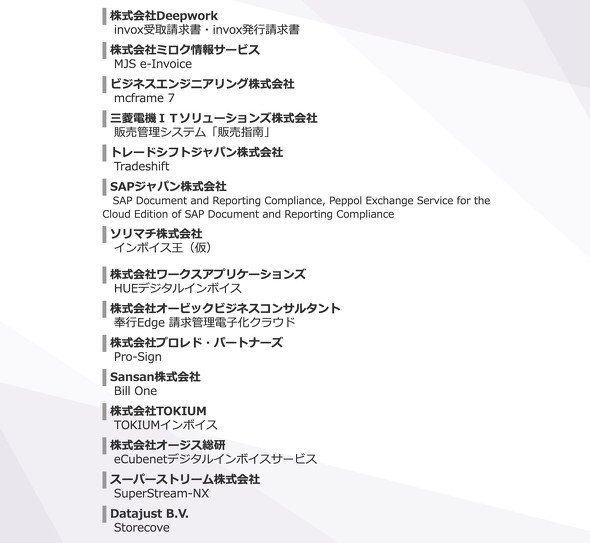 Peppol対応に向けた説明などを行ったベンダー
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
政府、サイバー攻撃の「緊急対策パッケージ」来週中に策定へ 高市首相がサイバー閣僚会議の初会合で指示
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR