




















Innovative Tech
WordPressの“古いプラグインやテーマ”から侵入するサイバー攻撃、ロシアの企業が発表 標的のアドオンリストあり
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
ロシアのアンチウイルス製品を開発するDoctor Webは、WordPress CMSをベースとしたWebサイトをハッキングする悪意のあるLinuxプログラムを発見したと発表した。
Linuxマルウェアが複数の古いWordPressプラグインやテーマに存在する30の脆弱性を悪用して、悪意のあるJavaScriptを注入していた。その結果、ユーザーが感染ページの任意の領域をクリックすると、他のサイトにリダイレクトされる被害が起きていたという。
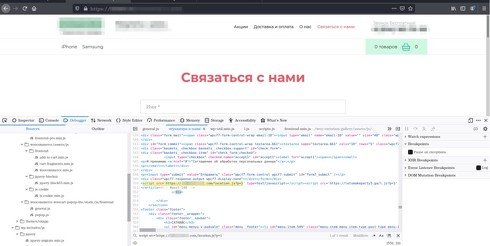 感染したページの一例
このマルウェア(トロイの木馬)は32ビットと64ビットの両方のLinuxシステムをターゲットにしており、そのオペレーターにリモートコマンド機能を与える。主な機能は、ハードコードされたエクスプロイトのセットを使用してWordPressサイトをハッキングし、そのうちの1つが動作するまで連続して実行される。
対象となる脆弱性があるプラグインやテーマは以下の通り。
- WP Live Chat Support Plugin
- WordPress ? Yuzo Related Posts
- Yellow Pencil Visual Theme Customizer Plugin
- Easysmtp
- WP GDPR Compliance Plugin
- Newspaper Theme on WordPress Access Control(CVE-2016-10972)
- Thim Core
- Google Code Inserter
- Total Donations Plugin
- Post Custom Templates Lite
- WP Quick Booking Manager
- Faceboor Live Chat by Zotabox
- Blog Designer WordPress Plugin
- WordPress Ultimate FAQ(CVE-2019-17232 and CVE-2019-17233)
- WP-Matomo Integration(WP-Piwik)
- WordPress ND Shortcodes For Visual Composer
- WP Live Chat
- Coming Soon Page and Maintenance Mode
- Hybrid
標的となるWebサイトが上記のいずれかの古い脆弱なバージョンを実行している場合、マルウェアは自動的にコマンド&コントロール(C2)サーバから悪意のあるJavaScriptを取得し、元のページの内容に関係なく、Webサイトにそのスクリプトを注入する。
そして、ユーザーが感染したページのどこかをクリックすると、攻撃者が選んだ場所へと転送される。これらのリダイレクトは、フィッシングやマルウェア配布、マルバタイジングキャンペーンに利用される可能性がある。このような攻撃が3年以上にわたって行われてきた可能性があるという。
さらにこのマルウェアの更新版も発見されており、以下のWordPressプラグインとテーマが脆弱リストとして追加されている。
- Brizy WordPress Plugin
- FV Flowplayer Video Player
- WooCommerce
- WordPress Coming Soon Page
- WordPress theme OneTone
- Simple Fields WordPress Plugin
- WordPress Delucks SEO plugin
- Poll, Survey, Form & Quiz Maker by OpinionStage
- Social Metrics Tracker
- WPeMatico RSS Feed Fetcher
- Rich Reviews plugin
同社は、WordPressベースのWebサイトの所有者に対して、サードパーティーのアドオンやテーマを含むプラットフォームの全てのコンポーネントを最新の状態に保ち、またアカウントには強力で固有のログイン名とパスワードを使用することを推奨している。
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR